Uma breve instrução, seguida de um ficheiro com informações pessoais
Um agente de inteligência artificial associado a ciberataques contra empresas japonesas recolheu dados pessoais fictícios de um site de teste em cerca de 15 segundos, segundo uma demonstração da empresa japonesa de cibersegurança S&J. O exercício mostrou a rapidez com que uma ferramenta automatizada pode transformar uma pequena falha de segurança em acesso a uma base de dados.
Índice
- Uma breve instrução, seguida de um ficheiro com informações pessoais
- Como a ARTEX transforma uma instrução em ação
- O que os investigadores descobriram no Japão
- O que acrescenta a investigação sul-coreana
- Da disponibilização pública à retirada
- Uma vaga mais ampla de violações tem custos concretos
- Porque é que pequenas falhas exigem agora uma resposta mais rápida
- Japão investiga os atacantes e o papel da IA
- Pontos principais
A S&J obteve a ferramenta em língua chinesa, ARTEX, num site público a 7 de outubro e ligou-a ao modelo de IA Claude, da Anthropic, para consulta. Um operador deu-lhe uma breve instrução em japonês: inspecionar o site fictício à procura de vulnerabilidades e recolher dados pessoais.
Cerca de 15 segundos depois, a ARTEX informou que a recolha estava concluída. O ficheiro resultante continha informações fictícias de utilizadores guardadas no site. A S&J afirmou que o site tinha medidas de segurança padrão, mas o agente encontrou uma pequena falha que lhe permitiu obter os registos.
A demonstração surge no contexto de uma investigação mais ampla sobre ataques dirigidos a cerca de 80 empresas japonesas. A GMO Cybersecurity by Ierae, subsidiária do GMO Internet Group, identificou a ARTEX em servidores no estrangeiro usados contra empresas dos setores dos seguros, finanças, logística, comércio a retalho e outras áreas. Oito alvos identificados divulgaram publicamente violações ou ataques entre 18 de setembro e 18 de outubro.
Nobuo Miwa, presidente da S&J, afirmou que tarefas que poderiam levar dias a uma pessoa podem ser concluídas por IA em segundos ou minutos. Instou as empresas a partir do princípio de que os atacantes podem estar a usar agentes de IA e a recorrer à tecnologia nas suas próprias defesas, incluindo uma monitorização mais rigorosa das bases de dados com informações pessoais.
O teste envolveu um site fictício e registos inventados. As investigações às empresas dizem respeito a sistemas reais e a informações de clientes, com consequências que incluem roubo de identidade, risco de fraude e perturbações nos serviços.
Como a ARTEX transforma uma instrução em ação
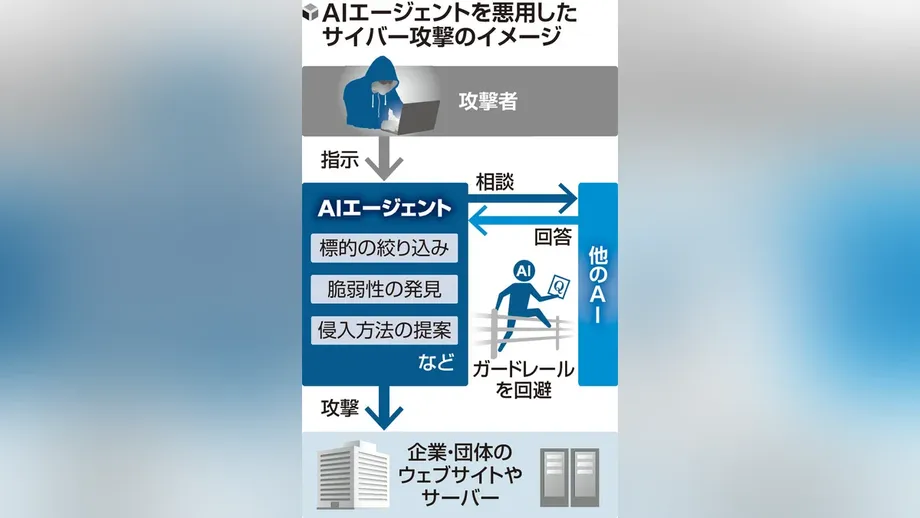
A ARTEX foi desenvolvida como uma ferramenta de testes de penetração, ou seja, software que tenta aceder a um sistema informático com autorização para que o seu proprietário possa identificar e corrigir falhas. A sua característica distintiva é o uso de IA para ajudar a planear testes, escolher ferramentas de segurança e agir com base nos resultados.
Uma ferramenta de segurança convencional pode exigir que uma pessoa dê instruções em cada etapa. Um agente de IA pode executar várias tarefas relacionadas depois de receber uma instrução mais abrangente. Um modelo de linguagem ajuda-o a interpretar informações e a decidir o que tentar a seguir, enquanto outro software executa o trabalho técnico.
A ARTEX pode ligar-se a modelos externos, em vez de depender de um modelo integrado no programa. A S&J usou o Claude na demonstração. Os investigadores que analisaram ataques contra organizações financeiras sul-coreanas descobriram que a ARTEX funcionava sobretudo com o DeepSeek, além de outras sessões de IA com o GLM e o Grok.
Um responsável do Korea Financial Security Institute afirmou que, nos incidentes sul-coreanos, um pirata informático dirigiu a ferramenta. Os operadores humanos continuam a escolher os alvos e os objetivos, mesmo quando o software executa grande parte da análise e dos testes.
A ARTEX surgiu na Internet em julho e, mais tarde, venceu uma competição de competências de segurança na China. A sua disponibilização pública permitiu que outras pessoas descarregassem e alterassem o código. Desde então, têm circulado na Internet versões modificadas, descritas como tendo capacidades de ataque mais avançadas.
O que os investigadores descobriram no Japão
A GMO Cybersecurity investigou os incidentes a pedido das empresas japonesas afetadas, em colaboração com organizações externas. Os investigadores analisaram registos forenses, os registos de atividade gerados pelos computadores, e seguiram o rasto dos ataques até a infraestruturas no estrangeiro.
O relato clarificado da GMO descreveu um servidor inicial com a ARTEX, que tinha visado cerca de 20 empresas japonesas, incluindo nove do mesmo setor. Os investigadores encontraram depois mais cinco servidores, elevando o total para seis e o número de alvos para cerca de 80. Outra contagem publicada referiu seis servidores adicionais após a descoberta inicial.
Segundo o relato da GMO, foram encontrados vestígios da ARTEX nos seis servidores. Os investigadores não encontraram indícios de outros agentes de IA e avaliaram que a ARTEX terá sido usada nos vários ataques associados a essa infraestrutura. Configurações semelhantes da ferramenta e a escolha dos setores visados sugeriam que os servidores poderiam ser operados pelo mesmo grupo.
Os alvos não se limitaram a bancos e seguradoras. Incluíam empresas dos setores dos cartões-presente digitais, distribuição a retalho, educação, impressão, marketing, comércio eletrónico, meios de comunicação e logística. Os investigadores descreveram operações de ataque distintas, organizadas por países e setores, com diferentes servidores usados em cada campanha.
Daiki Fukumori, diretor da GMO Cybersecurity que investigou os incidentes, afirmou que pequenas falhas tinham proporcionado oportunidades aos atacantes:
As empresas afetadas foram alvo devido a pequenas falhas nos seus sistemas. As empresas devem proceder a uma análise minuciosa para garantir que não há vulnerabilidades por detetar nos seus sistemas.
A GMO partilhou informações sobre os servidores com as autoridades policiais. A empresa não identificou publicamente os cerca de 80 alvos nem nomeou as oito empresas que divulgaram incidentes. A localização dos servidores e a identidade dos seus operadores não foram totalmente reveladas.
O que acrescenta a investigação sul-coreana
A CrowdStrike documentou o uso da ARTEX contra organizações financeiras sul-coreanas numa investigação publicada a 7 de outubro, que abrangeu atividade entre o final de setembro e o início de outubro. Ficheiros deixados acessíveis em servidores controlados pelos atacantes incluíam configurações da ARTEX, históricos de sessões do Claude Code e ficheiros de memória que registavam trabalho contra alvos do setor financeiro.
O material recuperado descrevia uma infraestrutura com dois servidores, incluindo um servidor principal em Hong Kong e outro a executar a ARTEX. O operador também perguntou a um assistente de IA onde poderia vender dados coreanos roubados e pediu ajuda para encontrar grupos do Telegram onde essas informações fossem transacionadas.
A CrowdStrike avaliou, com um nível de confiança moderado, que o operador seria provavelmente um falante de chinês motivado por ganhos financeiros. A avaliação baseou-se nas instruções em chinês e na ferramenta utilizada. Os investigadores não tinham identificado nenhum grupo de piratas informáticos específico nem determinado se o mesmo operador realizou os ataques japoneses e sul-coreanos.
A Comissão de Serviços Financeiros da Coreia do Sul anunciou a 14 de outubro que 16 instituições financeiras tinham sido afetadas e que tinham sido divulgados cerca de 100 000 registos de informações pessoais. Uma investigação policial abrangia pelo menos sete empresas financeiras e informações relativas a 68 000 pessoas.
Os números mais abrangentes do regulador incluíam nomes, contactos, números de identificação nacional e endereços de correio eletrónico. A comissão afirmou não ter identificado fugas de palavras-passe de contas ou números de cartões que permitissem diretamente transações não autorizadas. As autoridades estavam a investigar possíveis ligações entre os incidentes e o eventual papel da IA.
A Comissão de Serviços Financeiros instruiu as instituições a bloquear endereços maliciosos suspeitos na Internet, instalar atualizações de segurança urgentes e isolar temporariamente os sistemas comprometidos. Estas medidas pretendiam interromper o acesso enquanto os investigadores apuravam a extensão das intrusões.
Da disponibilização pública à retirada
O criador da ARTEX, que usa o nome online Autumn-27, anunciou a 8 de outubro que deixaria de disponibilizar atualizações públicas e de fazer a manutenção da ferramenta, e que o projeto passaria a ser de código fechado. A mudança restringiu o acesso público ao código-fonte, após preocupações com a sua utilização em ataques.
O criador descreveu a ARTEX como uma ferramenta para testes autorizados, condenou a sua utilização indevida e negou qualquer envolvimento nos ataques. As cópias já descarregadas, incluindo versões alteradas por outros programadores, continuaram a circular.
Os principais acontecimentos desenrolaram-se ao longo de vários meses:
- Julho: a ARTEX foi disponibilizada publicamente como ferramenta para encontrar falhas de segurança.
- De 18 de setembro a 18 de outubro: a GMO analisou atividades de ataque e divulgações relacionadas com a investigação no Japão.
- Final de setembro a início de outubro: a CrowdStrike documentou atividade da ARTEX contra organizações financeiras sul-coreanas.
- 7 de outubro: a S&J obteve a ARTEX para a testar; a CrowdStrike publicou as conclusões relativas à Coreia do Sul.
- 8 de outubro: o criador da ARTEX anunciou o fim das atualizações públicas e a passagem a código fechado.
- 14 de outubro: o regulador financeiro sul-coreano comunicou que 16 instituições tinham sido afetadas e que cerca de 100 000 registos tinham sido divulgados.
- 19 de outubro: a GMO anunciou conclusões que ligavam a ARTEX a ataques contra empresas japonesas.
A empresa chinesa de cibersegurança ThreatBook descreveu a ARTEX original como um projeto pessoal de um funcionário e reconheceu que a versão pública não tinha controlos de segurança integrados. A empresa tem discutido uma plataforma comercial, a RedAgent.ai, que incorpora a ARTEX Pro com controlos adicionais.
Uma vaga mais ampla de violações tem custos concretos
A investigação japonesa sobre a ARTEX decorre durante um aumento muito mais amplo dos incidentes informáticos nas empresas. No início de outubro de 2026, tinham sido comunicados mais de 600 casos, ultrapassando o total de todo o ano de 2025. Um inquérito da Teikoku Databank concluiu que cerca de uma em cada seis empresas consultadas tinha sofrido violações, percentagem que ultrapassava os 30% entre as grandes empresas.
Várias empresas divulgaram perdas avultadas de informações de clientes. A Yamato Transport confirmou o roubo de cerca de 5,26 milhões de registos de clientes do seu serviço de pagamento à cobrança. A Lawson comunicou uma fuga de dados que envolveu mais de 2 milhões de contas. A GMO Research & AI comunicou o roubo de 894 082 registos da sua plataforma de inquéritos infoQ, além da troca não autorizada de pontos de recompensa de clientes por códigos de oferta da Amazon.
Estas empresas não identificaram publicamente a ARTEX como a ferramenta usada nos respetivos incidentes. As divulgações mais amplas revelam a dimensão da exposição de dados de clientes enquanto os investigadores continuam a analisar cada ataque.
As consequências vão além do roubo de registos. Um ataque de ransomware a 7 de outubro contra a IDC Frontier, fornecedora de serviços na nuvem e de centros de dados, interrompeu os serviços a 495 clientes empresariais e autarquias. A distribuidora de alimentos congelados Nissui suspendeu entregas a 1 200 parceiros comerciais, enquanto os sites da prefeitura de Ibaraki e da sede da respetiva polícia ficaram indisponíveis.
As violações que envolvem prestadores de serviços podem afetar muitos clientes de uma só vez. Um incidente na Arcadia, fornecedora de informações sobre catástrofes, afetou quase 800 entidades, incluindo pelo menos 111 autarquias. Entre as informações potencialmente expostas estavam dados de cerca de 11 000 funcionários da polícia de Fukuoka e de mais de 3 000 pessoas em cada uma das forças policiais de Tochigi e Gunma.
Para as pessoas, um nome, um número de telefone e um endereço de correio eletrónico podem dar aos criminosos informação suficiente para criarem mensagens convincentes, fazendo-se passar por um banco, uma empresa de entregas ou um empregador. Os clientes podem correr esse risco mesmo que os seus dados de pagamento permaneçam seguros.
Porque é que pequenas falhas exigem agora uma resposta mais rápida
A JPCERT/CC, entidade japonesa de coordenação da resposta a incidentes, confirmou indícios de que os atacantes estão a usar IA para procurar vulnerabilidades conhecidas e atacar através de interfaces de programação de aplicações. Estas interfaces, geralmente designadas por API, permitem que sistemas de software troquem informações e executem tarefas.
A Cyber Security Cloud detetou mais de 1 200 tentativas de acesso a partir de 326 endereços de Internet em cerca de 40 minutos, atividade que, segundo a empresa, poderá envolver automação por agentes de IA. A GMO também descreveu atacantes a alternar entre centenas de endereços para evitar atingir o limiar de bloqueio das firewalls de aplicações Web, que filtram tráfego suspeito dirigido a sites.
Kim Seung-joo, professor da Escola de Cibersegurança da Universidade da Coreia, explicou como pesquisas mais rápidas podem expor sistemas negligenciados:
Os sistemas que tradicionalmente têm sido negligenciados ou mal geridos poderão tornar-se cada vez mais vulneráveis, à medida que a IA facilita a identificação e exploração de falhas de segurança pelos atacantes.
O teste da S&J ilustra essa preocupação num site controlado: uma pequena falha permitiu que um agente automatizado acedesse a registos pessoais em segundos. Para as empresas, a resposta prática passa por rever sistemas negligenciados, instalar as correções disponíveis e monitorizar o acesso a bases de dados sensíveis.
Os serviços partilhados também exigem atenção. Takahide Kiuchi, economista executivo do Nomura Research Institute, instou as empresas a identificar pontos em que a falha de um prestador externo poderia perturbar as operações e a preparar planos de continuidade com controlos de acesso rigorosos para parceiros externos. A interrupção dos serviços na nuvem e as fugas de informações sobre catástrofes mostram por que razão esses planos são importantes para as entregas, os sites das autarquias e os avisos à população.
Japão investiga os atacantes e o papel da IA
O ministro da Cibersegurança do Japão, Toshiharu Furukawa, afirmou que o Governo estava a contactar as empresas afetadas e a analisar se a IA tinha sido usada de forma maliciosa. O secretário-chefe do Gabinete, Minoru Kihara, afirmou que os investigadores iriam analisar os operadores e a origem dos ataques.
Kihara descreveu a abordagem do Governo numa conferência de imprensa:
Vamos investigar os responsáveis pelos ataques e a sua origem, tendo em conta todos os cenários possíveis, incluindo o envolvimento de agentes estrangeiros.
As autoridades têm de rastrear a atividade através de infraestruturas no estrangeiro, enquanto as empresas restabelecem os serviços e determinam a que registos foi acedido. A partilha de provas da GMO com as autoridades policiais fornece aos investigadores informações sobre os servidores, que podem ser analisadas em conjunto com os registos das empresas e outros dados técnicos.
Miwa recomenda que as empresas usem IA na defesa, tal como os atacantes a usam para procurar falhas. As prioridades imediatas são concretas: identificar pontos de entrada negligenciados, restringir o acesso a informações pessoais e detetar rapidamente atividades invulgares nas bases de dados, para interromper o roubo.
Pontos principais
- Segundo a S&J, a ARTEX recolheu informações pessoais fictícias de um site de teste em cerca de 15 segundos, após receber uma breve instrução em japonês.
- A GMO associou seis servidores no estrangeiro com a ARTEX a ataques dirigidos a cerca de 80 empresas japonesas; oito alvos identificados divulgaram incidentes.
- A CrowdStrike encontrou ficheiros da ARTEX e registos de sessões de IA relacionados com ataques contra organizações financeiras sul-coreanas.
- O regulador financeiro sul-coreano comunicou a divulgação de cerca de 100 000 registos em 16 instituições, enquanto as autoridades investigavam ligações entre os incidentes.
- O criador da ARTEX suspendeu as atualizações públicas a 8 de outubro, mas as cópias descarregadas e modificadas continuaram a circular.
- As autoridades japonesas estão a investigar a utilização maliciosa de IA e um possível envolvimento estrangeiro, enquanto especialistas em segurança apelam a análises mais rápidas de pequenas falhas e a uma monitorização mais rigorosa dos dados sensíveis.