Três projetos de normas dão início à transição para a segurança nacional
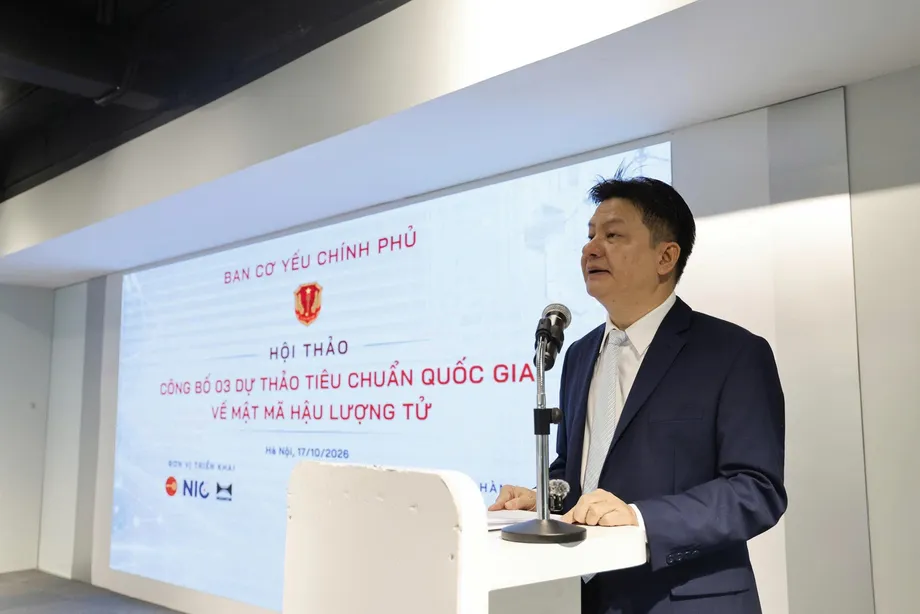
O Comité Governamental de Cifras do Vietname apresentou três projetos de normas nacionais para criptografia pós-quântica, definindo bases técnicas para um plano que visa transferir, até 2035, todos os sistemas de informação importantes para a segurança nacional para uma proteção resistente à computação quântica. Anunciados em Hanói a 17 de outubro de 2026, os projetos abrangem o algoritmo vietnamita de assinatura digital HB-PQSign, o mecanismo de encapsulamento de chaves ML-KEM e o algoritmo de assinatura digital ML-DSA.
Índice
- Três projetos de normas dão início à transição para a segurança nacional
- Porque é que a informação cifrada corre riscos desde já
- O que os três projetos de normas pretendem normalizar
- Um calendário de 2027 a 2035
- Como a proteção híbrida pode assegurar a continuidade
- Vietname quer controlar quatro níveis técnicos
- Da conceção matemática a produtos funcionais
- Falta de especialistas pode atrasar a implementação
- O escrutínio público dará forma às normas definitivas
- Principais pontos
O comité abriu as especificações e as explicações técnicas à análise de cientistas, especialistas em criptografia e empresas tecnológicas do Vietname e do estrangeiro. Os projetos dizem respeito à criptografia civil, enquanto o programa de transição mais amplo visa proteger os sistemas de informação nacionais críticos.
O major-general Ho Van Huong, vice-chefe do Comité Governamental de Cifras, identificou uma ameaça que torna urgentes os preparativos: os atacantes podem recolher hoje informação cifrada e guardá-la até que computadores quânticos mais potentes consigam decifrá-la. A informação que tem de permanecer secreta durante muitos anos está especialmente exposta a esta estratégia.
A resposta do Vietname combina o desenvolvimento de algoritmos nacionais, a adoção de normas internacionais, a análise técnica pública e uma migração faseada. Os sistemas existentes serão primeiro avaliados quanto aos riscos, estando prevista uma integração gradual da criptografia pós-quântica a partir de 2028 e uma etapa de transição híbrida em 2030.
O desafio prático vai além da escolha de novas ferramentas matemáticas. As entidades públicas e as empresas precisarão de software, equipamento, testes e especialistas com formação adequada para suportar novos métodos criptográficos sem interromper os serviços. O calendário do comité associa, por isso, o desenvolvimento de normas à sua implementação, em vez de considerar a publicação de um algoritmo como o fim do trabalho.
Porque é que a informação cifrada corre riscos desde já
Ho Van Huong alertou para a possibilidade de computadores quânticos suficientemente potentes quebrarem métodos de criptografia de chave pública amplamente utilizados, incluindo o RSA e a criptografia de curva elíptica, conhecida pela sigla ECC. Estes métodos ajudam os sistemas digitais a estabelecer ligações seguras e a verificar identidades sem que seja necessário partilhar previamente um segredo através de um canal separado.
Os computadores quânticos recorrem a técnicas de cálculo diferentes das dos computadores convencionais. O algoritmo de Shor, concebido para a computação quântica, ameaça os problemas matemáticos em que assentam o RSA e a ECC. A criptografia pós-quântica, ou PQC, utiliza outros fundamentos matemáticos, concebidos para resistir a ataques de computadores convencionais e quânticos.
A preocupação imediata é frequentemente descrita como «recolher agora e decifrar mais tarde». Um atacante pode guardar comunicações cifradas sem conseguir lê-las e tentar recuperar o seu conteúdo quando estiverem disponíveis ferramentas mais potentes. Por isso, um documento que tenha de permanecer secreto durante décadas necessita de uma proteção que resista para além das capacidades dos computadores atuais.
O tenente-general Dang Vu Son, antigo chefe do Comité Governamental de Cifras, identificou como áreas que exigem atenção a informação conservada durante longos períodos, as assinaturas digitais utilizadas na administração pública e as transações financeiras e bancárias. A confidencialidade e as assinaturas têm funções distintas: a cifragem protege o conteúdo da informação, enquanto uma assinatura digital ajuda a determinar quem a assinou e se foi alterada.
O que os três projetos de normas pretendem normalizar
O HB-PQSign é um esquema de assinatura digital baseado em funções hash, ferramentas matemáticas que transformam dados numa impressão digital. O projeto abrange uma versão modificada de um algoritmo desenvolvido no Vietname. A sua conceção recorre seletivamente ao quadro SPHINCS+, associado à norma internacional de assinaturas FIPS 205, dando ao mesmo tempo aos investigadores vietnamitas controlo sobre os parâmetros e as opções de funcionamento.
O ML-KEM desempenha uma função diferente. Um mecanismo de encapsulamento de chaves ajuda duas partes a estabelecer um segredo partilhado através de uma rede pública. Esse segredo pode depois ser utilizado para cifrar as comunicações entre ambas. O projeto vietnamita remete para a norma ISO/IEC 18033-2:2006/Amd.2:2026.
O ML-DSA é um algoritmo de assinatura digital baseado em estruturas matemáticas chamadas redes. O seu projeto tem por base a FIPS 204. Em termos simples, a criptografia baseada em redes assenta a segurança em problemas matemáticos que envolvem conjuntos estruturados de pontos e que se pretende serem difíceis de resolver pelos atacantes.
Os três projetos abrangem, assim, tanto a confiança na informação assinada como o estabelecimento de segredos utilizados para proteger as comunicações. As referências internacionais proporcionam também aos programadores vietnamitas bases técnicas comuns para criar sistemas compatíveis com produtos e serviços desenvolvidos noutros países.
Um calendário de 2027 a 2035
O programa do comité segue dois planos governamentais: o desenvolvimento de um sistema criptográfico resistente à computação quântica para o período de 2026 a 2035 e o incentivo a uma participação mais ampla na investigação e no desenvolvimento de aplicações de criptografia civil entre 2026 e 2030, com perspetivas até 2035. Os planos correspondem, respetivamente, às Decisões do Primeiro-Ministro 125/QD-TTg e 1226/QD-TTg.
A política integra o trabalho de aplicação da Resolução 56-NQ/TW do Politburo, relativa ao desenvolvimento do setor de criptografia do Vietname, e da Resolução 57-NQ/TW, sobre ciência, tecnologia, inovação e transformação digital. A transição começa com uma análise dos sistemas criptográficos existentes e dos riscos potenciais que apresentam.
- Até 2027: publicar o conjunto completo de normas técnicas nacionais para algoritmos, produtos e equipamento de segurança de PQC.
- A partir de 2028: combinar gradualmente as tecnologias criptográficas existentes com a PQC.
- Até 2030: concluir a integração híbrida planeada da PQC nos sistemas de informação importantes para a segurança nacional.
- Até 2033: publicar novas normas nacionais relativas à PQC e à distribuição quântica de chaves.
- Até 2035: concluir a transição para a criptografia resistente à computação quântica em 100% dos sistemas de informação importantes para a segurança nacional.
A meta de 2030 diz respeito à fase híbrida, em que os métodos estabelecidos e os mais recentes funcionam em conjunto. A meta de 2035 prevê a conclusão da transição mais ampla nos sistemas críticos designados. O universo abrangido são os sistemas de informação importantes para a segurança nacional, não todos os dispositivos ou serviços em linha do Vietname.
Como a proteção híbrida pode assegurar a continuidade
Ho Van Huong afirmou que a transição tem de preservar a continuidade e, ao mesmo tempo, coordenar as mudanças entre organizações. O vice-chefe do Comité Governamental de Cifras descreveu a abordagem nos seguintes termos:
A transição do Vietname para a criptografia resistente à computação quântica tem de ser prudente, coordenada e ininterrupta.
A investigação do comité inclui o Hybrid ML-KEM, que combina o ML-KEM com um método estabelecido, como a ECC ou o RSA. Quando corretamente concebida, esta abordagem procura manter a proteção caso um dos componentes continue seguro, permitindo que os dois métodos se complementem durante a migração.
A engenharia é tão importante como a seleção dos algoritmos. A vulnerabilidade KyberSlash, identificada em 2024 e citada na discussão técnica sobre a transição, ilustra os riscos associados à implementação. É necessário analisar tanto os pressupostos de segurança de um algoritmo como o comportamento do software que o executa.
A PQC será a principal tecnologia para uma adoção generalizada. A distribuição quântica de chaves, ou QKD, terá um papel seletivo em algumas redes de comunicações críticas. A PQC utiliza algoritmos criptográficos que podem ser executados em equipamento informático convencional; a QKD recorre a processos da física quântica para distribuir chaves e requer infraestruturas de comunicação especializadas.
Vietname quer controlar quatro níveis técnicos
Nguyen Quoc Toan, diretor do Instituto de Ciência e Tecnologia Criptográficas, afirmou que a capacidade nacional depende do domínio de quatro níveis interligados: conceção de algoritmos e demonstrações de segurança; criptoanálise; implementação segura e produção de hardware; e normalização e testes.
Cada nível responde a uma pergunta diferente. Os responsáveis pela conceção explicam por que razão um algoritmo deverá resistir a ataques. Os criptoanalistas procuram ativamente formas de o quebrar. Os engenheiros transformam a conceção em software e hardware que protegem os segredos durante o funcionamento. Os testes e as normas estabelecem requisitos comuns para avaliar os produtos resultantes.
O comité afirma que o seu trabalho inclui o HB-PQSign, o Hybrid ML-KEM, a análise de segurança no modelo do oráculo aleatório quântico e o desenvolvimento e controlo de conjuntos de parâmetros criptográficos. Os parâmetros são as definições que determinam propriedades como o nível de segurança, as exigências de processamento e a dimensão das chaves ou das assinaturas.
O modelo do oráculo aleatório quântico, abreviado QROM, é um quadro matemático para analisar a segurança criptográfica, permitindo que um atacante faça consultas quânticas a uma função hash idealizada. A investigação descrita inclui técnicas como Fiat-Shamir with Abort e Fujisaki-Okamoto, além dos métodos Compressed Oracle e Measure-and-Reprogram.
Para o Vietname, o objetivo é desenvolver capacidade nacional para inspecionar, adaptar e manter sistemas criptográficos. O argumento de Toan associa essa capacidade ao controlo da informação sensível e à redução da dependência de decisões técnicas tomadas no exterior.
Da conceção matemática a produtos funcionais
O trabalho de desenvolvimento do HB-PQSign inclui uma implementação de referência, vetores de teste e proteções contra ataques que exploram fugas involuntárias de informação. Uma implementação de referência é um modelo funcional do algoritmo; os vetores de teste fornecem dados de entrada conhecidos e os resultados esperados, para que os programadores possam verificar se o seu próprio software funciona corretamente.
Entre as aplicações potenciais estão as assinaturas digitais na administração pública e os sistemas centralizados de assinatura que utilizam módulos de segurança de hardware, ou HSM. Estes são dispositivos especializados concebidos para proteger chaves criptográficas e executar operações sensíveis sem as expor ao software comum.
A segurança da implementação exige atenção aos ataques de canal lateral, nos quais o atacante analisa indícios como o tempo de execução ou o consumo de energia, e aos ataques por falha, que perturbam deliberadamente o funcionamento de um dispositivo. Estes riscos ajudam a explicar por que razão o hardware seguro e a avaliação independente fazem parte do quadro de capacidades proposto.
Nguyen Quoc Han, representante do grupo MK, afirmou que a empresa está a trabalhar com o Instituto de Ciência e Tecnologia Criptográficas para integrar algoritmos pós-quânticos no sistema operativo MK Lotus. O trabalho destina-se a produtos para áreas como transações financeiras, contratos eletrónicos, identidade eletrónica e serviços públicos em linha.
Chaves e assinaturas maiores também podem aumentar as exigências sobre as redes, o armazenamento e os dispositivos com recursos limitados. A infraestrutura de chave pública, ou PKI, o sistema de certificados e autoridades de confiança utilizado para verificar identidades digitais, terá de acomodar essas alterações. Os testes de implementação terão, por isso, de avaliar a velocidade de processamento, a compatibilidade e o consumo de recursos, além da segurança.
Falta de especialistas pode atrasar a implementação
Nguyen Quoc Toan identificou quatro grandes desafios: a exigência de conhecimentos científicos, a necessidade de agilidade criptográfica, a distância entre a teoria e a implementação e a escassez de profissionais altamente qualificados. Agilidade criptográfica significa a capacidade de substituir algoritmos ou alterar as suas definições quando surgem novas vulnerabilidades, sem ter de reconstruir um serviço na íntegra.
Essa flexibilidade tem de abranger software, dispositivos e protocolos de comunicação. Uma alteração feita por uma organização pode afetar os sistemas com que esta comunica, pelo que são necessários testes coordenados para garantir a continuidade dos serviços públicos e das transações empresariais.
Toan propôs a criação de grupos centrais de especialistas para os quatro níveis de competência, a ligação da formação doutoral a projetos nacionais de criptografia e o envio de jovens investigadores para centros internacionais de referência. Defendeu ainda medidas de recrutamento, remuneração e condições de trabalho que permitam atrair e manter especialistas.
Dang Vu Son afirmou que os criptógrafos qualificados serão fundamentais para transformar os projetos de normas em sistemas práticos. Defendeu a coordenação entre reguladores, institutos de investigação, universidades e empresas. A formação de um criador independente de algoritmos demora anos, enquanto a concorrência por profissionais com estas competências, por parte de empresas privadas e empregadores estrangeiros, já é intensa.
O escrutínio público dará forma às normas definitivas
O Comité Governamental de Cifras publicou material técnico nos portais do comité, do Ministério da Defesa Nacional e da Comissão Nacional de Normalização, Metrologia e Qualidade. Lançou também um sítio Web dedicado à recolha de contributos de cientistas, especialistas e empresas tecnológicas. Os detalhes da sessão de trabalho não indicaram qualquer data-limite para a consulta.
Tran Duy Lai e Tran Van Truong, antigos diretores do Instituto de Ciência e Tecnologia Criptográficas, propuseram uma divulgação mais ampla de explicações técnicas pormenorizadas, debates técnicos especializados e edições em inglês. Estas medidas facilitariam a análise das conceções por criptoanalistas internacionais e a apresentação de avaliações detalhadas.
Vo Xuan Hoai, vice-diretor do Centro Nacional de Inovação, afirmou que as normas fornecerão uma base técnica para avaliar, selecionar, testar e implementar soluções de segurança adequadas ao Vietname. Defendeu uma ação coordenada em matéria de normas e planeamento da migração, investigação e ensaios, bem como a ligação entre instituições de investigação, universidades e empresas.
O centro prevê trabalhar com o comité e o instituto para aproximar as necessidades práticas da capacidade de investigação e das redes internacionais de especialistas. A próxima etapa formal será a publicação do pacote de normas nacionais previsto para 2027, seguida da implementação híbrida gradual a partir de 2028. A análise pública, os testes de produtos e a formação de especialistas terão agora de transformar os três projetos em ferramentas que as organizações possam utilizar de forma fiável.
Principais pontos
- O Vietname anunciou em Hanói, a 17 de outubro de 2026, projetos de normas para o HB-PQSign, o ML-KEM e o ML-DSA.
- Os projetos estão abertos à análise técnica de especialistas nacionais e internacionais.
- As normas nacionais deverão ser publicadas até 2027, com o início da implementação híbrida gradual em 2028 e uma etapa relativa aos sistemas críticos em 2030.
- O Governo pretende concluir até 2035 a transição de todos os sistemas de informação importantes para a segurança nacional para a criptografia resistente à computação quântica.
- A PQC servirá para uma adoção generalizada, enquanto a QKD será utilizada seletivamente em redes de comunicações críticas.
- A segurança da implementação, a compatibilidade dos produtos e a formação de especialistas são desafios centrais.