Pacote de emergência visa os ataques e os danos que lhes sucedem
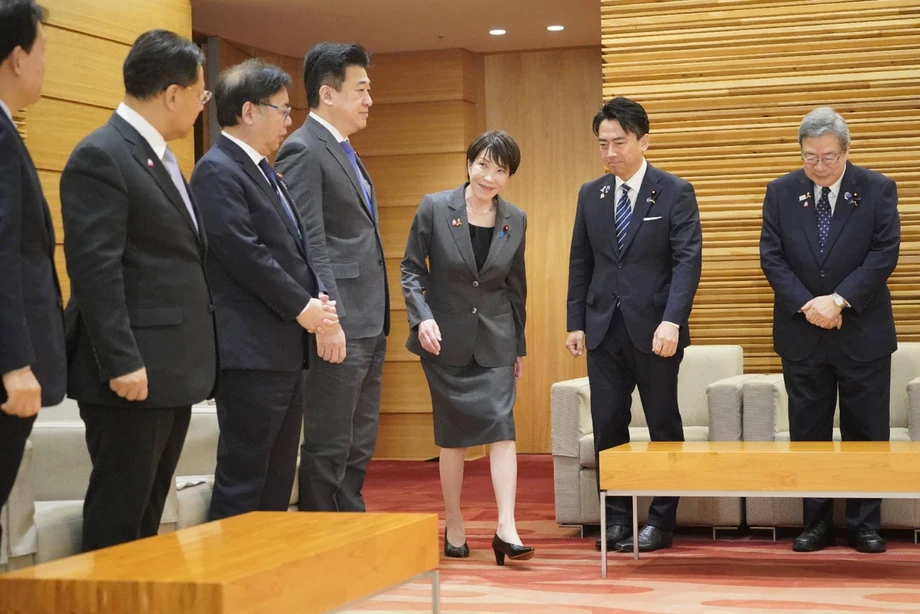
O Japão aprovou 10 mil milhões de ienes, cerca de 63 milhões de dólares, para financiamento de emergência em cibersegurança, a 6 de novembro de 2026, quando o governo da primeira-ministra Sanae Takaichi adotou medidas para detetar vulnerabilidades de segurança, enviar especialistas às empresas e analisar o bloqueio do acesso a sites que divulgam informações pessoais roubadas.
Índice
- Pacote de emergência visa os ataques e os danos que lhes sucedem
- Porque é que a violação da GMO levou à ação
- A inteligência artificial passa a integrar a segurança básica
- Equipas diferentes para diferentes fases de um ataque
- Como serão utilizados os 10 mil milhões de ienes
- A defesa cibernética ativa vai além da proteção de redes individuais
- Bloqueio de sites com dados divulgados exige análise jurídica
- Incidentes de segurança nacional terão resposta própria
- Os lançamentos de novembro serão o próximo teste prático
- Pontos principais
O pacote, finalizado numa reunião dos ministros competentes na residência oficial do primeiro-ministro, responde a violações de dados repetidas, incluindo um ataque à GMO Internet Group Inc., acompanhado de um pedido de resgate. Abrange tanto a intrusão inicial num sistema informático como os danos que podem surgir quando a informação roubada circula.
Uma equipa especializada em testar e reforçar as defesas deverá começar a trabalhar em novembro. Outra equipa irá contactar empresas consideradas em risco antes de serem atacadas, enquanto uma equipa de resposta, que reunirá especialistas dos setores público e privado, ajudará as empresas a reagir após uma intrusão.
Takaichi, primeira-ministra do Japão, apelou a uma resposta coordenada do governo durante a reunião:
mobilizar toda a sua capacidade para reforçar a capacidade de resposta do Japão
O pacote assenta em quatro pilares: reforço da segurança básica com recurso à inteligência artificial, melhoria da recolha de informação e da análise de investigação, respostas estratégicas aos ataques e apoio às vítimas, a par de medidas para evitar mais danos.
Estas quatro áreas articulam tarefas que, de outro modo, poderiam caber a organizações diferentes. Uma empresa precisa de corrigir vulnerabilidades, os investigadores precisam de informações sobre o atacante e os clientes precisam de proteção contra a utilização indevida dos dados expostos. O plano do Japão procura reunir estes esforços, em vez de se limitar a reparar um sistema comprometido.
Porque é que a violação da GMO levou à ação
Takaichi ordenou aos responsáveis que preparassem o pacote a 26 de outubro, na sequência de uma série de fugas de dados pessoais de grande dimensão. A preocupação passou a incluir não só os dados roubados, mas também os prejuízos financeiros sofridos por pessoas cujas informações poderiam ser utilizadas indevidamente.
A anterior violação da GMO e os prejuízos envolveu 26 739 servidores que, segundo a empresa, poderiam ter sido afetados, abrangendo contas de negociação em mais de 70 sociedades de valores mobiliários, prestadores de serviços cambiais e outras empresas no Japão e no estrangeiro. Um cliente da prefeitura de Kanagawa afirmou que operações cambiais não autorizadas lhe tinham causado prejuízos superiores a 6 milhões de ienes.
Para os clientes, o perigo concreto é que uma violação possa continuar a causar danos depois de terminada a intrusão inicial. As informações roubadas a uma empresa podem ser utilizadas para tentar aceder a contas financeiras ou facilitar outras fraudes. A inclusão, no pacote do governo, de apoio às vítimas e de medidas para controlar a circulação de dados divulgados responde a esta fase posterior.
As principais etapas da resposta distribuem-se por várias datas:
- Outubro: entrou em vigor uma lei que permite a defesa cibernética ativa, incluindo o acesso preventivo a servidores utilizados por atacantes.
- 26 de outubro: Takaichi encarregou os ministros de prepararem um pacote de emergência em cibersegurança.
- 6 de novembro: os ministros finalizaram o pacote e o governo aprovou 10 mil milhões de ienes das reservas do exercício orçamental de 2026.
- Durante novembro: está prevista a criação da equipa especializada em segurança e da equipa que irá contactar as empresas em risco.
- Durante o exercício orçamental: o governo pretende criar a equipa de resposta cibernética dos setores público e privado.
A inteligência artificial passa a integrar a segurança básica
O pacote do Japão identifica defesas básicas insuficientes como um problema recorrente nas violações recentes. Descreve também uma ameaça mais rápida: os avanços na inteligência artificial permitem explorar vulnerabilidades rapidamente e em muitos alvos.
Higiene de segurança é o trabalho de rotina necessário para manter os sistemas informáticos protegidos, como instalar atualizações de segurança, controlar o acesso e procurar vulnerabilidades. Estas tarefas podem parecer banais, mas uma brecha ignorada pode dar a um atacante acesso a dados confidenciais.
O governo tenciona utilizar inteligência artificial para ajudar a identificar vulnerabilidades e cooperar com criadores de sistemas avançados de inteligência artificial e empresas tecnológicas estrangeiras, de modo a manter atualizada a informação sobre vulnerabilidades. Uma vulnerabilidade é uma falha que pode ser explorada para entrar num sistema ou fazê-lo funcionar de forma imprevista.
A urgência decorre da existência de ferramentas capazes de automatizar partes de um ataque. Numa anterior demonstração de segurança da ARTEX, a empresa japonesa de cibersegurança S&J afirmou que um agente de inteligência artificial recolheu informações pessoais fictícias de um site de teste em cerca de 15 segundos. Nobuo Miwa, presidente da S&J, disse que tarefas que poderiam levar dias a uma pessoa poderiam ser concluídas por inteligência artificial em segundos ou minutos.
A resposta do governo também integra a inteligência artificial no trabalho de defesa. As verificações automatizadas podem ajudar os especialistas a procurar brechas, enquanto a cooperação com empresas tecnológicas permite obter informação mais recente sobre as falhas que os atacantes poderão tentar explorar.
Equipas diferentes para diferentes fases de um ataque
A equipa especializada, descrita como uma equipa de «elite», reunirá pessoas com conhecimentos técnicos avançados. O seu trabalho incluirá testes de intrusão e o reforço das medidas de segurança. Um teste de intrusão é uma tentativa autorizada de entrar num sistema para que o seu responsável possa detetar e corrigir vulnerabilidades.
A equipa de contacto terá outra missão: abordar empresas expostas a riscos potenciais e incentivá-las a agir preventivamente. O início previsto para novembro criará um canal de intervenção antes de uma empresa se tornar vítima.
A equipa de resposta cibernética reunirá especialistas dos setores público e privado e ajudará as empresas na resposta inicial a um ataque. O governo pretende criá-la durante o exercício orçamental, mais tarde do que as duas equipas previstas para novembro.
Estas missões abrangem três fases práticas: verificar as defesas, alertar as organizações para os riscos e prestar ajuda quando ocorre um ataque. Para uma empresa vítima de uma intrusão, o acesso a especialistas externos pode ser importante no momento em que precisa de avaliar o sucedido e decidir como reagir.
Como serão utilizados os 10 mil milhões de ienes
A 6 de novembro, o governo aprovou a afetação de 10 mil milhões de ienes provenientes das reservas da conta geral do exercício orçamental de 2026. As reservas são verbas já inscritas no orçamento a que o governo pode recorrer para necessidades que surjam durante o exercício.
A verba financiará inspeções para detetar vulnerabilidades nos sistemas informáticos utilizados por instituições governamentais e outras entidades públicas. Servirá também para comprar e atualizar equipamento de cibersegurança, incluindo equipamento policial para recolher e analisar informações.
A ministra das Finanças, Katayama, afirmou que o financiamento apoiaria uma proteção coordenada entre ministérios e organismos:
«Ao recorrermos a estas reservas, trabalharemos em estreita colaboração com os ministérios e organismos competentes para garantir que todas as medidas de segurança necessárias estão em vigor»,
Takaichi encarregou também a ministra das Finanças e os restantes ministros competentes de avaliarem o financiamento necessário para executar as medidas de emergência. A decisão de despesa disponibiliza recursos às entidades para inspeções imediatas e equipamento, enquanto as novas equipas são organizadas.
A defesa cibernética ativa vai além da proteção de redes individuais
O Japão tenciona também reforçar a capacidade de neutralizar ameaças através do acesso preventivo a servidores utilizados por atacantes. O governo descreve esta abordagem como defesa cibernética ativa, possibilitada por uma lei que entrou em vigor em outubro.
Um servidor é um computador que presta serviços ou armazena informações para outros computadores. Os atacantes podem utilizar servidores para dirigir atividades maliciosas ou guardar dados roubados. O acesso a esses sistemas permite ao governo agir contra a infraestrutura que sustenta um ataque, além de proteger as organizações japonesas visadas.
Takaichi encarregou o ministro da Cibersegurança, Toshiharu Furukawa, de ponderar alterações à Lei de Reforço da Capacidade de Resposta Cibernética. Assim, eventuais alterações legislativas juntam-se às medidas operacionais já incluídas no pacote de emergência.
Esta combinação é importante para compreender a abordagem do governo. Algumas medidas dizem respeito à forma como as empresas mantêm os seus próprios sistemas. Outras dizem respeito aos poderes exercidos pelo Estado contra a infraestrutura dos atacantes, o que exige um quadro jurídico e operacional diferente.
Bloqueio de sites com dados divulgados exige análise jurídica
O governo irá acelerar a análise do bloqueio do acesso a sites que exibem informações pessoais divulgadas. Está também a ponderar permitir que os operadores de telecomunicações bloqueiem o acesso a determinados sites ou servidores ligados a ciberataques.
O bloqueio consistiria em impedir ligações a destinos específicos através das redes de telecomunicações. No âmbito do pacote, destina-se a limitar novos danos após uma violação inicial, incluindo a exposição continuada de informações pessoais.
A proteção constitucional japonesa do sigilo das comunicações é central nesta análise. O pacote prevê uma avaliação urgente das questões jurídicas antes de avançar. A proposta de bloqueio continua em estudo, estando ainda por definir o seu âmbito, as salvaguardas e o calendário de implementação.
Para as pessoas cujos dados foram expostos, esta parte do pacote diz respeito ao que acontece às suas informações depois de saírem do controlo da empresa de origem. Para os operadores de telecomunicações, implicaria responsabilidades que vão além da segurança das suas próprias redes.
Incidentes de segurança nacional terão resposta própria
Os incidentes que possam afetar gravemente a segurança nacional receberão apoio de uma equipa que incluirá responsáveis do Gabinete Nacional de Cibersegurança, da Agência Nacional de Polícia e do Ministério da Defesa, entre outras entidades.
Este modelo reúne a coordenação nacional em cibersegurança, a polícia e a defesa numa mesma resposta. Funciona a par da equipa de resposta prevista para as empresas afetadas e dá ao governo um mecanismo distinto para incidentes com consequências nacionais mais amplas.
Uma melhor recolha e análise de informações apoia ambas as frentes. O equipamento policial financiado pelas reservas, a cooperação com empresas tecnológicas estrangeiras e a partilha de informações sobre vulnerabilidades contribuem para o objetivo do pacote de detetar e responder às ameaças com maior eficácia.
Os lançamentos de novembro serão o próximo teste prático
As primeiras etapas previstas são a criação da equipa especializada e da equipa de contacto durante novembro. A criação da equipa de resposta cibernética está prevista para uma data posterior, até ao final do exercício orçamental.
O início destas atividades começará a traduzir o pacote em apoio às organizações: testes técnicos, alertas antes de um ataque e assistência depois de este ocorrer. As entidades governamentais e públicas também receberão inspeções de vulnerabilidades financiadas pela verba de emergência.
O trabalho jurídico avançará em paralelo com estas medidas operacionais. Furukawa foi encarregado de ponderar a revisão da lei de resposta, enquanto o governo analisa de que forma o bloqueio de sites poderá ser aplicado respeitando a proteção das comunicações. A resposta de emergência do Japão combina, assim, decisões imediatas de financiamento e contratação com propostas que ainda exigem decisões jurídicas.
Pontos principais
- O Japão finalizou o pacote de emergência em cibersegurança a 6 de novembro de 2026, na sequência de grandes violações de dados pessoais.
- O governo aprovou 10 mil milhões de ienes, cerca de 63 milhões de dólares, para inspeções, equipamento e outras medidas de cibersegurança.
- Está previsto que uma equipa especializada em testes e uma equipa de contacto com empresas comecem a trabalhar em novembro.
- Está prevista a criação, durante o exercício orçamental, de uma equipa de resposta dos setores público e privado para ajudar empresas atacadas.
- O pacote inclui verificações de segurança assistidas por inteligência artificial e uma cooperação reforçada com empresas tecnológicas estrangeiras.
- O bloqueio de sites continua sujeito a análise jurídica, incluindo à luz da proteção constitucional japonesa do sigilo das comunicações.
- Responsáveis das áreas da cibersegurança, da polícia e da defesa apoiarão incidentes que possam afetar gravemente a segurança nacional.