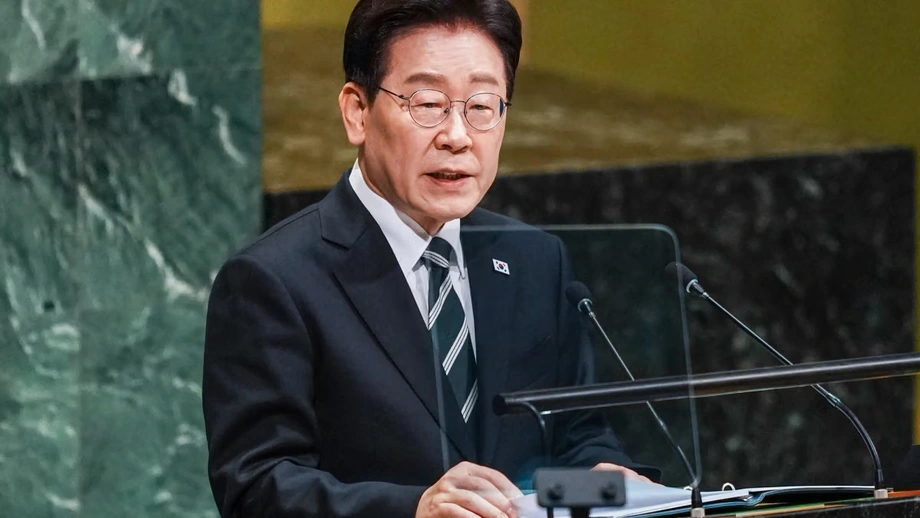
Lee quer uma autoridade única para coordenar as defesas cibernéticas
O presidente sul-coreano, Lee Jae Myung, ordenou às autoridades que estudem a criação de uma autoridade com amplos poderes na área da cibersegurança, na sequência do alegado roubo de 6,3 mil milhões de dólares à Binance. As verificações de segurança abrangem mais de 2 100 instituições públicas e cerca de 170 grandes instalações de infraestruturas privadas.
Índice
- Lee quer uma autoridade única para coordenar as defesas cibernéticas
- Porque é que o roubo à Binance serviu de alerta
- Como se desenrolaram os acontecimentos
- O que mudaria com um responsável máximo pela cibersegurança?
- Inspeções abrangem entidades públicas e redes essenciais
- Violações de segurança na Coreia põem dados de clientes em foco
- A importância das carteiras online e offline
- Lee associa o progresso da IA a uma proteção mais forte
- Pontos principais
Numa reunião do Conselho de Ministros em Seul, a 3 de novembro, Lee apelou a uma coordenação mais estreita entre ministérios e empresas privadas. A proposta surge após ataques a empresas financeiras coreanas e perante a crescente preocupação com a segurança das redes financeiras, energéticas e de comunicações.
Lee, que quer que as autoridades detetem os perigos mais cedo e partilhem os alertas mais rapidamente, descreveu as limitações da abordagem atual:
O sistema de segurança existente, centrado em inspeções e respostas posteriores aos incidentes, está a revelar limitações evidentes.
O responsável máximo pela cibersegurança proposto supervisionaria tarefas atualmente repartidas por várias autoridades. Neste contexto, o termo designa um responsável ou organismo com amplos poderes para coordenar uma área específica de políticas. Lee pediu também às autoridades que ponderassem criar uma força-tarefa que reunisse o Governo e as empresas privadas.
A proposta continua em análise. O Governo ainda não anunciou a sua estrutura, os poderes que receberia das agências existentes nem um calendário para a sua criação.
Porque é que o roubo à Binance serviu de alerta
Segundo relatos, os atacantes retiraram cerca de 6,3 mil milhões de dólares em ativos digitais da Binance a 29 de outubro. O roubo afetou carteiras online em dez cadeias de blocos, tendo a maior parte do dinheiro sido retirada em cerca de 20 minutos. As cadeias de blocos são registos digitais usados para acompanhar transações de criptomoedas.
A rapidez e a dispersão dos levantamentos ajudam a explicar a aposta de Lee nos alertas precoces. Um ataque que se desenrola em várias redes em poucos minutos deixa pouco tempo para as instituições identificarem atividades suspeitas, contactarem as autoridades competentes e limitarem perdas adicionais.
A empresa de análise de cadeias de blocos TRM descreveu o incidente como o maior roubo de criptomoedas de que há registo. A perda de 6,3 mil milhões de dólares, segundo os relatos, foi cerca de 4,2 vezes superior aos 1,5 mil milhões roubados à Bybit em fevereiro de 2025, ilustrando a dimensão do incidente referido no debate sobre políticas públicas.
O FBI atribuiu o ataque à Coreia do Norte a 31 de outubro, identificando o grupo de piratas informáticos TraderTraitor. A Coreia do Norte negou qualquer responsabilidade. Kim Yo Jong, irmã do líder norte-coreano Kim Jong Un, rejeitou a acusação, classificando-a como:
retórica absurda e nada de novo.
Lee referiu o incidente da Binance ao falar da necessidade de reforçar as defesas, mas não mencionou a Coreia do Norte nas suas declarações. As suas instruções centraram-se na forma como a Coreia do Sul deve organizar a resposta às ciberameaças nos serviços públicos e nas empresas.
Como se desenrolaram os acontecimentos
O roubo, a atribuição feita pelos Estados Unidos e as instruções de Lee ocorreram num intervalo de poucos dias. Violações de segurança no país deram maior urgência a um debate que se estendeu para lá das plataformas de negociação de criptomoedas.
- Fevereiro de 2025: A Bybit foi alvo de um roubo de criptomoedas avaliado em cerca de 1,5 mil milhões de dólares, valor usado para comparar a dimensão do incidente da Binance.
- 29 de outubro: Segundo os relatos, os atacantes retiraram cerca de 6,3 mil milhões de dólares de carteiras da Binance em dez cadeias de blocos.
- 31 de outubro: O FBI atribuiu o ataque à Binance à Coreia do Norte.
- 3 de novembro: Numa reunião do Conselho de Ministros, Lee incumbiu as autoridades de analisarem a criação de uma autoridade de cibersegurança e medidas de prevenção mais robustas.
As autoridades sul-coreanas estavam também a realizar inspeções de segurança em instituições públicas e grandes instalações privadas. Estas verificações constituem uma resposta imediata enquanto as autoridades analisam uma mudança a mais longo prazo na organização das responsabilidades em matéria de cibersegurança.
O que mudaria com um responsável máximo pela cibersegurança?
A proposta de Lee responde a um problema prático: as responsabilidades em matéria de segurança estão repartidas por instituições com funções distintas. O Serviço Nacional de Informações, o ministério da Ciência e as entidades reguladoras financeiras já participam em diferentes vertentes da resposta.
Uma autoridade coordenadora reuniria essas funções num quadro comum que abrangesse o Governo e as empresas privadas. Lee defendeu a criação de um sistema capaz de detetar sinais de ataques, divulgar essa informação e organizar uma resposta antes que os danos aumentem.
Um alerta detetado por uma organização pode ser importante para outra. Por exemplo, informações sobre uma tentativa de intrusão podem ajudar outras instituições a verificar se estão a ser alvo de atividades semelhantes. A partilha mais rápida é central para o sistema de prevenção descrito por Lee.
A força-tarefa proposta, que reuniria entidades públicas e privadas, ligaria a coordenação governamental às empresas que operam serviços financeiros e outras redes essenciais. A sua composição e as suas responsabilidades dependerão de decisões ainda por tomar.
Inspeções abrangem entidades públicas e redes essenciais
O Serviço Nacional de Informações ordenou inspeções de segurança urgentes em mais de 2 100 ministérios, governos locais e instituições públicas. O ministério da Ciência está a analisar cerca de 170 grandes instalações de infraestruturas privadas, incluindo operadores financeiros e de telecomunicações.
Lee identificou as áreas financeira, energética e das tecnologias da informação e das comunicações como prioritárias. Instruiu as autoridades a corrigirem vulnerabilidades nas principais instituições públicas e infraestruturas, associando a cibersegurança aos serviços de que as pessoas dependem no quotidiano.
As redes financeiras permitem efetuar pagamentos e aceder a dinheiro. As redes de comunicações transportam informação entre pessoas, empresas e entidades públicas. As infraestruturas energéticas asseguram o fornecimento de eletricidade e de outros recursos essenciais. As instruções de Lee colocam a proteção destes serviços a par da proteção dos ativos digitais e das informações pessoais.
As inspeções fazem parte da resposta imediata. A reforma mais ampla acrescentaria uma coordenação mais forte e uma atuação mais precoce, permitindo às autoridades responder a sinais de alerta e investigar incidentes depois de ocorrerem.
Violações de segurança na Coreia põem dados de clientes em foco
A Mirae Asset Global Investments, a plataforma de negociação de criptomoedas Bithumb e a Daishin Securities foram recentemente afetadas por incidentes de pirataria informática que envolveram informações de clientes. Estes casos colocaram o tratamento de dados pessoais ao lado do roubo de criptomoedas no debate do Governo.
O dinheiro e a informação representam problemas diferentes para os clientes afetados. Uma plataforma de negociação poderá ter de repor os ativos roubados, enquanto uma empresa vítima de uma violação de dados tem de lidar com a exposição de informações dos seus utilizadores. O quadro proposto por Lee abrange a segurança de várias instituições, em vez de se centrar num único tipo de perda.
O debate surgiu também na sequência da alegada fuga de uma lista de passageiros da aeronave utilizada pelo presidente. Esse incidente alargou as preocupações para lá das empresas financeiras, abrangendo informações relacionadas com as operações do Estado.
A Comissão de Serviços Financeiros convocou representantes de cinco plataformas de negociação de criptomoedas para avaliar a sua preparação: Upbit, Bithumb, Coinone, DigitalX e Gopax. As reuniões incluem as plataformas nacionais na resposta ao incidente da Binance e às recentes violações de segurança na Coreia.
A importância das carteiras online e offline
As plataformas de negociação coreanas têm de manter pelo menos 80% das criptomoedas dos clientes em carteiras frias. Estas carteiras mantêm offline as credenciais digitais necessárias para autorizar transferências, reduzindo a exposição a ataques através de ligações à Internet.
As carteiras quentes permanecem ligadas à Internet e permitem às plataformas processar transferências com maior facilidade. O alegado roubo à Binance envolveu carteiras quentes, pelo que a distinção entre acesso online e armazenamento offline é fundamental para compreender a forma como as plataformas gerem a segurança.
A exigência sul-coreana implica que pelo menos quatro quintos das criptomoedas dos clientes sejam mantidas em armazenamento a frio. Até um quinto pode ficar fora dessa parcela mínima. Estes valores dizem respeito às regras de armazenamento; os operadores das plataformas continuam a precisar de controlos que regulem o acesso, a aprovação de transferências e a movimentação de ativos entre carteiras.
Os clientes dependem também da resposta da plataforma após uma perda. A Binance afirmou ter restabelecido os serviços e coberto as perdas do incidente, financiando cerca de 95% do montante roubado com as suas próprias reservas. Aplicada ao roubo de 6,3 mil milhões de dólares referido nos relatos, essa proporção corresponderia a aproximadamente 5,99 mil milhões de dólares.
A proposta sul-coreana de Lei Básica dos Ativos Digitais prevê a compensação dos clientes após ataques informáticos, mas ainda não foi aprovada. A compensação é, por isso, uma questão política distinta da exigência em vigor de manter a maioria dos ativos dos clientes offline. Uma diz respeito à forma como os ativos são armazenados; a outra, a quem deve pagar quando os clientes sofrem perdas.
Lee associa o progresso da IA a uma proteção mais forte
Lee alertou que os avanços da inteligência artificial estão a tornar os métodos de pirataria informática mais sofisticados e generalizados. Defendeu que os sistemas de segurança devem identificar vulnerabilidades e reagir aos primeiros sinais de ataque à medida que esses métodos evoluem.
A inteligência artificial fez parte da sua explicação sobre a mudança do contexto de ameaças. As suas instruções apelaram a medidas de prevenção na tecnologia, nas instituições públicas e na sensibilização da população, em vez de se depender apenas de inspeções.
Lee relacionou também a cibersegurança com as ambições da Coreia do Sul nos semicondutores e na inteligência artificial. O presidente afirmou que a competitividade digital exige uma proteção robusta, a par do progresso nestes setores:
Para sermos líderes na era digital, temos de dispor de capacidades de cibersegurança de nível mundial, a par dos semicondutores e da inteligência artificial.
Para os organismos públicos e as empresas, o trabalho imediato consiste em verificar vulnerabilidades e preparar-se para partilhar alertas mais rapidamente. A decisão mais ampla diz respeito aos poderes que um novo organismo coordenador teria sobre instituições que já têm responsabilidades de segurança.
Para os clientes, as questões mais concretas são a segurança das informações pessoais, a continuidade do acesso a serviços financeiros e a compensação após um roubo. A autoridade de cibersegurança proposta e a legislação pendente sobre ativos digitais abordam diferentes aspetos destas preocupações.
Pontos principais
- Lee ordenou uma análise da criação de uma autoridade de cibersegurança que coordene agências governamentais e empresas privadas.
- A proposta surge após o alegado roubo de 6,3 mil milhões de dólares à Binance, a 29 de outubro, e recentes violações de segurança em empresas financeiras coreanas.
- O FBI atribuiu o ataque à Binance à Coreia do Norte, que negou qualquer responsabilidade.
- As inspeções de segurança abrangem mais de 2 100 instituições públicas e cerca de 170 grandes instalações de infraestruturas privadas.
- As plataformas de negociação coreanas têm de manter pelo menos 80% das criptomoedas dos clientes em carteiras frias.
- A Lei Básica dos Ativos Digitais ainda não foi aprovada e não foi anunciado qualquer calendário para a criação do organismo de cibersegurança proposto.