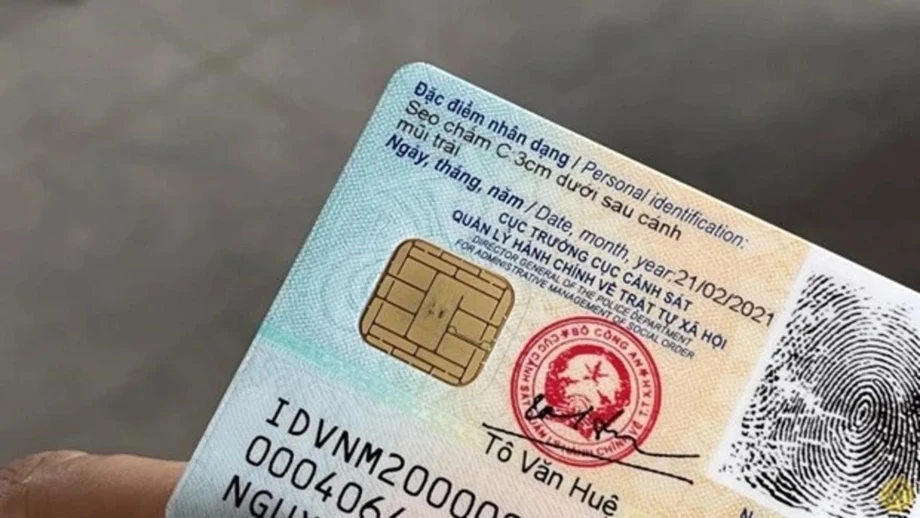
Verificações obrigatórias de identidade colocam o consentimento no centro do debate
A proposta de Lei sobre Identificação e Autenticação Eletrónicas do Vietname exigiria verificações de identidade digital nacional para transações em 11 setores, da banca e dos cuidados de saúde aos criptoativos e aos jogos online. Em resposta aos deputados, a 4 de novembro de 2026, o ministro da Segurança Pública, Lương Tam Quang, afirmou que o sistema recolheria apenas as informações necessárias, exigiria consentimento e manteria o conteúdo das transações fora dos registos de identificação sincronizados.
Índice
- Verificações obrigatórias de identidade colocam o consentimento no centro do debate
- O que o ministro prometeu em matéria de privacidade
- Que serviços exigiriam autenticação?
- Identidades automáticas e âmbito da identificação estatal
- Um decreto separado já estabelece prazos para as contas
- Por que razão os deputados querem mais do que verificações biométricas
- O projeto de lei complementar ajustaria a proteção ao risco
- Dados de IA e transferências para o estrangeiro teriam obrigações distintas
- A dimensão da VNeID torna os pormenores decisivos
- Principais pontos
A proposta permitiria também que as agências estatais criassem identidades digitais automaticamente quando as bases de dados nacionais ou especializadas já contivessem informações completas e exatas. As pessoas e organizações abrangidas por essa disposição não teriam de voltar a apresentar os mesmos dados nem de se registar separadamente.
Estas duas características colocam uma questão prática no centro do debate parlamentar: como poderiam as pessoas exercer o consentimento quando a autenticação é obrigatória para utilizar um serviço e uma identidade pode ser criada a partir de informações que o Estado já detém? Quang expôs as salvaguardas de privacidade, enquanto os deputados procuraram limites mais claros à recolha, maior responsabilização dos fornecedores de tecnologia e regras que distingam a atividade corrente das transações de maior risco.
A proposta está a ser analisada juntamente com um projeto de Lei sobre Segurança dos Dados durante a segunda sessão da 16.ª Assembleia Nacional. Em conjunto, os projetos definiriam regras para criar identidades digitais, verificar quem as utiliza e proteger os dados envolvidos.
O que o ministro prometeu em matéria de privacidade
Quang, que dirige o ministério responsável pela apresentação do projeto de lei sobre identificação, disse aos deputados que as salvaguardas de privacidade se aplicariam tanto às informações recolhidas como à forma como os sistemas de identificação as trocam. Descreveu as salvaguardas propostas nos seguintes termos:
A recolha dos dados mínimos deve contar com o consentimento do titular dos dados; o conteúdo das transações não deve ser sincronizado; e os resultados da autenticação não devem ser partilhados para além do âmbito permitido.
O titular dos dados é a pessoa cujas informações estão a ser tratadas. Em termos práticos, a garantia de Quang significa que o sistema deverá recolher apenas o necessário para identificar alguém, mantendo os detalhes da transação fora dos dados de identificação sincronizados.
Quang afirmou também que os princípios, as condições, o âmbito e as finalidades do tratamento de dados pessoais continuariam sujeitos à legislação em vigor sobre a proteção de dados pessoais. A identificação e a autenticação eletrónicas teriam de respeitar a Constituição e proteger os direitos e interesses de pessoas, organizações e agências estatais.
O mecanismo de consentimento continua a ser uma questão central para os utilizadores. As explicações dadas no parlamento não esclareceram que opções teria uma pessoa se a recusa da recolha de dados a impedisse de concluir uma transação que exige autenticação.
Que serviços exigiriam autenticação?
O n.º 5 do artigo 23.º exigiria que as transações nos seguintes setores fossem autenticadas através de uma identidade eletrónica nacional e associadas a ela:
- Valores mobiliários.
- Telecomunicações.
- Banca.
- Serviços postais.
- Comércio eletrónico.
- Cuidados de saúde.
- Intermediários de pagamento.
- Carteiras digitais.
- Criptoativos.
- Jogos de vídeo online.
- Registo, arrendamento e utilização de nomes de domínio.
Autenticar significa verificar se a pessoa que utiliza um serviço é quem afirma ser. Associar significa ligar a conta do serviço ou a transação à identidade eletrónica nacional dessa pessoa. Para os clientes, a proposta faria dessa identidade uma condição de acesso a um vasto leque de atividades financeiras, comerciais e digitais.
Os ministros e os dirigentes de agências com estatuto ministerial poderiam também designar transações noutros setores quando estas implicassem um risco elevado ou criassem obrigações legais substanciais. O sistema poderia, assim, abranger mais do que os 11 setores indicados no projeto de lei.
Thạch Phước Bình, deputado por Vĩnh Long, propôs classificar as transações de acordo com o respetivo risco. Os seus exemplos mostram por que razão os pormenores são importantes: marcar uma consulta médica envolve um nível de sensibilidade diferente do acesso a registos clínicos, tal como consultar uma conta bancária é diferente de fazer uma transferência de montante elevado.
Identidades automáticas e âmbito da identificação estatal
Os artigos 7.º e 8.º determinam quem ou o quê pode receber uma identidade eletrónica e que categorias as agências estatais identificariam. As categorias vão além das pessoas singulares e das organizações e abrangem locais, espaços, entidades associadas a dados essenciais ou importantes, entidades certificadas como proprietárias ou utilizadoras de bens considerados de alto risco e entidades relacionadas com segredos de Estado.
O Governo publicaria a lista das entidades sujeitas a identificação estatal e definiria um calendário de aplicação. Para as entidades especificadas no artigo 8.º, as agências criariam identidades automaticamente e emitiriam códigos de identificação nacionais quando já existissem informações completas e exatas em bases de dados nacionais ou especializadas.
A vantagem administrativa é clara: uma organização ou pessoa não teria de fornecer informações que o Estado já possui. O debate sobre privacidade diz respeito à amplitude das categorias, às informações que lhes estão associadas e às regras que regem a sua utilização.
Um resumo de 25 de outubro incluía também a identificação de eventos, transações e comportamentos. O Ministério das Finanças, o Ministério da Justiça, o Ministério da Indústria e do Comércio e o Supremo Tribunal Popular pediram esclarecimentos sobre essa ampliação. Não é certo que esta se mantenha na versão revista do projeto, uma vez que o texto integral apresentado à Assembleia Nacional ainda não tinha sido tornado público.
A câmara empresarial VCCI alertou, durante a consulta, para o risco de a redação abranger quase todas as transações comerciais e civis correntes. A 26 de outubro, a Comissão da Defesa Nacional, Segurança e Relações Externas da Assembleia Nacional advertiu também que permitir às agências setoriais ou aos prestadores de serviços escolher os campos de dados a recolher poderia dar origem a abusos e violações da privacidade.
Um decreto separado já estabelece prazos para as contas
A proposta de lei complementa uma medida já em vigor, o Decreto 320/2026, que entrou em vigor a 28 de setembro de 2026. Esse decreto exige que determinadas contas para transações eletrónicas sejam associadas e autenticadas através da VNeID, a plataforma nacional de identificação eletrónica do Vietname.
As duas medidas identificam 11 setores cada, mas as listas são diferentes. O decreto abrange a educação, os valores mobiliários, as telecomunicações, a banca, o comércio eletrónico, as faturas eletrónicas, os transportes, o turismo, os produtos farmacêuticos, os cuidados de saúde e as redes sociais vietnamitas. As contas em plataformas como o Facebook, o TikTok e o Zalo também estão sujeitas, segundo o decreto, aos requisitos de associação.
O prazo para associar as contas dos serviços abrangidos termina a 31 de dezembro de 2026. Para as contas bancárias, o prazo é posterior: 30 de junho de 2027. As redes sociais não constam da lista dos 11 setores do projeto de lei, que inclui expressamente os criptoativos, as carteiras digitais, os jogos online e os serviços de nomes de domínio.
O calendário reúne obrigações já em vigor e alterações propostas:
- Julho de 2026: o Vietname adotou a sua estratégia nacional de transformação digital, com uma duração de cinco anos.
- 28 de setembro de 2026: entrou em vigor o Decreto 320/2026.
- 25 e 26 de outubro de 2026: um resumo do projeto e as preocupações de uma comissão parlamentar colocaram em foco o âmbito da identificação.
- 4 de novembro de 2026: a Assembleia Nacional debateu os projetos de lei sobre identificação e segurança dos dados.
- 21 de novembro de 2026: está previsto o encerramento da sessão parlamentar, estando o projeto de lei sobre identificação entre as medidas que se espera que sejam aprovadas.
- 31 de dezembro de 2026: termina o prazo para associar as contas dos serviços abrangidos.
- 30 de junho de 2027: termina o prazo para associar as contas bancárias.
Por que razão os deputados querem mais do que verificações biométricas
Phạm Trọng Nhân, deputado pela cidade de Ho Chi Minh, alertou para o facto de os avanços da inteligência artificial estarem a enfraquecer a confiança na fiabilidade de rostos, vozes e impressões digitais. Disse que a biometria continua a ser necessária, mas não deve ser o único método de prevenção da fraude.
A autenticação biométrica verifica uma característica física ou comportamental associada a uma pessoa. As ferramentas de IA conseguem imitar algumas dessas características, dificultando a distinção entre um utilizador legítimo e alguém que apresenta material falsificado.
Tô Ái Vang, deputada por Cần Thơ, pediu uma definição mais clara da responsabilidade quando um sistema de autenticação por IA produz um resultado incorreto. Disse que a proposta atribui a responsabilidade final às organizações ou pessoas que tomam decisões com base nos resultados, mas que também é necessário clarificar a relação com o programador ou fornecedor da tecnologia.
Triệu Thị Ngọc Diễm, também deputada por Cần Thơ, propôs uma proibição expressa da recolha, utilização, divulgação ou partilha não autorizadas de dados de identificação e fatores de autenticação. Referiu o risco de criminosos transacionarem dados faciais, dados de voz e palavras-passe de utilização única. A proposta abrange informações que podem servir para aceder à conta de outra pessoa.
O projeto de lei complementar ajustaria a proteção ao risco
O projeto de Lei sobre Segurança dos Dados introduziria cinco níveis de risco para a segurança dos dados. Os responsáveis pelo tratamento, ou seja, as organizações ou entidades que decidem como os dados são tratados, classificariam os riscos e aplicariam as proteções correspondentes. A supervisão seria feita sobretudo através de inspeções posteriores a essas decisões.
A proteção abrangeria todo o ciclo de vida dos dados, desde a conceção de um sistema até à destruição das informações. Quang afirmou que a finalidade da classificação é adequar as obrigações aos danos que uma violação poderia causar, para que as atividades menos sensíveis fiquem sujeitas a requisitos mais leves e as exposições mais perigosas recebam maior proteção.
Os cinco níveis corresponderiam aos cinco níveis dos sistemas de informação previstos na legislação de cibersegurança. O n.º 4 do artigo 8.º permitiria às organizações reutilizar os resultados das classificações de risco de cibersegurança já existentes, evitando duas avaliações distintas do mesmo sistema.
Os níveis de risco propostos aplicar-se-iam juntamente com as categorias de dados essenciais e importantes previstas na Lei dos Dados. Orientariam a escolha das medidas de segurança, sem substituir as categorias existentes. O debate abrangeu também a divisão de responsabilidades entre os ministérios da Segurança Pública e da Defesa Nacional, a criptografia de segurança e a criptografia pós-quântica, concebida para resistir a ataques que recorram a futuros computadores quânticos.
Dados de IA e transferências para o estrangeiro teriam obrigações distintas
O projeto de lei sobre segurança dos dados exigiria que as organizações que desenvolvem ou utilizam IA protegessem a origem e a integridade dos dados de treino, bem como dos dados produzidos a partir deles. Proibiria a contaminação de dados e a extração não autorizada e preveria a intervenção humana e a supervisão das decisões automatizadas.
A contaminação de dados consiste em corromper deliberadamente as informações utilizadas para treinar um sistema de IA, podendo levá-lo a produzir resultados pouco fiáveis ou manipulados. Nos serviços de identificação, a qualidade e a segurança dessas informações são importantes porque os erros automatizados podem determinar se uma pessoa é aceite ou rejeitada.
As transferências e o tratamento transfronteiriços estariam sujeitos a procedimentos distintos consoante o risco. Os dados dos níveis um e dois ficariam isentos dos procedimentos previstos nesta lei. Os responsáveis pelo tratamento de dados do nível três fariam as suas próprias avaliações e conservariam os registos.
As transferências que envolvessem os níveis quatro e cinco exigiriam avaliação e aprovação das autoridades competentes antes de poderem avançar. O projeto abrange também pedidos de dados feitos por entidades estrangeiras, as obrigações dos prestadores de serviços que operam além-fronteiras e a utilização de avaliações de segurança dos dados nos procedimentos existentes em matéria de investimento e transferência de tecnologia.
A dimensão da VNeID torna os pormenores decisivos
Em outubro, a VNeID tinha emitido 86,4 milhões de contas de identidade eletrónica a cidadãos vietnamitas. A plataforma tinha mais de 70 funcionalidades, registara mais de 500 milhões de visitas e atraía entre três e seis milhões de utilizadores por dia.
Estes valores diários correspondem a cerca de 3,5% a 6,9% do número de contas emitidas. Os números descrevem uma plataforma com uma base de registos muito ampla e um grupo mais restrito de utilizadores em cada dia, mesmo antes de a lei proposta alargar o seu papel nas transações essenciais.
O Governo apresenta as medidas de identificação como instrumentos para combater a fraude online, proteger as infraestruturas digitais e reduzir o trabalho administrativo no âmbito da sua estratégia nacional de transformação digital. Para os utilizadores, as mudanças concretas dizem respeito ao acesso a serviços, ao tratamento de registos existentes e à responsabilidade quando uma verificação de identidade corre mal.
Quang afirmou que a entidade responsável pela redação trabalharia com a comissão da Assembleia Nacional responsável pela defesa, segurança e relações externas para incorporar as observações dos deputados e apresentar um relatório à Comissão Permanente antes de finalizar os projetos de lei. A próxima etapa legislativa é o encerramento da sessão, previsto para 21 de novembro; os prazos já estabelecidos para a associação de contas mantêm-se, independentemente do debate sobre a nova proposta.
Principais pontos
- O projeto de lei sobre identificação exigiria a autenticação através de uma identidade digital nacional para transações em 11 setores, permitindo designar outras transações de alto risco.
- Quang prometeu a recolha do mínimo de dados, consentimento, limites à partilha dos resultados da autenticação e a não sincronização do conteúdo das transações.
- As agências estatais poderiam criar automaticamente determinadas identidades com base em informações completas e exatas já existentes em bases de dados públicas.
- Um decreto separado estabelece os prazos de 31 de dezembro de 2026 e 30 de junho de 2027 para a associação de contas; este último aplica-se às contas bancárias.
- Os deputados pediram regras mais rigorosas sobre a responsabilidade dos fornecedores de IA, a fraude biométrica e a utilização não autorizada de informações de identificação.
- O projeto de lei complementar sobre segurança dos dados propõe cinco níveis de risco, supervisão humana das decisões automatizadas e procedimentos mais rigorosos para as transferências de dados nos níveis de risco mais elevados.