Alertas no telemóvel e reforço da encriptação visam duas ameaças distintas
Singapura está a desenvolver um modelo de deteção de burlas com IA para telemóveis Android, ao mesmo tempo que define uma transição mais longa para uma encriptação concebida para resistir aos futuros computadores quânticos. As medidas anunciadas na Singapore International Cyber Week, a 14 de outubro de 2026, combinam proteção imediata contra manipulação com preparativos para uma ameaça que poderá demorar anos a concretizar-se.
Índice
- Alertas no telemóvel e reforço da encriptação visam duas ameaças distintas
- Como o modelo para telemóveis decide quando emitir um alerta
- Manter as conversas privadas no dispositivo
- O engano local continua a ter custos elevados, apesar da redução das perdas
- Por que razão Singapura quer ligar as defesas
- O Fairwind visa vulnerabilidades em sistemas essenciais
- Os riscos quânticos exigem preparação antes de qualquer avanço decisivo
- Infraestruturas críticas têm prazo até 2031
- Uma subvenção inicial leva a migração para testes práticos
- Pontos principais
A Government Technology Agency of Singapore (GovTech) está a trabalhar com a Google DeepMind num modelo que analisa conversas diretamente no dispositivo do utilizador e alerta para potenciais burlas sem enviar mensagens privadas para servidores externos. Separadamente, espera-se que os proprietários de infraestruturas de informação críticas concluam a migração para a segurança quântica até 2031, estando prevista a publicação de orientações mais abrangentes para ajudar outras organizações a avançar com esse processo até 2035.
A dimensão da fraude torna urgente o projeto para telemóveis. O anúncio da deteção de burlas da Google DeepMind refere que as burlas representam mais de metade dos crimes registados em Singapura e que, desde 2019, provocaram perdas superiores a 4 mil milhões de dólares de Singapura. A engenharia social, em que os criminosos convencem as pessoas a entregar dinheiro ou informações sensíveis através de conversas persuasivas, está na origem de até 80% das perdas.
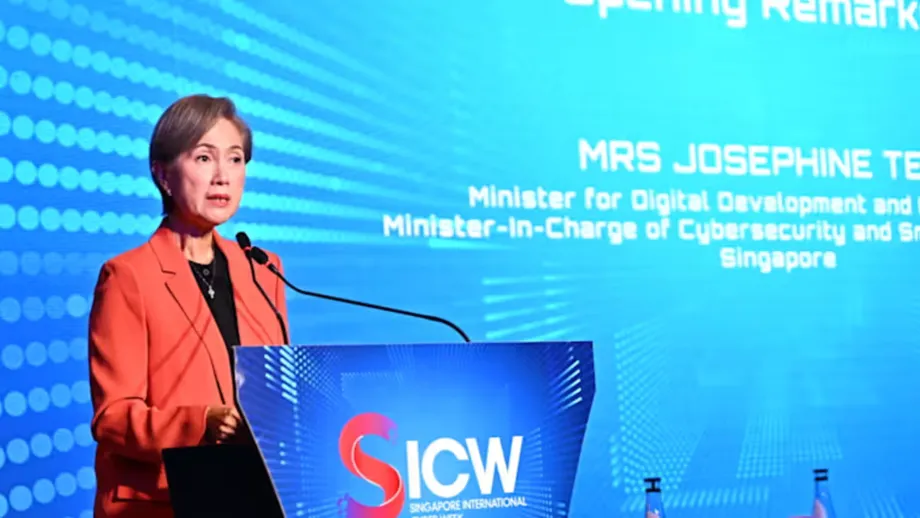
Josephine Teo, ministra do Desenvolvimento Digital e da Informação e ministra responsável pela Cibersegurança e pelo Smart Nation Group, afirmou que a deteção precoce poderia proteger os utilizadores sem retirar privacidade às suas conversas.
«Se os nossos dispositivos conseguirem reconhecer sinais de manipulação numa fase precoce, podemos ajudar potenciais vítimas a evitar perdas financeiras ou o roubo de credenciais, mantendo as suas mensagens pessoais nos próprios dispositivos», afirmou.
Os anúncios respondem a diferentes vulnerabilidades. O modelo contra burlas procura reconhecer o engano durante uma conversa. O programa quântico pretende substituir a criptografia vulnerável antes de os computadores quânticos suficientemente potentes poderem ameaçá-la.
Como o modelo para telemóveis decide quando emitir um alerta
A Google DeepMind afirma que o sistema utiliza o seu modelo leve Gemma, adaptado para reconhecer conversas fraudulentas comuns em Singapura. Em vez de se basear apenas em ligações suspeitas ou em sítios Web maliciosos conhecidos, procura padrões de conversa que indiquem que alguém está a ser manipulado.
A conceção tem duas fases. Primeiro, um classificador pequeno analisa as mensagens recebidas para detetar possíveis ameaças, consumindo o mínimo de energia. Se assinalar uma conversa, o modelo Gemma adaptado avalia uma amostra mais ampla da conversa para decidir se o alerta se justifica ou se a suspeita inicial era infundada.
Esta divisão é importante porque os telemóveis têm capacidade limitada de bateria e de processamento. Um classificador é um modelo que organiza a informação por categorias. Utilizar um modelo mais pequeno na primeira verificação significa que a análise contextual, mais exigente, não tem de ser executada em cada mensagem.
Quando deteta manipulação, o sistema apresenta um alerta no dispositivo e pede ao utilizador que faça uma pausa antes de partilhar informações sensíveis ou transferir fundos. A função descrita é interromper uma decisão potencialmente prejudicial, não bloquear automaticamente um pagamento nem garantir que uma conversa é segura.
O modelo previsto deverá analisar trocas de mensagens em aplicações como o WhatsApp e o Telegram. A Google não anunciou uma data de lançamento, instruções de instalação nem se o modelo passará a ser uma funcionalidade predefinida do Android. O anúncio também não apresenta dados medidos sobre a precisão da deteção, a frequência de falsos alertas ou o consumo de bateria, deixando por esclarecer estas questões práticas.
Manter as conversas privadas no dispositivo
A abordagem à privacidade depende do local onde a análise é feita. A deteção tradicional pode implicar o envio das mensagens para um servidor remoto, para serem inspecionadas. Neste caso, o modelo processa os dados da conversa localmente, pelo que esta não precisa de sair do telemóvel para ser avaliada quanto à possibilidade de burla.
Esta abordagem é relevante para serviços de mensagens que utilizam encriptação que permite apenas às pessoas envolvidas na conversa lê-la. Em vez de exigir que uma plataforma inspecione essas mensagens nos seus servidores, a proteção proposta funciona no local onde o utilizador já as consegue ler: no dispositivo.
A Google DeepMind afirma que o acesso às conversas exigirá o consentimento do utilizador e que nem a Google nem o Governo de Singapura poderão aceder às conversas dos utilizadores através da implementação do modelo. Estas são declarações sobre a conceção proposta, não um anúncio de que a funcionalidade já está disponível para todos.
Mark Chen, diretor de confiança e segurança da GovTech, descreveu a colaboração como um esforço para detetar burlas direcionadas sem abdicar da privacidade.
Combater as burlas não deve significar sacrificar a privacidade pessoal. Em colaboração com a Google DeepMind, estamos a levar proteção avançada com IA diretamente para os dispositivos dos cidadãos. Assim, podemos detetar em tempo real tentativas de burla altamente direcionadas e locais, mantendo as comunicações pessoais totalmente privadas.
A Google DeepMind distingue também o treino do modelo da sua utilização. O treino decorreu num ambiente Google Cloud Platform gerido pela GovTech, com os dados mantidos isolados. A empresa afirma que o treino excluiu informações privadas ou pessoalmente identificáveis e utilizou, em vez disso, conjuntos de dados anonimizados, derivados de denúncias de burlas e de fontes de informação.
O engano local continua a ter custos elevados, apesar da redução das perdas
O treino do modelo inclui a usurpação da identidade de instituições públicas, bancos e figuras locais, bem como esquemas de burla regionais. A Google DeepMind afirma que os modelos genéricos podem ter dificuldade em reconhecer estas formas locais de engano, tornando necessária a adaptação para distinguir uma conversa social normal da pressão para entregar dinheiro ou credenciais.
Os testes utilizaram diálogos sintéticos e conjuntos locais de dados linguísticos, incluindo conversas concebidas para refletir padrões de fala locais. A Google afirma que o treino continuará à medida que as táticas de burla forem mudando. O objetivo é manter o modelo relevante quando os criminosos alteram os seus guiões, em vez de depender indefinidamente de uma lista fixa de abordagens conhecidas.
Teo ilustrou o perigo com o caso de um profissional local que transferiu quase 5 milhões de dólares de Singapura depois de participar numa reunião virtual fabricada que parecia incluir o primeiro-ministro Lawrence Wong e outros altos responsáveis. Segundo o seu relato, os criminosos recorreram à tecnologia deepfake para tornar a reunião convincente e apresentaram o pagamento como um contributo para uma causa global meritória.
Um deepfake é áudio ou vídeo sintético que imita uma pessoa real. O caso demonstra por que razão a familiaridade, por si só, pode ser um indicador de confiança pouco fiável. No entanto, não prova que o modelo proposto para analisar texto detetaria uma reunião por vídeo fabricada.
Os números da polícia indicam que, nos primeiros seis meses de 2026, as perdas com burlas ascenderam a 410,6 milhões de dólares de Singapura, em 16 821 casos. O número de casos caiu 14,4% face ao mesmo período do ano anterior, enquanto as perdas diminuíram 17,9%. Ainda assim, as perdas corresponderam a uma média de cerca de 24 410 dólares de Singapura por caso registado, calculada dividindo 410,6 milhões por 16 821. Essa média não revela como as perdas se distribuíram, mas evidencia a dimensão financeira do problema que persiste.
Por que razão Singapura quer ligar as defesas
O modelo para telemóveis é uma peça de uma resposta mais ampla. Teo descreveu um percurso de burla que pode começar nas redes sociais, passar para um serviço de mensagens, prosseguir através de uma chamada telefónica e terminar numa transferência através de uma instituição financeira. Cada organização pode detetar um sinal de alerta sem ter acesso à sequência completa.
Teo afirmou que reforçar a deteção em cada organização não seria suficiente se essas defesas não pudessem desencadear medidas noutros pontos.
Por isso, não basta melhorar a capacidade de cada organização para travar burlas. Temos também de ligar as nossas defesas, para que um único sinal detetado numa parte do ecossistema possa desencadear medidas noutra.
Singapura já utiliza IA para analisar ameaças para além das conversas privadas. O Scam Analytics and Tactical Intervention System (SATIS), da GovTech e da Polícia de Singapura, analisa e avalia diariamente mais de 600 000 sítios Web, processando cada um em segundos. Interrompe a atividade de cerca de 20 000 sítios Web maliciosos por mês e foi alargado para abranger números de telemóvel suspeitos e plataformas em linha.
Os dois sistemas têm funções distintas. O SATIS visa as infraestruturas utilizadas pelos burlões; o modelo para telemóveis procura indícios de persuasão no decurso de uma conversa. Em conjunto, ilustram a diferença entre remover um destino malicioso e alertar alguém antes de agir com base numa mensagem convincente. Não foi anunciado nenhum mecanismo detalhado para ligar os novos alertas nos telemóveis a outras organizações.
A cooperação estende-se também para além de Singapura. Um guia da ASEAN sobre políticas contra burlas e boas práticas, por iniciativa de Singapura, foi aprovado pelos Estados-membros no início de 2026. O argumento mais amplo de Teo foi que nem os governos, atuando sozinhos, nem cada país individualmente conseguem combater plenamente ameaças que atravessam serviços e fronteiras.
O Fairwind visa vulnerabilidades em sistemas essenciais
A Google anunciou separadamente, a 14 de outubro, que Singapura participaria no programa Fairwind, dando ao Governo acesso a ferramentas avançadas de cibersegurança com IA para identificar, verificar e corrigir vulnerabilidades.
A Google afirma que estas ferramentas podem reduzir de semanas para minutos o tempo necessário para realizar determinadas tarefas. O objetivo declarado é corrigir vulnerabilidades antes de serem exploradas por atacantes, reduzindo o risco de interrupção de sistemas e serviços essenciais.
O Fairwind e o modelo de deteção de burlas abordam problemas distintos. O Fairwind incide nas vulnerabilidades do software e dos sistemas. O modelo para telemóveis visa tentativas de enganar uma pessoa através de uma conversa, mesmo quando o próprio software de mensagens está a funcionar como previsto.
A melhoria de velocidade anunciada não foi acompanhada de resultados detalhados relativos aos sistemas de Singapura. Descreve a capacidade pretendida do programa, não uma redução mensurada no conjunto das operações governamentais. Ainda assim, ambas as iniciativas refletem a mesma opção política: utilizar a IA para a defesa, em vez de a abandonar por também poder ser usada por criminosos.
Os riscos quânticos exigem preparação antes de qualquer avanço decisivo
As medidas quânticas centram-se na criptografia, o conjunto de técnicas matemáticas que protege a informação e ajuda a determinar se as comunicações e transações digitais são fiáveis. Um computador quântico suficientemente potente poderia quebrar alguns dos métodos atualmente utilizados para proteger transações financeiras, comunicações sensíveis e sistemas digitais.
A computação quântica utiliza princípios da física quântica para realizar cálculos de formas diferentes das dos computadores convencionais. A preocupação com a segurança não significa que todas as formas de encriptação já sejam inseguras, mas sim que alguns métodos de uso generalizado poderão tornar-se vulneráveis quando as máquinas atingirem a capacidade necessária.
Teo afirmou que o momento em que isso poderá acontecer é incerto, mas explicou por que razão as organizações devem começar a preparar-se desde já.
«Não sabemos quando isso acontecerá. Mas sabemos que temos de nos preparar. Os agentes mal-intencionados já têm motivos para roubar dados sensíveis encriptados e guardá-los até que os computadores quânticos consigam decifrá-los no futuro», afirmou.
Isso cria um risco atual para a informação que tem de permanecer confidencial durante muitos anos. Um atacante pode recolher dados encriptados hoje e guardá-los até que a tecnologia futura permita decifrá-los. Por isso, a duração da confidencialidade de um segredo é tão importante como a robustez atual da sua proteção.
A migração pode demorar vários anos em organizações de grande dimensão. Estas têm de avaliar os riscos, dar prioridade aos dados e sistemas, identificar a encriptação vulnerável, coordenar-se com os fornecedores, testar alternativas e fazer alterações gradualmente. Esperar por um avanço quântico confirmado poderá deixar pouco tempo para concluir esse trabalho.
Infraestruturas críticas têm prazo até 2031
A Cyber Security Agency of Singapore (CSA) publicou em junho orientações com metas para a migração dos proprietários de infraestruturas de informação críticas. Estas são sistemas informáticos que apoiam serviços essenciais, e espera-se que os seus proprietários concluam a transição até 2031.
Os setores identificados incluem energia, água, banca e finanças, saúde, transportes, tecnologias da informação e comunicação, meios de comunicação social, segurança e serviços de emergência, e administração pública. Uma falha nestes sistemas poderia afetar serviços muito para além da organização que os opera, o que explica a prioridade que lhes é atribuída no programa de migração.
Singapura planeia também publicar orientações para ajudar outras organizações a avançar com a migração até 2035. Teo apontou como exemplos relevantes as organizações que detêm informação que deve permanecer confidencial durante muitos anos, bem como os prestadores de serviços críticos, como comunicações e transações digitais.
Os dois prazos não devem ser tratados como requisitos idênticos. A expectativa de 2031 está associada às orientações da CSA para os proprietários de infraestruturas críticas. A data de 2035 é o objetivo mais amplo de migração para outras organizações, ao abrigo de orientações que Singapura tenciona publicar. Nenhuma das datas é uma previsão de quando os computadores quânticos conseguirão quebrar a criptografia existente.
Uma subvenção inicial leva a migração para testes práticos
Uma nova subvenção de arranque para a segurança quântica disponibilizará financiamento por um período limitado, para ajudar as organizações a passar do planeamento à implementação. O objetivo é revelar dificuldades práticas, testar soluções em ambientes operacionais reais e acumular experiência antes de uma implementação mais ampla.
A subvenção está aberta a todas as organizações, sendo dada prioridade aos proprietários de infraestruturas de informação críticas. Os projetos-piloto financiados podem durar até seis meses e ser realizados internamente ou com prestadores de soluções. O programa está descrito como decorrendo de 1 de novembro a 31 de outubro de 2027; os detalhes da subvenção não especificam expressamente o ano da data de início.
Entre os projetos prioritários estão a migração de uma aplicação ou sistema completo e a identificação e inventariação da criptografia. Fazer um inventário significa determinar onde são utilizados métodos criptográficos, para que uma organização possa identificar o que precisa de ser substituído e quais os fornecedores ou sistemas envolvidos.
A sequência anunciada é a seguinte:
- Junho de 2026: a CSA publicou orientações com metas de migração para os proprietários de infraestruturas de informação críticas.
- 14 de outubro de 2026: o modelo de deteção de burlas para telemóveis, os planos mais amplos de migração quântica e a cooperação da Google em matéria de cibersegurança foram anunciados durante a Singapore International Cyber Week.
- 1 de novembro: data de abertura indicada para o programa de subvenções para a segurança quântica.
- 31 de outubro de 2027: data indicada para o fim do programa de subvenções; cada projeto-piloto financiado pode durar até seis meses.
- 2031: conclusão prevista da migração para os proprietários de infraestruturas de informação críticas.
- 2035: objetivo mais amplo de migração para outras organizações, ao abrigo de orientações previstas.
O anúncio não especifica os montantes das subvenções. Também não foi anunciada uma data de lançamento para o modelo Android. Para já, os próximos passos imediatos são a divulgação de mais pormenores sobre a instalação e utilização da proteção contra burlas, a par de projetos-piloto práticos para preparar as organizações para a transição da encriptação.
Pontos principais
- A GovTech e a Google DeepMind estão a desenvolver um modelo Android de deteção de burlas que analisa conversas localmente e alerta os utilizadores para tentativas de manipulação.
- A conceção exige o consentimento do utilizador e pretende manter as conversas privadas no dispositivo.
- Singapura registou perdas de 410,6 milhões de dólares de Singapura em 16 821 casos de burla no primeiro semestre de 2026, apesar da redução face ao ano anterior.
- O programa Fairwind da Google dará a Singapura acesso a ferramentas de IA destinadas a identificar, verificar e corrigir vulnerabilidades de cibersegurança mais rapidamente.
- Espera-se que os proprietários de infraestruturas de informação críticas concluam a migração para a segurança quântica até 2031, com um objetivo mais amplo de 2035 para outras organizações.
- Uma nova subvenção apoiará projetos-piloto práticos de segurança quântica com duração até seis meses, dando prioridade aos proprietários de infraestruturas críticas.