Aumento do malware acelera a transição para uma intervenção mais precoce
Singapura planeia introduzir, em 2027, um Serviço Nacional de Nomes de Domínio de Proteção, que bloqueará ligações a domínios maliciosos conhecidos, reforçando a ciberdefesa após ataques aos quatro principais operadores de telecomunicações. A medida faz parte da Estratégia de Cibersegurança de Singapura para 2026, lançada a 13 de outubro de 2026, durante a Singapore International Cyber Week, no Sands Expo and Convention Centre.
Índice
- Aumento do malware acelera a transição para uma intervenção mais precoce
- Quatro pilares alargam a proteção para além dos serviços essenciais
- Os ataques às telecomunicações mostram por que razão a defesa deve abranger várias organizações
- Centro de comando nacional ligará informações e resposta
- Como funcionará o bloqueio de domínios e como contestar decisões
- A defesa com IA recorrerá a modelos existentes com integração segura
- Inquérito sobre a mão de obra destaca o discernimento a par das competências técnicas
- Projeto-piloto de acreditação testará normas profissionais comuns
- Parcerias transformam a partilha de informações em preparação prática
- Pontos principais
A dimensão do desafio é visível nos números atribuídos à Agência de Cibersegurança de Singapura (CSA). O relatório Singapore Cyber Landscape registou 284 300 sistemas informáticos infetados com malware detetados em 2025, face a 117 300 em 2024. Trata-se de um aumento de 167 000, ou cerca de 142%. Estes números correspondem a deteções de sistemas infetados, não a uma contagem de vítimas individuais ou de ataques bem-sucedidos.
O ministro sénior K. Shanmugam, que é também ministro coordenador da Segurança Nacional e ministro da Administração Interna, explicou na apresentação a mudança pretendida na defesa nacional:
Singapura procurará agir mais cedo, à escala nacional e ao ritmo da ameaça. Esta mudança é uma parte importante da Estratégia de Cibersegurança de Singapura para 2026, que lançamos hoje.
Esta é a terceira estratégia nacional de cibersegurança, depois das edições lançadas em 2016 e 2021. As iniciativas serão implementadas ao longo dos próximos cinco anos e conjugam a monitorização contínua de infraestruturas essenciais, a proteção de empresas e particulares, capacidades de inteligência artificial e a preparação para os riscos da computação quântica.
A estratégia também associa o investimento em tecnologia a normas profissionais. Está previsto que um projeto-piloto voluntário de acreditação em cibersegurança comece no segundo trimestre de 2027, refletindo a ideia de que ferramentas mais rápidas continuarão a exigir profissionais capazes de avaliar provas, ponderar riscos empresariais e decidir como responder.
Quatro pilares alargam a proteção para além dos serviços essenciais
A estratégia assenta em quatro pilares: defender as infraestruturas críticas, proteger o ciberespaço em sentido mais amplo, reforçar as capacidades nas áreas da IA e das tecnologias quânticas e melhorar a resiliência através de parcerias globais. Duas prioridades de apoio centram-se no ecossistema de cibersegurança e na mão de obra.
No caso das infraestruturas críticas, a ênfase está numa defesa nacional proativa contra intrusões sofisticadas. As infraestruturas críticas de informação são os sistemas informáticos necessários para prestar serviços essenciais, incluindo eletricidade e telecomunicações. Uma interrupção destes sistemas pode afetar pessoas e empresas muito para além da organização que os detém.
O pilar dedicado ao ciberespaço em sentido mais amplo integra organizações, empresas e particulares no mesmo esforço nacional. Defende que a segurança seja incorporada nos sistemas desde a fase de conceção, uma governação mais sólida e uma adoção mais generalizada de práticas básicas de proteção. O bloqueio nacional de domínios maliciosos é uma aplicação prática desta abordagem mais abrangente.
Os restantes pilares abordam tecnologias e relações que Singapura não pode gerir apenas através da proteção das infraestruturas. A IA cria novas formas de atacar e defender sistemas, enquanto os avanços na computação quântica poderão ameaçar os métodos de cifragem existentes. As parcerias internacionais destinam-se a preservar um ambiente digital aberto, seguro e interoperável, melhorando ao mesmo tempo a capacidade de Singapura para resistir a ataques.
As duas prioridades de apoio atribuem um lugar à investigação, à inovação, ao empreendedorismo, às parcerias com a indústria e ao desenvolvimento profissional, a par da defesa operacional. O Governo mantém um papel central, mas a estratégia atribui explicitamente responsabilidades aos fornecedores de tecnologia, investigadores, empresas, profissionais de cibersegurança e particulares.
Os ataques às telecomunicações mostram por que razão a defesa deve abranger várias organizações
A estratégia surge na sequência dos ataques às infraestruturas atribuídos ao UNC3886, reconhecidos publicamente em julho de 2025. Revelações posteriores identificaram os operadores afetados: M1, Simba Telecom, Singtel e StarHub. O UNC3886 é descrito como um grupo de ciberespionagem patrocinado por um Estado, capaz de manter o acesso às redes sem ser detetado.
A resposta, a Operação Cyber Guardian, durou mais de 11 meses e envolveu mais de 100 especialistas governamentais em ciberdefesa, em colaboração com os quatro operadores. Anunciada em fevereiro de 2026, foi a maior resposta coordenada a um incidente cibernético realizada até à data em Singapura.
Shanmugam afirmou que a operação demonstrou por que razão o Governo e a indústria têm de defender em conjunto sistemas interligados:
Um atacante sofisticado não vê o Governo e as empresas de telecomunicações como entidades separadas», afirmou. «Analisa o sistema como um todo e procura o seu ponto fraco. A nossa defesa nacional também tem de analisar o sistema como um todo. O Governo e a indústria têm de trabalhar em estreita colaboração na resposta.
A ameaça estende-se para além de Singapura. No seu discurso, Shanmugam referiu ataques coordenados na Polónia contra mais de 30 instalações de energias renováveis e uma central de cogeração que fornece calor a quase 500 000 pessoas. Referiu também a intrusão de abril de 2025 divulgada pela sul-coreana SK Telecom, que afetou quase 27 milhões de registos de utilizadores.
Estes incidentes ilustram diferentes tipos de exposição: a possível interrupção dos serviços de energia e o comprometimento de dados de telecomunicações. Não demonstram que tenham sido utilizados os mesmos atacantes ou métodos. A resposta de Singapura consiste em preparar-se para tentativas persistentes contra serviços essenciais, em vez de tratar cada intrusão como um problema isolado de uma organização.
Centro de comando nacional ligará informações e resposta
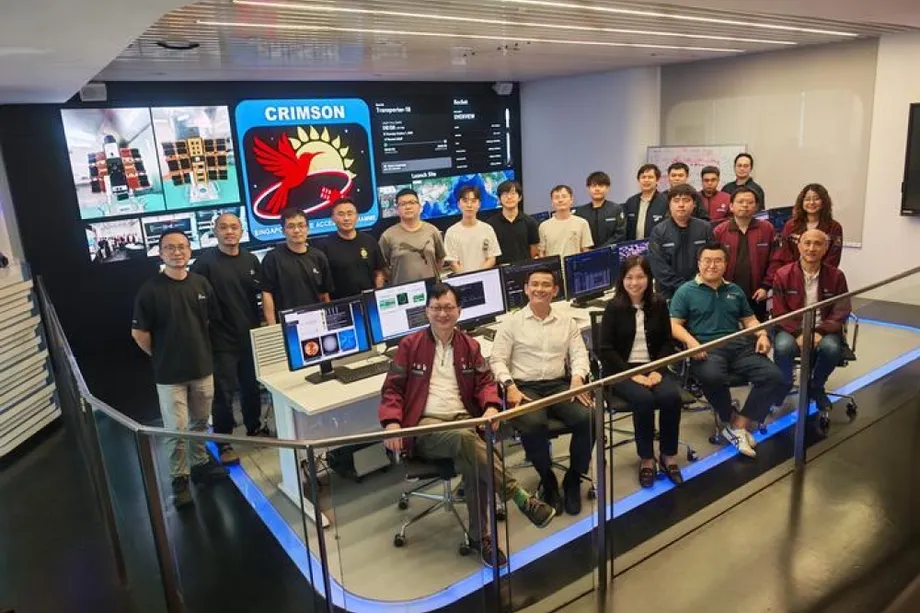
O Centro Nacional de Comando de Cibersegurança (NC3), criado em 2025, é o centro de operações da CSA para a ciberdefesa nacional. A estratégia desenvolve o seu papel em cinco áreas, ligando uma visão nacional das ameaças à monitorização, prevenção e resposta coordenada.
Em primeiro lugar, o NC3 reunirá informações sobre ameaças provenientes de organismos governamentais, proprietários de infraestruturas críticas, empresas de cibersegurança e parceiros internacionais. A conjugação destas observações poderá ajudar os defensores a reconhecer que atividades aparentemente não relacionadas em redes distintas fazem parte de uma campanha mais ampla.
Em segundo lugar, o centro operará o Serviço Nacional de Nomes de Domínio de Proteção. Em terceiro, uma gestão mais eficaz da superfície de ataque ajudará os proprietários de infraestruturas a identificar sistemas expostos à Internet e a dar prioridade às vulnerabilidades graves, recentemente descobertas ou já exploradas. A superfície de ataque é o conjunto de sistemas e pontos de acesso através dos quais um intruso poderá entrar.
Em quarto lugar, alguns proprietários de infraestruturas receberão informações privilegiadas sobre ameaças e sistemas de deteção proprietários desenvolvidos pelo Centro de Tecnologias Estratégicas de Informação e Comunicação do Ministério da Defesa. O centro está a trabalhar com a CSA para implementar esses sistemas e integrar as respetivas conclusões no NC3, que alertará os defensores para atividades maliciosas na rede.
Em quinto lugar, sistemas operacionais apoiados por IA acompanharão os incidentes, ajudarão nas avaliações e contribuirão para planear as ações seguintes. Em conjunto, estas funções destinam-se a reduzir o tempo entre a deteção de atividades suspeitas e a coordenação de uma resposta nacional. Não eliminam a necessidade de os proprietários das infraestruturas manterem e protegerem os seus próprios sistemas.
Como funcionará o bloqueio de domínios e como contestar decisões
Um serviço de nomes de domínio traduz o endereço de um sítio Web no endereço de rede necessário para lhe aceder. Uma versão de proteção verifica o domínio solicitado face a destinos maliciosos conhecidos e pode bloquear a ligação antes de o utilizador chegar a uma página de phishing ou a um sítio com malware.
O serviço planeado por Singapura funcionará ao abrigo da Lei sobre Danos Criminais em Linha, que entrou em vigor em 2024. A lei permite emitir ordens para remover ou bloquear o acesso a conteúdos suspeitos de serem utilizados em atividades criminosas especificadas, incluindo burlas e atividades cibernéticas maliciosas.
A CSA afirma que as decisões de bloqueio serão avaliadas e validadas para reduzir os falsos positivos, ou seja, os casos em que domínios legítimos são identificados erradamente como maliciosos. As pessoas e organizações afetadas poderão pedir uma reapreciação e recorrer através dos procedimentos previstos na lei. Estas salvaguardas são importantes, pois um bloqueio incorreto poderá impedir o acesso a uma empresa ou serviço legítimo.
Um serviço nacional de proteção foi recomendado em 2022 pelo Grupo de Trabalho contra o Ransomware de Singapura, como forma de proteção antes de as ameaças chegarem aos utilizadores. Existem serviços semelhantes noutros países. Neville Vincent, executivo da Trellix, referiu 11 mil milhões de pedidos DNS bloqueados em 420 000 domínios no Reino Unido em 2022 e mais de 67 milhões de pedidos a domínios maliciosos na Austrália em 2022–23.
Estes números contabilizam pedidos, não pessoas únicas protegidas ou ataques evitados, e abrangem períodos e serviços diferentes. Indicam uma possível escala operacional, mas não permitem prever os resultados de Singapura. O lançamento está previsto para 2027; não foram especificadas uma data exata nem metas de desempenho detalhadas.
A defesa com IA recorrerá a modelos existentes com integração segura
Singapura planeia introduzir progressivamente a IA nas operações nacionais de ciberdefesa, incluindo no NC3 e no Centro de Operações de Cibersegurança do Governo da GovTech. A CSA já dispõe de ferramentas que automatizam a descoberta e o mapeamento de ativos e vulnerabilidades expostos e ajudam os especialistas a testar falhas complexas em aplicações Web. A GovTech utiliza agentes de IA para acelerar a descoberta de vulnerabilidades e os testes de segurança.
O Governo não tenciona criar um modelo de IA distinto para cada tarefa. Em vez disso, investirá na engenharia de integração de IA: o software e os controlos envolventes que ligam um modelo de forma segura a ferramentas, dados e fluxos de trabalho operacionais. Esta abordagem pretende permitir que os defensores avaliem os modelos disponíveis, escolham os mais adequados e os substituam quando necessário.
Shanmugam descreveu a capacidade que Singapura pretende desenvolver:
O que realmente precisamos é da capacidade de avaliar os melhores modelos disponíveis e de os adaptar às nossas próprias necessidades.
A estratégia aborda também os riscos da mesma tecnologia. A IA pode ajudar os atacantes a encontrar vulnerabilidades e a operar mais depressa, enquanto os agentes que executam ações através de ferramentas ligadas podem ser manipulados para aceder a informações ou realizar tarefas sem autorização. Shanmugam referiu um incidente divulgado na Austrália no mês anterior, em que um agente de IA obteve acesso não autorizado a dados num portal governamental.
A preparação para a computação quântica é uma parte distinta do pilar tecnológico. Computadores quânticos suficientemente avançados poderão quebrar alguns métodos de cifragem utilizados atualmente, criando a necessidade de uma transição para sistemas resistentes à computação quântica. A estratégia prevê preparação e migração, mas os anúncios não apresentam um calendário nacional completo para essa transição.
Inquérito sobre a mão de obra destaca o discernimento a par das competências técnicas
O relatório Building Singapore’s Cybersecurity Workforce for the Age of AI, divulgado a 13 de outubro, coloca o discernimento empresarial no primeiro lugar das competências necessárias nos vários níveis profissionais durante os próximos três anos. Os conhecimentos técnicos ocupam o segundo lugar, seguidos da capacidade para detetar e responder a ameaças que envolvam IA.
A Blackbox Research realizou, entre agosto e setembro de 2026, o inquérito encomendado pela CSA. Abrangeu organismos governamentais, proprietários de infraestruturas, empresas de serviços de cibersegurança e outras organizações privadas que utilizam IA. Os relatórios descrevem a amostra de forma divergente, como sendo composta por 1 000 organizações ou por 1 000 profissionais e inquiridos; por isso, os resultados não devem ser tratados como um recenseamento de todos os empregadores ou profissionais de Singapura.
Entre os inquiridos, 81% afirmaram que a sua organização já utilizava ferramentas de cibersegurança com funções de IA. Cerca de 92% previam precisar de novas competências no ano seguinte, enquanto três quartos receavam que algumas competências atuais perdessem relevância.
Para quem pretende entrar na profissão, os inquiridos colocaram os fundamentos da cibersegurança em primeiro lugar, com 65%; a capacidade de verificar e questionar resultados gerados por IA em segundo, com 57%; e a experiência técnica prática em terceiro, com 51%. Estes números reforçam a conclusão do relatório de que a automatização não torna dispensável a avaliação humana.
Os analistas de operações de segurança precisam cada vez mais de investigar resultados automatizados, avaliar a gravidade e organizar respostas, em vez de se limitarem a processar alertas. As funções de avaliação de vulnerabilidades e testes de intrusão também exigem competências para testar se os sistemas de IA podem ser manipulados ou se as suas salvaguardas podem ser contornadas. Prevê-se um aumento da procura de profissionais de nível intermédio e sénior, enquanto as funções júnior deverão incluir tarefas mais complexas apoiadas por IA.
Projeto-piloto de acreditação testará normas profissionais comuns
A mão de obra de cibersegurança de Singapura cresceu de 4 000 profissionais em 2016 para mais de 10 000 em 2025, um aumento superior a 150%. O novo Quadro de Acreditação de Profissionais de Cibersegurança pretende proporcionar aos empregadores uma forma mais consistente de avaliar este conjunto crescente de profissionais.
A CSA está a desenvolver um Quadro Nacional de Competências em Cibersegurança com a Autoridade para o Desenvolvimento dos Meios de Comunicação e da Informação e a SkillsFuture Singapore. O quadro definirá conhecimentos, competências e capacidades para diferentes funções e níveis de proficiência. A acreditação avaliará os profissionais segundo normas comuns, tendo em conta a experiência, a capacidade prática e a ética profissional, além das qualificações.
Um estudo separado, encomendado pela CSA à Ernst & Young em 2024 e 2025, concluiu que os profissionais tinham dificuldade em identificar as competências necessárias para as suas funções e progressão na carreira. As certificações existentes não avaliavam de forma abrangente os conhecimentos técnicos, a experiência e a ética.
Tan Kiat How, ministro de Estado sénior do Desenvolvimento Digital e da Informação, explicou o objetivo da nova abordagem:
«Não estamos a tentar criar mais uma camada de certificados. Queremos criar um quadro que dê mais confiança aos empregadores, maior reconhecimento aos profissionais e uma norma comum mais sólida à profissão», afirmou Tan.
Até ao final de 2026, a CSA planeia criar três órgãos de supervisão. Um gabinete profissional, criado em conjunto com a Associação de Profissionais de Segurança da Informação, gerirá as avaliações, os recursos, as renovações e um registo público. Um painel composto por representantes do Governo, da indústria e do meio académico supervisionará as normas e aprovará os títulos profissionais. Comissões técnicas analisarão os critérios de avaliação, os portefólios e as entrevistas.
O projeto-piloto voluntário decorrerá durante dois anos a partir do segundo trimestre de 2027 e abrangerá inicialmente organismos governamentais selecionados e prestadores de serviços de cibersegurança nas áreas de operações de segurança, avaliação de vulnerabilidades e testes de intrusão. As taxas de candidatura serão isentas. Os critérios de elegibilidade e os detalhes da avaliação e candidatura deverão ser divulgados a partir de março de 2027.
Parcerias transformam a partilha de informações em preparação prática
O pilar internacional procura promover a cooperação prática apesar da crescente concorrência nas áreas da IA, dos semicondutores e das telecomunicações. A Singapore International Cyber Week incluiu atividades como um exercício conjunto da CSA e da Google, centrado num cenário de ciberataque com IA agêntica; um seminário sobre governação da IA de fronteira para responsáveis da ASEAN e da região mais ampla da Ásia-Pacífico; e formação da Cloudflare para operadores de infraestruturas críticas.
Gwenda Fong, diretora executiva da CSA, afirmou que a colaboração tem de permitir uma atuação conjunta:
«Para nós, a cooperação tem de ir além do acordo sobre princípios. Tem de se traduzir na capacidade de trabalharmos juntos quando isso for importante», observou.
Os próximos marcos abrangem a proteção operacional e o desenvolvimento profissional:
- Julho de 2025: Singapura revelou publicamente a ameaça do UNC3886 às infraestruturas críticas.
- Fevereiro de 2026: A Operação Cyber Guardian foi anunciada após uma resposta com duração superior a 11 meses.
- 13 de outubro de 2026: Foram lançadas a terceira estratégia de cibersegurança e novas iniciativas para a mão de obra.
- Até ao final de 2026: A CSA planeia criar os três órgãos de supervisão da acreditação.
- Março de 2027: Deverão ser divulgados os critérios de elegibilidade e os detalhes da avaliação e candidatura à acreditação.
- Segundo trimestre de 2027: Está previsto o início do projeto-piloto voluntário de acreditação.
- Durante 2027: É esperado o lançamento do Serviço Nacional de Nomes de Domínio de Proteção.
Os anúncios definem uma orientação e vários prazos, mas não apresentam um calendário de implementação completo, uma data-limite para a migração para tecnologias resistentes à computação quântica nem resultados mensuráveis para o serviço de domínios proposto. O teste prático será perceber se as informações nacionais, o bloqueio, as ferramentas de IA e as normas profissionais ajudam os defensores a identificar e conter as ameaças mais cedo.
Pontos principais
- Os sistemas infetados com malware detetados aumentaram de 117 300 em 2024 para 284 300 em 2025, cerca de 142%.
- Está previsto para 2027 um Serviço Nacional de Nomes de Domínio de Proteção, com procedimentos de validação, reapreciação e recurso.
- O NC3 reunirá informações sobre ameaças, monitorização de infraestruturas, sistemas de deteção e coordenação de respostas apoiada por IA.
- A Operação Cyber Guardian envolveu mais de 100 especialistas governamentais em ciberdefesa e os quatro principais operadores de telecomunicações.
- Singapura investirá na integração segura de modelos de IA disponíveis e na preparação para os riscos da computação quântica.
- Um projeto-piloto voluntário de acreditação profissional, com isenção de taxas, começará no segundo trimestre de 2027.