Uma condenação que testa as salvaguardas dos dados bancários
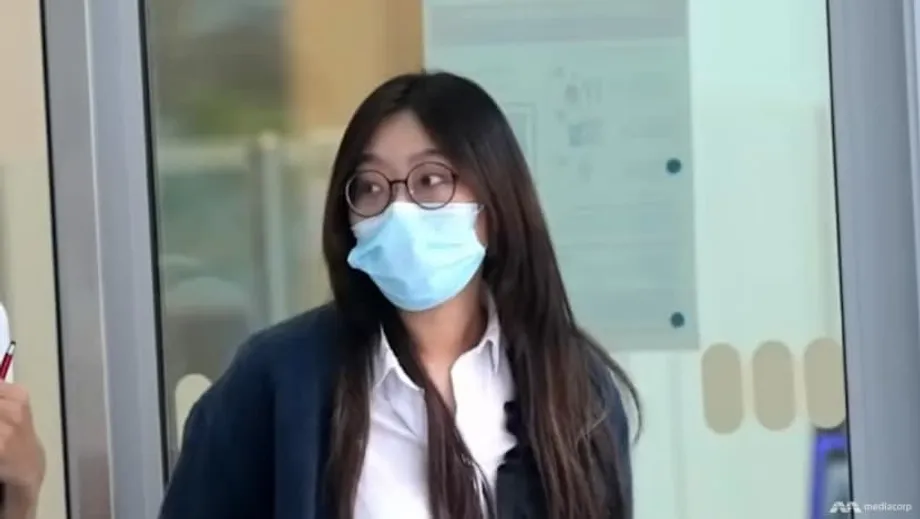
Uma antiga funcionária júnior do United Overseas Bank foi condenada por divulgar os detalhes pessoais de mais de 1.000 clientes a alguém que se fazia passar por um agente de polícia chinês. O caso, que começou com uma abordagem de burladores em março de 2021 e culminou numa condenação em outubro de 2025, evidencia como a engenharia social pode derrotar os controlos internos quando um insider é pressionado a quebrar regras. A ré, Cao Wenqing, nacional chinesa e residente permanente em Singapura, de 30 anos, foi considerada culpada de 14 acusações ao abrigo do Computer Misuse Act e de 13 ao abrigo do Banking Act. A pena será aplicada em dezembro.
Índice
- Uma condenação que testa as salvaguardas dos dados bancários
- O que aconteceu dentro do sistema bancário
- Como funcionou o esquema de falsificação de identidade
- Conclusões legais e a decisão do tribunal
- Como a UOB respondeu e as medidas de proteção oferecidas aos clientes
- Porque é difícil travar o abuso de dados por insiders
- Burlas de falsificação de identidade em Singapura, uma ameaça persistente
- O que pode fazer para reduzir o seu risco
- O que este caso sinaliza para bancos e reguladores
- Pontos-Chave
Segundo as conclusões do tribunal, Cao acedeu a registos confidenciais de clientes através do seu acesso legítimo de trabalho, compilou registos selecionados numa folha de cálculo e transmitiu imagens desses dados através de uma aplicação de mensagens a uma pessoa que se apresentou como capitão de polícia de Xangai. Mais tarde, disse às autoridades que acreditava estar a ser investigada e que se sentia obrigada a cumprir. O tribunal rejeitou este argumento como defesa legal, referindo a sua formação em matéria de confidencialidade e a falha em verificar a identidade dos chamadores até depois de a fuga de dados já ter ocorrido.
O que aconteceu dentro do sistema bancário
Cao trabalhava no departamento de hipotecas da UOB, onde tinha acesso a uma base de dados bancária estritamente para efeitos de trabalho. Em março de 2021, duas pessoas contactaram-na por telefone, apresentaram-se como polícias chineses e avisaram-na de que estava implicada num caso. Por suas instruções, ela pesquisou clientes com apelidos chineses comuns, filtrou por nacionais chineses e copiou os seus nomes, números de identificação, números de telemóvel e saldos bancários para um ficheiro Excel. De seguida, fotografou a folha de cálculo e enviou as imagens através do WhatsApp. A pedido, também pesquisou clientes específicos e enviou capturas de ecrã dos seus perfis.
A base de dados a que acedeu continha campos como nomes, nacionalidades, moradas, números de identificação, números de contas e saldos. Logo a seguir, a UOB afirmou que os números de conta dos clientes não tinham sido divulgados e que os sistemas do banco continuavam seguros. Mesmo sem números de conta, a combinação de nomes, números de identificação, números de telemóvel e saldos é altamente sensível. Os criminosos podem utilizar tais informações para montar esquemas de engenharia social convincentes, apoderar-se de contas enganando as vítimas ou combinar os dados com outras fugas para cometer fraude.
Em abril de 2021, depois de ler sobre um burla semelhante e contactar ela própria a polícia de Xangai, Cao concluiu que tinha sido enganada. Apresentou queixa à Polícia de Singapura no mesmo dia em que foi presa. Os investigadores descobriram mais tarde que ela acedera a mais de 3.000 perfis de clientes e transmitira os detalhes de bem mais de 1.000 clientes.
Como funcionou o esquema de falsificação de identidade
Os chamadores exploraram a autoridade, a urgência e o medo. As burlas de falsificação de agentes governamentais começam frequentemente com a afirmação de que a vítima está a ser investigada, seguida de pressão para cooperar em segredo. Diz-se às vítimas para manterem a chamada em segredo e seguirem as instruções imediatamente, o que pode incluir partilhar dados pessoais ou efetuar transferências. Tais táticas visam contornar o pensamento crítico, fazendo o alvo preocupar-se com consequências legais ou com a situação profissional.
Os investigadores afirmaram que Cao cumpriu porque temia investigações da suposta polícia chinesa e não queria perder o emprego ou ser enviada de volta para a China. Este é um padrão comum nas burlas telefónicas coercivas. Pedidos persistentes, ameaças de ação legal e pedidos para comunicar apenas em aplicações específicas podem criar uma falsa sensação de procedimento oficial. A defesa mais fiável nestas situações é uma verificação independente. Desligue, ligue para o organismo real utilizando os números oficiais e confirme se existe um caso verdadeiro.
Conclusões legais e a decisão do tribunal
O tribunal concluiu que Cao sabia que os dados dos clientes eram confidenciais e que o acesso era permitido apenas para trabalho. Ela recebeu formação em segredo bancário e tratamento de dados. O juiz considerou injustificável que ela não tivesse verificado a identidade das pessoas que a contactaram, dado que mais tarde fez exatamente isso depois de ler relatos na imprensa sobre tais burlas. O tribunal também salientou que ela sabia que as suas ações violavam a política interna e a lei de Singapura, o que minou a alegação de que agiu sob pressão de boa-fé. O veredicto: culpada de 14 acusações ao abrigo do Computer Misuse Act e de 13 ao abrigo do Banking Act.
Nos termos do Computer Misuse Act, o acesso não autorizado a material informático é uma infração criminal. O Banking Act proíbe o pessoal bancário e os prestadores de serviços de divulgar informação aos clientes, exceto em circunstâncias estritamente definidas. As penalidades variam consoante a acusação, mas podem incluir multas e penas de prisão. A aplicação da pena a Cao está agendada para dezembro.
Como a UOB respondeu e as medidas de proteção oferecidas aos clientes
A UOB afirmou que trabalhou com a Polícia de Singapura e outros organismos após a descoberta da fuga de dados. O banco contactou todos os clientes afetados, desativou o acesso à banca por internet e telemóvel e apoiou-os no restabelecimento das suas credenciais digitais. Intensificou a monitorização, adicionou alertas por SMS para transferências online de baixo valor e publicou avisos no início de sessão sobre burlas em curso. O banco pediu desculpa e disse que a segurança dos clientes continua a ser uma prioridade máxima.
A UOB também afirmou que os seus sistemas estavam seguros e que os números de conta não faziam parte da divulgação. Embora isto diminua o risco de levantamentos não autorizados diretos, a informação exposta continua a tornar os clientes alvos de phishing, falsificação de chamadas e engenharia social. A título preventivo, o banco aconselhou vigilância e sublinhou a necessidade de os clientes comunicarem qualquer atividade suspeita imediatamente.
O banco disse que está a cooperar com as forças de segurança e com as autoridades competentes. Uma nota pública sobre o incidente foi disponibilizada como declaração oficial, que delineou as ações imediatas do banco e as orientações para os clientes. Pode ler o aviso do banco aqui: declaração oficial.
Porque é difícil travar o abuso de dados por insiders
Os bancos investem em defesas em camadas destinadas a prevenir tanto intrusões externas como utilizações indevidas internas. Os controlos de acesso, os registos de auditoria e as ferramentas de monitorização restringem quem pode ver o quê e sinalizam atividades incomuns. O desafio é que as funções dos funcionários exigem frequentemente acesso a informações sensíveis para servir os clientes. Quando um insider escolhe quebrar as regras, ou é manipulado para o fazer, a utilização indevida pode assemelhar-se a tarefas comuns de trabalho.
Este caso ilustra um ponto fraco frequente. Mesmo que um banco implemente filtros de conteúdo e impeça grandes exportações de dados, um insider determinado pode captar informação fotografando ecrãs com um telemóvel pessoal. Reduzir esse risco exige uma combinação de salvaguardas técnicas e procedimentais. Estas incluem permissões com limite temporal, segmentação mais rigorosa de quem pode pesquisar que campos, marca de água e controlos de captura de ecrã, e restrições ao uso de dispositivos em espaços de trabalho sensíveis. Alertas em tempo real podem sinalizar pesquisas que correspondem a padrões incomuns, por exemplo, a consulta de milhares de registos sem relação entre si em múltiplas agências ou a filtragem por nacionalidade sem uma finalidade de trabalho documentada.
A formação e a cultura também contam. Os funcionários precisam de estar preparados para reconhecer táticas de falsificação de identidade, pausar e verificar, e escalar pedidos suspeitos para supervisores ou equipas de segurança. Canais claros para comunicar coerção ou chamadas suspeitas podem facilitar a procura de ajuda pelos colaboradores antes de os danos ocorrerem.
Burlas de falsificação de identidade em Singapura, uma ameaça persistente
As burlas de falsificação de agentes governamentais tornaram-se um dos tipos de fraude mais dispendiosos em Singapura. Os burlões afirmam frequentemente ser da polícia ou de um organismo de aplicação da lei estrangeiro, apresentam documentos falsos ou cartões de mandado e até se fazem passar perante cenários que se assemelham a ambientes oficiais. Podem exigir que as vítimas movam fundos para uma «investigação», partilhem informações bancárias, enviem palavras-passe de utilização única ou instalem software de controlo remoto. Muitas vítimas cumprem porque as chamadas soam oficiais e as ameaças parecem reais.
Os avisos públicos enfatizam que os agentes legítimos não pedem credenciais bancárias, palavras-passe de utilização única (OTP) ou transferências de dinheiro por telefone ou através de aplicações de mensagens. Não lhe indicarão que clique em ligações para sítios bancários. Chamadas que exigem segredo, pedem acesso remoto aos seus dispositivos ou solicitam que mova poupanças para «contas seguras» são sinais de alerta clássicos. Em caso de dúvida, desligue e ligue para a linha oficial do banco ou organismo que supostamente o contactou.
Nos últimos anos, Singapura investiu em educação e ferramentas anti-burla para ajudar o público a filtrar chamadas e mensagens. Os bancos adicionaram alertas de transação, períodos de espera para novos beneficiários e funcionalidades de «kill switch» que permitem aos clientes suspender rapidamente o acesso digital se suspeitarem de comprometimento. Estas medidas reduzem o risco, mas não o eliminam. Os grupos criminosos continuam a adaptar-se e visam tanto clientes como funcionários.
O que pode fazer para reduzir o seu risco
Alguns passos práticos podem travar as táticas mais comuns utilizadas em casos como este.
O que este caso sinaliza para bancos e reguladores
As instituições financeiras operam sob normas rigorosas de confidencialidade e de risco tecnológico. Em Singapura, o Banking Act exige que a informação aos clientes seja mantida em confidencialidade, exceto em situações definidas, e a Autoridade Monetária de Singapura (MAS) estabelece expectativas detalhadas para a gestão de risco tecnológico. Isto inclui governação de acesso, monitorização de atividade, resposta a incidentes e formação em segurança. Casos que envolvem utilização indevida por insiders desencadêm tipicamente revisões das regras de acesso a dados, dos limiares de monitorização e dos procedimentos de tratamento por parte do pessoal.
O caso da UOB sublinha como um único insider pode colocar muitos clientes em risco quando o medo ou a coerência prevalecem sobre a formação. Mostra também que a contenção rápida, o contacto direto com os clientes e a transparência sobre as medidas de proteção constroem confiança após um incidente. Investimentos continuados na cultura de verificação, controlos mais fortes sobre pesquisas em massa e capacidades de resposta rápida podem tornar mais difícil para os burlões transformarem insiders em cúmplices involuntários.