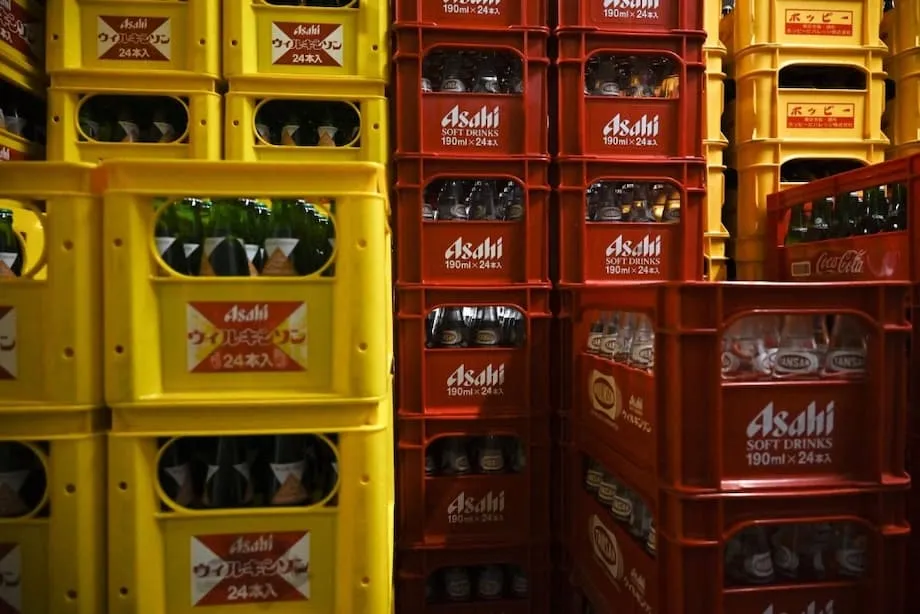
Soluções manuais mantêm a cerveja Asahi a circular após ciberataque devastador
A Asahi Group Holdings, a maior cervejeira do Japão, viu-se confrontada com um ataque de ransomware que deixou fora de operação os sistemas de encomendas, expedição e parte do apoio ao cliente em toda a sua atividade nacional no início da semana. Com os sistemas essenciais inoperacionais e o correio eletrónico bloqueado a partir de endereços externos, a empresa recorreu a um método antigo para manter a cerveja a circular. Os funcionários processaram manualmente as encomendas de compra, preencheram formulários em papel e enviaram instruções por fax para armazéns e distribuidores. O objetivo era claro: evitar que as prateleiras das lojas e os pubs ficassem sem cerveja enquanto os engenheiros trabalhavam para recuperar a rede.
Índice
- Soluções manuais mantêm a cerveja Asahi a circular após ciberataque devastador
- O que aconteceu e como o ransomware paralisa empresas
- Cronologia da interrupção
- Quem é o Qilin e que dados o grupo diz ter roubado
- Choque de oferta para retalhistas e restaurantes
- Estado da recuperação e o que se segue para as operações
- Porque está a aumentar o risco cibernético na manufatura
- Convergência de OT e IT na indústria cervejeira
- Como o Japão está a responder ao risco cibernético
- O que significa para consumidores e concorrentes
- Pontos-Chave
A interrupção travou transações e entregas de produtos de venda mais elevada, incluindo Asahi Super Dry e Mitsuya Cider. Até sexta-feira, os envios limitados foram retomados depois de as equipas terem criado fluxos de trabalho manuais, mas a empresa avisou que o serviço permaneceria intermitente à medida que as redes voltavam por fases. Seis fábricas cervejeiras nacionais começaram a retomar a produção de forma limitada, e os centros de chamadas prepararam operações reduzidas. A Asahi afirmou ainda que estava a verificar indícios de possível roubo de informação relacionado com o ataque.
O administrador-gerente Atsushi Katsuki apelou à paciência e sublinhou que o fornecimento de produtos continuaria a ser a prioridade enquanto os sistemas são restaurados.
Katsuki afirmou: "Estamos a fazer todos os esforços para restaurar rapidamente o sistema, ao mesmo tempo que implementamos medidas alternativas para garantir o fornecimento contínuo de produtos."
As cadeias de lojas de conveniência, que vendem grande parte da cerveja do Japão, alertaram para riscos de stock à medida que a avaria se prolongava. A Seven & I Holdings, operadora da cadeia Seven Eleven, preparou avisos aos clientes sobre envios suspensos. As cadeias rivais Lawson e FamilyMart informaram os consumidores de que algumas bebidas Asahi, e produtos da marca própria produzidos com a Asahi, poderiam ficar escassos durante o fim de semana. Os restaurantes mudaram para outras cervejeiras sempre que possível e passaram de chopes para garrafas para esticar o inventário restante.
O que aconteceu e como o ransomware paralisa empresas
O ransomware é uma forma de extorsão cibernética. Os atacantes invadem uma rede de uma empresa, embaralham os ficheiros para que não possam ser utilizados e exigem pagamento para entregar uma chave de desencriptação. Muitos grupos acrescentam uma segunda ameaça: copiam dados e prometem publicá-los se a vítima se recusar a pagar. A combinação é frequentemente designada por dupla extorsão. Quando um ataque atinge uma empresa que opera produção e distribuição 24 horas por dia, o efeito é imediato. Os sistemas de logística congelam, as ferramentas de planeamento das fábricas não conseguem ver as encomendas e o atendimento ao cliente fica em silêncio.
Neste caso, a Asahi confirmou que os seus servidores foram atingidos por ransomware e afirmou que a avaria se limitou às operações no Japão. A empresa isolar os sistemas afetados para evitar a propagação e começou a construir soluções manuais para expedir cerveja e refrigerantes. Essa medida reduziu o alcance do ataque, mas também abrandou o negócio para o ritmo humano, com tarefas de telefone, fax e papel que normalmente são automatizadas.
Num aviso a clientes e parceiros, a cervejeira pediu desculpa pela interrupção e disse que os trabalhos de recuperação continuariam até que os sistemas estivessem seguros para serem colocados em linha.
Uma declaração da Asahi afirmou: "Pedimos sinceras desculpas a todos os nossos clientes e parceiros comerciais pelos inconvenientes causados. Estamos a investigar ativamente a causa e a trabalhar para restaurar as operações; no entanto, não existe atualmente uma cronologia estimada para a recuperação."
Cronologia da interrupção
- 29 de setembro: Uma falha de sistema no Japão interrompe o processamento de encomendas, a expedição e as operações dos centros de chamadas.
- 2 de outubro: A produção é retomada em seis fábricas nacionais de cerveja de forma limitada, e o processamento manual de encomendas por telefone e fax é expandido.
- 3 de outubro: A Asahi confirma que o ransomware causou a falha de sistema e diz que vestígios de possível transferência de dados não autorizada estão sob investigação.
- 4 a 6 de outubro: Os envios limitados são retomados, os centros de chamadas preparam serviço parcial e os retalhistas alertam para possíveis escassezes.
- 8 de outubro: O grupo de ransomware Qilin assume a responsabilidade e publica amostras de ficheiros roubados num site de fuga. A Asahi afirma que encontrou dados roubados na Internet e está a investigar o âmbito e as necessidades de notificação.
O incidente não afetou as operações da Asahi fora do Japão. As marcas internacionais na Europa e noutras regiões continuaram a produzir e a expedir normalmente.
Quem é o Qilin e que dados o grupo diz ter roubado
Um grupo que se designa Qilin reivindicou o ataque. Os operadores publicaram amostras no seu site de fuga na dark web e afirmaram ter exfiltrado cerca de 27 gigabytes de dados internos. As listagens descreviam contratos, documentos financeiros e ficheiros relacionados com empregados. Uma publicação referia 9.323 ficheiros roubados e apresentava várias dezenas de imagens de documentos como prova. A Asahi revelou posteriormente que dados roubados do incidente foram encontrados na Internet e afirmou que notificaria as partes afetadas após confirmar os detalhes.
O Qilin é uma operação de ransomware como serviço. O grupo central fornece malware e infraestrutura e partilha os proveitos com afiliados que invadem os alvos. Investigadores de segurança afirmam que o grupo se tem focado na saúde e na manufatura, entre outros setores, e que utiliza famílias de código que correm em servidores Windows, Linux e ESXi. A equipa frequentemente segue o modelo de dupla extorsão, pressionando as vítimas tanto através da encriptação dos sistemas como ameaçando divulgar os dados caso os resgates não sejam pagos.
Choque de oferta para retalhistas e restaurantes
As cadeias de lojas de conveniência, espinha dorsal das vendas de bebidas no Japão, foram das primeiras a sentir a pressão. Na Seven Eleven, os consumidores viram avisos sobre a suspensão de entregas de Asahi Super Dry e alguns refrigerantes. A Lawson e a FamilyMart alertaram que vários produtos Asahi poderiam ficar escassos a partir de sexta-feira. Os produtos de marca própria desenvolvidos em conjunto com os retalhistas também foram suspensos, incluindo o chuhai Seven Premium Clear Cooler e chá engarrafado vendido sob marcas das cadeias. Algumas lojas limitaram as compras e os operadores afirmaram que estavam a preparar itens substitutos.
Os restaurantes que dependem de entregas rápidas de tanques e garrafas fizeram o que puderam para suprir a lacuna. O Marugen Ramen afirmou que os envios de cerveja de chope e engarrafada da Asahi tinham parado e que mudaria para outros fornecedores assim que o stock esgotasse. O Kisoji, conhecido pelo shabu shabu, mudou de chope para garrafas e abasteceu-se junto de outras cervejeiras para manter o serviço em funcionamento. Alguns pubs izakaya avisaram os clientes de que os chopes Asahi poderiam esgotar se a interrupção se prolongasse.
Um porta-voz da Seven & I Holdings, que opera a Seven Eleven, disse que a empresa agiu para gerir as expectativas durante a interrupção.
O porta-voz afirmou: "Estamos a preparar avisos aos clientes sobre envios suspensos. Nesta fase, não há interrupções relevantes."
Os retalhistas referiram também outras bebidas Asahi para além da cerveja. A Mitsuya Cider enfrentou pressão de oferta a curto prazo e alguns produtos exclusivos de cadeias foram suspensos. O efeito em cascata estendeu-se às linhas não alcoólicas e aos produtos alimentares fabricados nas fábricas nacionais da empresa.
Estado da recuperação e o que se segue para as operações
A Asahi reiniciou as suas seis fábricas nacionais de cerveja de forma limitada, priorizando os produtos essenciais e os grandes clientes enquanto o processamento manual se mantinha. As encomendas eram tratadas por telefone e fax, com as equipas de expedição a focar-se nos compromissos existentes e nas rotas de maior volume. A cervejeira começou também a retomar a produção de refrigerantes em locais selecionados, preparando outras fábricas à medida que os sistemas voltavam. A empresa afirmou que a cronologia de recuperação completa ainda era incerta e que alguns sistemas permaneceriam inoperacionais até que as verificações estivessem concluídas.
Os concorrentes ajustaram-se ao aumento da procura. Kirin, Sapporo e Suntory redirecionaram o fornecimento para restaurantes e lojas sempre que prático, alertando ao mesmo tempo que a capacidade logística e os contratos limitariam quanto conseguiriam fornecer. Analistas afirmaram que o incidente poderia pesar nos resultados do quarto trimestre da Asahi se multas por rutura de stock ou avarias prolongadas se acumulassem, embora o reinício antecipado da produção tenha ajudado a limitar os danos.
Porque está a aumentar o risco cibernético na manufatura
A produção cervejeira atual depende de uma densa rede de ferramentas digitais. As linhas de produção são controladas por sensores e software industrial, os robôs de armazém seguem instruções de sistemas de planeamento, e as frotas de entrega dependem de agendas ligadas. Este é o domínio da tecnologia operacional, o equipamento e o software que gerem fábricas e logística. Quando os atacantes saltam das redes corporativas para estes ambientes, o efeito não se limita a ficheiros perdidos. O processo físico pode abrandar ou parar.
Dados do setor mostram que os atacantes visam cada vez mais a manufatura, especialmente na Ásia-Pacífico. Um relatório de inteligência de ameaças estimou que a manufatura representou uma grande parte dos ataques na região este ano, à frente de setores como as finanças e os transportes. Especialistas apontam para controladores legados ligados a redes modernas, interfaces sem correções na borda das fábricas e ferramentas de terceiros que ligam sistemas corporativos e industriais. Um único ponto fraco pode dar aos atacantes acesso profundo à produção, às encomendas e à expedição.
Convergência de OT e IT na indústria cervejeira
As fábricas cervejeiras ilustram o desafio. Uma unidade moderna segue um calendário de fermentação preciso, controla as temperaturas dos tanques, move garrafas e latas através de enchimento e paletização, e depois transfere para ferramentas empresariais que planeiam o inventário e a entrega. Cada elo é digital. Quando os sistemas de introdução de encomendas e de roteamento caíram no ataque à Asahi, as fábricas não conseguiam ver o que produzir nem para onde enviar. A empresa recorreu a telefones e fax para aproximar esse planeamento. Os especialistas em segurança recomendam frequentemente segmentar as redes das fábricas da TI corporativa, limitar o acesso remoto, monitorizar comportamentos anómalos e treinar os funcionários para identificar phishing. Essas medidas acrescentam barreiras que dificultam a migração dos invasores do correio eletrónico para os equipamentos.
Como o Japão está a responder ao risco cibernético
O Japão tem enfrentado um aumento de incidentes de ransomware. A Agência Nacional de Polícia reportou mais de duzentos casos de ransomware em 2024, um aumento face ao ano anterior, e um inquérito revelou que em quase metade dos casos foi necessário pelo menos um mês para recuperar os dados perdidos. Uma nova lei aprovada em maio concedeu às autoridades poderes mais amplos para combater criminosos cibernéticos e para trabalhar com o setor privado na prevenção e resposta. A medida refletiu a crescente preocupação de que os ataques digitais pudessem ter repercussões na vida quotidiana.
Itsunori Onodera, que presidiu um importante conselho de investigação política durante o debate, sublinhou que defesas mais fortes são agora uma questão de segurança pública.
Onodera afirmou: "Sem uma atualização urgente da cibersegurança nacional, a vida dos cidadãos japoneses ficará em risco."
Essa mensagem ressoa com os incidentes ocorridos em grandes empresas nos últimos meses. Incidentes de grande visibilidade em montadoras e retalhistas mostraram como uma única violação pode propagar-se por redes de fornecedores e fechar fábricas durante dias ou semanas. O caso Asahi acrescenta a produção e distribuição de bebidas a essa lista e sublinha porque é que o planeamento de resiliência se estende agora muito para além da privacidade dos dados, até aos aspetos fundamentais da continuidade do negócio.
O que significa para consumidores e concorrentes
Os consumidores sentiram primeiro o efeito nas lojas de conveniência e nos restaurantes informais, onde a rotação de cerveja e refrigerantes é rápida. Muitos compradores mudarão para Kirin, Sapporo ou Suntory quando a sua lager favorita faltar. Alguns esperarão que o Super Dry volte, um sinal de quantos consumidores são fiéis ao seu sabor. Os bares e izakaya que dependem de tanques podem esgotar o stock mais depressa do que os supermercados, uma vez que os volumes de chope exigem entregas frequentes. As soluções manuais da Asahi mantêm o produto a circular, mas o ritmo é mais lento do que o normal. Isso torna os próximos dias um equilíbrio entre a oferta que chega aos poucos e uma procura que raramente abranda.
Pontos-Chave
- A Asahi confirmou um ataque de ransomware que interrompeu os seus sistemas nacionais, travando encomendas, expedição e parte do apoio ao cliente no Japão.
- Para manter os produtos a circular, os funcionários processaram encomendas manualmente e usaram fax, enquanto os engenheiros trabalhavam para restaurar os sistemas com segurança.
- Os envios limitados foram retomados e seis fábricas nacionais de cerveja reiniciaram a produção de forma restrita, com encomendas tratadas por telefone e fax.
- As lojas de conveniência avisaram os consumidores de possíveis escassezes de Asahi Super Dry, Mitsuya Cider e várias bebidas exclusivas de cadeia.
- Os restaurantes mudaram para outras cervejeiras sempre que possível e passaram de chopes para cerveja engarrafada para esticar o stock restante.
- O grupo de ransomware Qilin assumiu a responsabilidade e disse ter roubado cerca de 27 gigabytes de dados, publicando amostras num site de fuga.
- A Asahi afirmou que dados roubados do incidente foram encontrados na Internet e que está a investigar o âmbito e as necessidades de notificação.
- As operações internacionais não foram afetadas e as marcas fora do Japão continuaram a produzir e a expedir normalmente.
- A manufatura continua a ser um alvo preferencial do ransomware na Ásia-Pacífico, onde sistemas industriais legados frequentemente se conectam a TI moderna.
- O Japão reforçou os poderes das autoridades cibernéticas em maio, após um aumento de casos de ransomware, refletindo a preocupação com riscos para a vida quotidiana e para as cadeias de fornecimento.