Sete instituições financeiras alvo de violações à medida que a investigação se alarga
A polícia sul-coreana alargou a investigação a uma campanha de ciberataques ao sector financeiro que terá exposto informações de cerca de 66 000 pessoas e 2 200 registos empresariais. Os investigadores suspeitam que os atacantes usaram o ARTEX, uma ferramenta de inteligência artificial concebida para testes de segurança, enquanto o seu criador anunciou o fim da distribuição pública e das actualizações.
Índice
- Sete instituições financeiras alvo de violações à medida que a investigação se alarga
- Como decorreu a campanha e a resposta
- O que faz o ARTEX e o que descobriram os investigadores
- A assistência da IA não significa um atacante autónomo
- Provas que apontam para a China continuam a ser contestadas
- Uma conta do Telegram abre outra via de investigação
- O fim do desenvolvimento público do ARTEX não permite recuperar cópias existentes
- Sistemas periféricos e uma revisão de segurança mais abrangente
- Medidas contra a fraude e decisões ainda pendentes
- Principais pontos
A força policial destacada para o caso aumentou de 28 para 43 investigadores, com mais 15 efectivos afectos à perícia digital e à cooperação internacional. As questões centrais continuam por esclarecer: quem levou a cabo os ataques, quantas pessoas participaram e de que forma, exactamente, a IA contribuiu para o roubo.
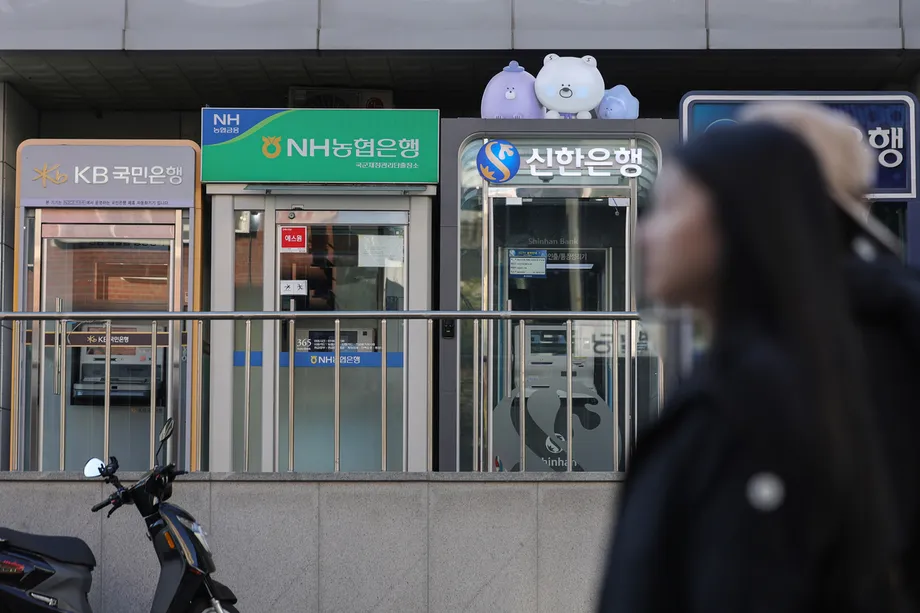
Sete instituições comunicaram violações: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank e Hyundai Capital. O NH NongHyup Bank e o Woori Bank também terão sido visados, mas nenhum confirmou uma fuga de dados. Esta distinção ajuda a explicar por que motivo alguns relatos falam de sete instituições afectadas, enquanto outros identificam pelo menos nove alvos.
O Shinhan revelou que foram roubadas informações de 25 729 clientes, incluindo nomes, números de telefone e dados sobre rendimentos apresentados nos pedidos de crédito. O Yegaram comunicou cerca de 40 000 clientes afectados. Em conjunto, os dois números totalizam 65 729, quase a totalidade das cerca de 66 000 pessoas referidas. O Hana comunicou 89 pessoas afectadas, enquanto o KB Kookmin indicou 119.
Os relatos divergem quanto ao total combinado de dados expostos. Um aponta para até 68 000 clientes, enquanto outro distingue cerca de 66 000 pessoas de 2 200 registos empresariais. Estas categorias não podem ser somadas automaticamente para determinar o número de vítimas individuais. As autoridades ainda não publicaram um total revisto que estabeleça quantas pessoas distintas foram afectadas em todas as instituições.
Os dados divulgados variam consoante o banco. O Hana afirmou que foram roubados nomes, números de identificação pessoal e números de telefone, mas não informações financeiras. No conjunto da campanha, os registos expostos terão incluído rendimentos anuais, limites de crédito e produtos de crédito. O roubo desses dados não equivale ao roubo de depósitos, embora possa fornecer aos burlões elementos para tentativas de usurpação de identidade convincentes.
Como decorreu a campanha e a resposta
As autoridades acreditam que os principais ataques ocorreram aproximadamente entre 27 de Setembro e 1 de Outubro. Acredita-se que o Shinhan tenha sido alvo de um ataque informático a 30 de Setembro e o banco divulgou a violação a 1 de Outubro. As conclusões de segurança posteriores e a retirada do ARTEX do desenvolvimento público alargaram a investigação para além das primeiras divulgações dos bancos.
- Julho: O ARTEX passou a estar disponível gratuitamente no GitHub.
- Setembro: A ferramenta venceu o desafio de ataque e defesa Agent+ da Baidu.
- 27 de Setembro a 1 de Outubro: Os investigadores situam neste período aproximado a campanha de ciberataques ao sector financeiro de que há suspeitas.
- 30 de Setembro: As autoridades acreditam que ocorreu a violação do Shinhan.
- 1 de Outubro: O Shinhan divulgou publicamente a perda de informações de clientes.
- 8 de Outubro: O criador Autumn-27 anunciou que o ARTEX deixaria de receber actualizações públicas e passaria a um formato privado. Nesse dia, foi também eliminado um canal do Telegram que estava sob escrutínio.
- 11 de Outubro: Novas conclusões descreveram possíveis ligações entre esse canal e um grupo chinês que vende ataques destinados a sobrecarregar serviços em linha.
A mobilização inicial da polícia incluiu 28 investigadores distribuídos por quatro equipas da Unidade de Investigação de Ciberterrorismo da Agência Nacional de Polícia. O posterior aumento para 43 representa uma subida de cerca de 54%, com os efectivos adicionais concentrados na recuperação de provas digitais e na cooperação transfronteiriça.
O que faz o ARTEX e o que descobriram os investigadores
O ARTEX não é, por si só, um modelo de linguagem de grande dimensão. É uma plataforma de automatização que se liga a modelos externos, incluindo o ChatGPT, o Claude e o DeepSeek, e utiliza os resultados destes para coordenar tarefas de testes de segurança. Um teste de intrusão é uma tentativa autorizada de encontrar vulnerabilidades antes que um atacante malicioso as explore.
A ferramenta foi criada pelo engenheiro chinês de cibersegurança Li Puhua, que usa o pseudónimo Autumn e o identificador Autumn-27 no GitHub. A sua concepção permite que agentes de IA recolham informações sobre alvos, procurem vulnerabilidades, planeiem formas de aceder a sistemas, executem ferramentas de segurança e confirmem vulnerabilidades. A mesma sequência pode servir para testes legítimos ou para uma intrusão não autorizada, consoante quem a dirija e se existe autorização.
Moon Jong-hyun, responsável pelo centro de segurança da empresa sul-coreana de cibersegurança Genians, identificou nos cabeçalhos HTML de servidores que se acredita terem controlado os ataques uma indicação de consola do ARTEX. A indicação dizia "ARTEX - 自主渗透测试控制台", identificando uma consola autónoma de testes de intrusão. Estes vestígios sustentam a avaliação de que o software estava presente, mas não estabelecem a identidade de quem o operava.
A CrowdStrike avaliou que o atacante terá usado o ARTEX com o Claude e o Claude Code, da Anthropic. Outros relatos da investigação descrevem o uso de vários modelos, incluindo o DeepSeek, em conjunto com o ARTEX. Estes relatos apontam para uma combinação de ferramentas, e não para um único sistema de IA a agir sozinho; ainda não foi estabelecido, de forma completa, que modelos desempenharam cada tarefa.
A assistência da IA não significa um atacante autónomo
A distinção entre automatização e responsabilidade humana é central neste caso. A IA pode reduzir o tempo necessário para inspeccionar sistemas, interpretar resultados e preparar código, mas continua a caber a uma pessoa escolher os alvos e dirigir a operação. A existência de provas do uso de IA não demonstra que toda a intrusão tenha ocorrido sem decisões humanas.
Um responsável do Instituto de Segurança Financeira da Coreia descreveu o papel da orientação humana nos ataques:
É verdade que a IA foi usada nos ataques, mas não agiu de forma autónoma, sem intervenção humana. Um hacker usou a IA como ferramenta.
A CrowdStrike afirmou que os registos de sessões de IA incluíam perguntas sobre onde são normalmente vendidos dados coreanos roubados em violações e pedidos de ajuda para encontrar grupos coreanos no Telegram usados para a venda de dados. Esses pedidos contribuíram para a sua avaliação de que a actividade tinha motivação financeira. Por si só, não demonstram que os registos roubados tenham sido efectivamente vendidos.
Kim Seung-joo, professor da Escola de Cibersegurança da Universidade da Coreia, alertou para o facto de ferramentas como o ARTEX poderem tornar os ataques acessíveis a pessoas com menos experiência técnica:
Continuarão a surgir ferramentas de pirataria informática com IA, facilitando a realização de ataques por pessoas sem conhecimentos especializados. Em consequência, estes ataques tornar-se-ão mais frequentes.
A preocupação prática prende-se com a rapidez e a escala. Um operador pode recorrer a agentes para inspeccionar várias organizações sucessivamente, em vez de executar manualmente todas as tarefas. Isso não elimina a necessidade de vulnerabilidades exploráveis, vias de acesso ou discernimento humano, mas pode reduzir o esforço necessário para as explorar.
Provas que apontam para a China continuam a ser contestadas
A CrowdStrike avaliou que o presumível operador era provavelmente falante de chinês, tinha motivação financeira e estaria na província de Guangdong. A empresa atribuiu um grau de confiança moderado à sua avaliação, sem apresentar a atribuição como certa.
Uma parte da identificação teve origem numa sessão do Claude em que foi pedido um currículo de investigador de segurança. A sessão incluía a idade de 26 anos, uma localização em Maoming, dados sobre a formação e uma conta do Telegram. A CrowdStrike considerou provável que esses dados pertencessem ao atacante. A pessoa associada ao número de telefone divulgado negou qualquer envolvimento e afirmou que os seus dados pessoais tinham sido usados sem autorização.
O Serviço de Supervisão Financeira identificou 28 endereços IP associados a tentativas de pirataria informática. Os relatos divergem quanto à sua distribuição geográfica: um refere cerca de uma dúzia de países, enquanto outro enumera os Estados Unidos, o Japão, a Alemanha e pelo menos outros 10 países. Os investigadores terão também identificado servidores de controlo em Hong Kong, servidores de ataque separados e vias de acesso alternativas.
Um endereço IP identifica uma ligação à Internet ou a localização de um servidor, não necessariamente a pessoa que o controla. Do mesmo modo, o uso de software criado por um programador chinês não prova que o atacante seja chinês. Aditya Das, analista da Brave New Coin, alertou para não se tirar essa conclusão apenas com base no ARTEX.
A porta-voz do Ministério dos Negócios Estrangeiros da China, Mao Ning, afirmou que o ministério não conhecia o caso específico e que a China se opõe sistematicamente à pirataria informática e combate-a. Não foi anunciada qualquer identidade confirmada nem qualquer conclusão de envolvimento do Estado.
Uma conta do Telegram abre outra via de investigação
Uma análise de segurança independente associou a conta do Telegram YY520CN ao GodNet, uma comunidade em linha criada pela Vitas, um grupo chinês que vende ataques de negação de serviço distribuída. Estes ataques inundam um serviço com tráfego para o tornar indisponível. Essa actividade é diferente do roubo de registos bancários, pelo que a ligação à comunidade constitui uma pista de investigação, não uma prova de que o grupo tenha cometido as violações.
A conta constava de uma lista de moderadores do GodNet em Setembro de 2024. A análise cruzou informações sobre membros do Telegram, actividade no GitHub e credenciais expostas por software malicioso que rouba palavras-passe. A YY520CN foi eliminada a 8 de Outubro, depois de o seu nome se ter tornado público através da análise dos registos de utilização de IA num servidor associado aos ataques.
Mais tarde surgiu uma nova conta com o mesmo nome de utilizador, e um canal associado publicou uma negação. Não é claro se a mesma pessoa controlava as contas original e de substituição. A negação do titular do número de telefone levanta outro problema de identificação que os investigadores ainda não resolveram.
A análise de um segundo membro do GodNet encontrou, no histórico de edições do GitHub, um endereço de correio electrónico associado a credenciais roubadas em 2023. Esses registos incluíam dados de acesso a serviços de computação em nuvem da Microsoft e da Oracle, sugerindo que o titular da conta poderá ter ajudado a operar os sistemas técnicos do grupo.
O segundo membro não foi directamente associado às intrusões nos bancos. A comparação das credenciais roubadas com registos de assinantes de serviços de computação em nuvem poderá oferecer outra via para identificar os operadores das contas, mas as ligações entre contas não estabelecem quem cometeu o roubo nem se houve um único responsável.
O fim do desenvolvimento público do ARTEX não permite recuperar cópias existentes
A 8 de Outubro, Autumn-27 anunciou que o ARTEX passaria a código fechado, sem novas versões públicas nem assistência de manutenção. O criador invocou o uso indevido da ferramenta, embora o anúncio não identificasse directamente os ataques ao sector financeiro sul-coreano. Foi posteriormente noticiado que a página do projecto no GitHub tinha desaparecido.
O criador afirmou também que o uso ilegal contrariava o objectivo previsto para o projecto e declinou a responsabilidade por violações cometidas pelos utilizadores. Antes da retirada, o projecto descrevia o seu propósito como aprendizagem pessoal, investigação de código e verificação técnica local, e não como teste de sistemas em linha sem autorização.
O fim da distribuição pública limita o acesso futuro através do projecto original e põe termo à sua manutenção pública. Não permite eliminar cópias que os utilizadores já tenham descarregado nem impedir que continuem a funcionar. O anúncio representa, portanto, uma alteração na distribuição do software, não uma prova de que a capacidade de ataque tenha desaparecido.
A decisão também mantém a distinção entre o criador original e quem alegadamente terá usado o software contra os bancos. Os investigadores ainda têm de associar infra-estruturas, contas e acções a operadores identificáveis. A origem de uma ferramenta e a retirada do seu criador não resolvem essa tarefa.
Sistemas periféricos e uma revisão de segurança mais abrangente
As presumíveis vias de acesso apontam para além das redes bancárias centrais. A autenticação fraca em portais para recrutadores de agentes de crédito, aplicações móveis para funcionários e sistemas de apoio às vendas foi identificada como um possível problema. Proteger os sistemas de pagamentos não significa necessariamente proteger todas as aplicações que armazenam informações de clientes ou apoiam o processamento de créditos.
Hyobin Lee, professor da Universidade de Sogang, identificou os sistemas auxiliares como uma área que tem recebido menos atenção:
Alguns sistemas auxiliares, como os portais de informação para agentes de crédito e as aplicações móveis internas usadas pelos funcionários, parecem ter recebido menos atenção em matéria de segurança.
A gestão contínua da superfície de ataque é uma das respostas propostas. Consiste em manter um inventário dos sistemas acessíveis a partir do exterior de uma organização e verificar se têm serviços expostos, controlos de acesso fracos e vulnerabilidades. A IA pode ajudar nesse trabalho, mas a resposta também exige a correcção das vulnerabilidades detectadas.
O Presidente Lee Jae Myung apelou ao desenvolvimento e à implementação mais rápidos de IA para a cibersegurança, a uma revisão imediata dos sistemas críticos e a uma maior protecção das infra-estruturas nacionais. Ao descrever a urgência da resposta, Lee afirmou:
A rapidez é essencial.
Os relatos divergem quanto à atribuição dos avisos do Conselho de Ministros. Alguns identificam o Presidente Lee como o autor do apelo a uma revisão da segurança com IA; outro atribui ao primeiro-ministro Han Seong-sook os avisos sobre novas fugas e riscos para além do sector financeiro. A orientação política relatada é coerente: verificações mais abrangentes e acção antes de outro incidente, em vez de uma resposta limitada à reparação dos danos após o sucedido.
Dois grandes templos e a Korea Electric Power Corp. também confirmaram acessos não autorizados a sistemas em linha. Desconhece-se se esses incidentes estavam ligados à campanha contra os bancos. A sua divulgação alarga a preocupação imediata com a segurança, sem estabelecer a existência de um único atacante ou método comum.
Medidas contra a fraude e decisões ainda pendentes
A Comissão de Serviços Financeiros e o Serviço de Supervisão Financeira afirmaram não haver casos confirmados de prejuízos financeiros ou de dinheiro roubado na sequência de burlas de phishing com recurso aos dados divulgados. Aconselharam os depositantes a não se preocuparem excessivamente com a segurança dos seus fundos. Esta declaração diz respeito às perdas confirmadas até à data, não constituindo uma garantia contra fraudes futuras.
Nomes, números de telefone, dados sobre rendimentos e o conhecimento de um pedido de crédito recente podem ajudar um burlão a fazer-se passar por um funcionário bancário. Hyobin Lee alertou também que as informações roubadas podem ser combinadas com outras bases de dados divulgadas, alargando o risco para além da violação inicial.
Os reguladores ordenaram aos bancos que criassem linhas de apoio para os clientes afectados, utilizassem a Plataforma de Partilha e Análise Anti-Phishing baseada em IA, aumentassem temporariamente a monitorização de fraudes e disponibilizassem medidas de reparação e indemnizações aos clientes vítimas de fraude. O Shinhan pediu desculpa e criou uma página onde os clientes podem verificar se foram afectados.
As instituições financeiras concordaram em rever os pedidos de crédito em linha, a abertura de novas contas e as transferências de montantes elevados que envolvam informações associadas às vítimas das violações. Sempre que necessário, serão exigidas verificações de identidade adicionais. Os reguladores estarão também a ponderar requisitos de auditoria mais rigorosos.
O Serviço de Supervisão Financeira partilhou com as instituições financeiras os 28 endereços IP suspeitos e pediu-lhes que concluíssem as verificações e corrigissem as vulnerabilidades até quinta-feira, na sequência do seu anúncio. Não foram divulgados resultados consolidados dessas verificações, nem foi identificada publicamente outra data-limite.
A polícia perguntou à Comissão de Serviços Financeiros se os sistemas afectados se qualificam como infra-estruturas financeiras electrónicas. Essa classificação poderá obrigar a notificar a recém-criada Agência de Investigação de Crimes Graves e influenciar uma eventual transferência do caso. Ainda não foi anunciada qualquer decisão.
Os próximos desenvolvimentos substantivos são, portanto, a identificação dos operadores, a reconciliação dos totais de vítimas, as conclusões sobre as vias de acesso e uma decisão sobre a responsabilidade pela investigação. Nenhum deles fica resolvido apenas com as provas do uso do ARTEX.
Principais pontos
- Sete instituições financeiras comunicaram violações; outras duas terão sido visadas, sem que tenham confirmado fugas de dados.
- Os dados expostos abrangem cerca de 66 000 pessoas e 2 200 registos empresariais, embora outro relato indique até 68 000 clientes.
- A força policial destacada para o caso aumentou de 28 para 43 investigadores.
- As provas apontam para operadores humanos que usaram o ARTEX e modelos externos de IA, não para um sistema de IA a agir autonomamente.
- As alegações sobre identidades e possíveis ligações a uma comunidade chinesa de ataques continuam por confirmar e são contestadas.
- O criador do ARTEX pôs fim às actualizações públicas, mas as cópias já descarregadas continuam a poder ser usadas.
- Os reguladores afirmaram não haver perdas confirmadas resultantes de burlas de phishing com os dados divulgados e ordenaram uma monitorização reforçada e verificações de identidade.