Nove meses de ataques superam o total de todo o ano de 2025
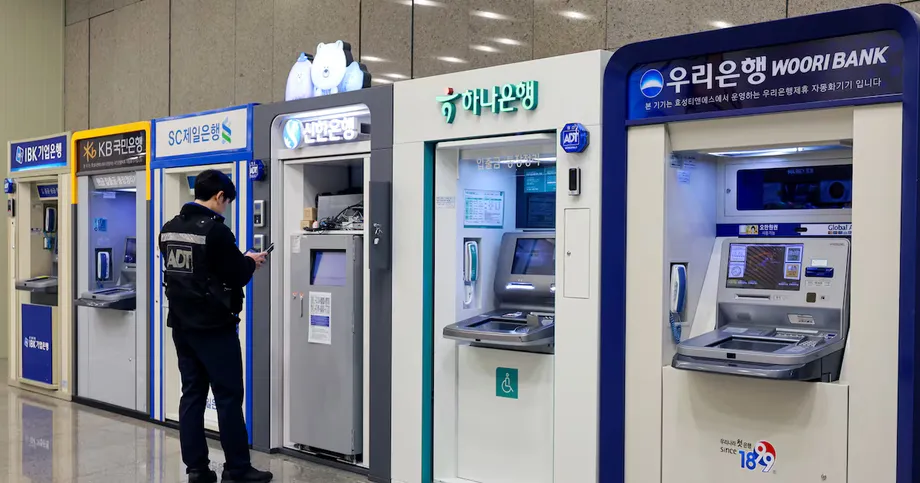
O banco central da Coreia do Sul e três bancos públicos registaram 1 024 478 tentativas de pirataria informática entre janeiro e setembro de 2026, ultrapassando em 89 620, ou 9,6%, as 934 858 tentativas detetadas ao longo de todo o ano de 2025. As instituições não comunicaram qualquer intrusão bem-sucedida na sequência dessas tentativas, embora ataques distintos a bancos comerciais tenham exposto informações de clientes.
Índice
- Nove meses de ataques superam o total de todo o ano de 2025
- A que ritmo aumentaram as tentativas detetadas?
- Por que motivo o IBK concentra a maior parte da atividade
- A perturbação é o tipo de ataque mais frequentemente registado
- Sem intrusões comunicadas, mas isso não significa segurança total
- O que ficou efetivamente demonstrado pelo alerta sobre ataques com IA
- Clientes de bancos comerciais enfrentam exposição confirmada
- As verbas orçamentadas para segurança não são o mesmo que as despesas efetivas
- Investimento proposto e o problema mais amplo dos fornecedores
- O que continua por esclarecer
- Principais pontos
Os números, entregues ao deputado Kang Min-kuk, do Partido do Poder Popular, e divulgados a 11 de outubro, elevam o total acumulado de 2020 a setembro de 2026 para 4 986 964 tentativas. O Banco Industrial da Coreia (IBK) representou 91,9% desse total, refletindo a dimensão dos seus serviços de banca pela internet e móvel para clientes particulares e empresariais.
A distinção entre tentativas de ataque e intrusões confirmadas é essencial para compreender os números. A deteção de uma tentativa não prova que um atacante tenha entrado num sistema ou roubado informações. Por outro lado, a ausência de uma intrusão bem-sucedida neste conjunto de dados não significa que todos os serviços associados ou fornecedores externos tenham escapado a perturbações ou exposições.
Incidentes distintos ilustram essa diferença. Uma intrusão num fornecedor externo de formação expôs informações de 186 funcionários do Banco da Coreia em maio e junho de 2026. Os bancos comerciais também divulgaram fugas de dados de clientes, levando os reguladores a ordenar inspeções dos sistemas acessíveis através da internet, o reforço da autenticação e dos controlos de acesso, e uma maior partilha de métodos de ataque e de endereços IP suspeitos.
A pressão não se limita ao número de ataques. As informações divulgadas ao parlamento apontam para orçamentos de segurança que não foram totalmente utilizados, níveis de pessoal desiguais nos bancos públicos e uma ameaça emergente de ferramentas de inteligência artificial capazes de acelerar a procura de vulnerabilidades.
A que ritmo aumentaram as tentativas detetadas?
Os dados anuais mostram uma subida contínua desde 2020. Em setembro de 2026, o número já era cerca de 2,86 vezes superior às 358 800 tentativas registadas durante todo o ano de 2020. A comparação é especialmente expressiva porque o período mais recente abrange nove meses, e não um ano completo.
A sequência mostra também que o aumento não começou com as mais recentes intrusões em bancos comerciais:
- 2020: 358 800 tentativas nas quatro instituições.
- 2021: 564 430 tentativas.
- 2022: 585 563 tentativas.
- 2023: 738 312 tentativas.
- 2024: 780 524 tentativas.
- 2025: 934 858 tentativas. O Centro de TI de Gyeonggi do Banco da Coreia abriu em outubro.
- Janeiro a setembro de 2026: 1 024 478 tentativas.
- 11 de outubro de 2026: os dados mais recentes foram divulgados por Kang.
As tentativas detetadas medem a atividade identificada pelos sistemas de segurança, não o número de atacantes individuais ou de intrusões bem-sucedidas. Pedidos automatizados repetidos podem gerar muitas deteções. A explicação do IBK indica também que a escala dos serviços expostos a utilizadores externos é relevante na comparação entre instituições.
Existe uma pequena discrepância numérica nos totais publicados: a soma dos valores anuais indicados é 4 986 965, mais uma tentativa do que o total acumulado declarado de 4 986 964. Essa diferença não altera a tendência comunicada nem a concentração das tentativas no IBK.
Por que motivo o IBK concentra a maior parte da atividade
O IBK registou cerca de 4,584 milhões de tentativas no período acumulado. Seguiu-se o Banco de Desenvolvimento da Coreia (KDB), com 399 379, enquanto o Banco da Coreia registou 3 076 e o Banco de Exportação e Importação da Coreia registou 510.
O IBK atribuiu o número muito superior à escala dos seus serviços de banca pela internet e móvel, comparável à dos bancos comerciais. Esses serviços ligam o banco a clientes particulares e empresariais, criando mais oportunidades para que tráfego hostil chegue a sistemas acessíveis publicamente.
Por si só, os números não demonstram que o IBK tenha defesas mais fracas do que as outras instituições. A explicação diz respeito ao volume de serviços e de tentativas detetadas, enquanto as quatro instituições não comunicaram qualquer intrusão resultante no conjunto de dados acumulados.
O Centro de TI de Gyeonggi do Banco da Coreia, onde estão instalados os seus principais servidores informáticos, registou 145 tentativas após a abertura, em outubro de 2025. Esse número refere-se a uma instalação específica e não deve ser confundido com o total do banco central em todos os sistemas e anos.
A perturbação é o tipo de ataque mais frequentemente registado
Os ataques de negação de serviço representaram 2 275 006 tentativas, ou 45,6% do total acumulado. Este tipo de ataque procura tornar um serviço indisponível, por exemplo, sobrecarregando-o com pedidos ou consumindo os recursos informáticos necessários para servir utilizadores legítimos.
As categorias seguintes foram recolha de informação, com 866 776 tentativas; programas maliciosos, com 475 026; e acesso não autorizado, com 456 783. A recolha de informação pode incluir a sondagem de sistemas para identificar software, funções expostas ou vulnerabilidades. Os programas maliciosos são software nocivo, enquanto as tentativas de acesso não autorizado procuram entrar sem permissão válida.
Estas quatro categorias somam 4 073 591 tentativas. Não abrangem, portanto, todas as tentativas incluídas no total acumulado, e não foi especificada uma discriminação das restantes categorias.
O peso dos ataques de negação de serviço explica por que motivo as consequências de um ataque podem ir além do roubo de informações. Um site bancário ou um serviço de transações pode tornar-se difícil de utilizar mesmo que o atacante não assuma o controlo de um sistema interno.
Kang Min-kuk, deputado do Partido do Poder Popular que divulgou os números, descreveu os riscos para as instituições que gerem as finanças públicas e empresariais:
Um ataque a um banco público pode perturbar os sistemas financeiros no país e no estrangeiro e pôr em risco informações sensíveis do Governo e das empresas», afirmou Kang. «Temos de criar defesas contra o aumento dos ciberataques potenciados pela IA e trabalhar com as autoridades financeiras para realizar simulações de ciberataques.
Sem intrusões comunicadas, mas isso não significa segurança total
As quatro instituições afirmaram que as tentativas contabilizadas entre 2020 e setembro de 2026 não resultaram em intrusões. No entanto, divulgações distintas referem perturbações anteriores e a exposição de dados através de um prestador de serviços do Banco da Coreia.
Um ataque distribuído de negação de serviço abrandou intermitentemente o acesso ao site do banco central em dezembro de 2023. Em maio e junho de 2026, uma intrusão no sistema de um fornecedor externo de formação expôs informações pessoais de 186 funcionários do Banco da Coreia. Estes incidentes mostram por que motivo é necessário distinguir entre a perturbação de um serviço, uma intrusão nos próprios sistemas de um banco e a exposição de dados num fornecedor.
Outra divulgação indicou que o Banco da Coreia registou 136 tentativas até 2 de outubro de 2026, contra 30 durante todo o ano de 2025. Entre os alvos acessíveis pela internet estavam o site principal, o portal de estatísticas económicas e a biblioteca digital. O banco central afirmou não ter registado intrusões bem-sucedidas, perturbações ou fugas de dados entre o início de setembro e 2 de outubro.
O Banco de Exportação e Importação comunicou, em separado, 283 tentativas até 5 de outubro, contra 36 em todo o ano de 2025. Destas 283, 272 tiveram origem em endereços IP do estrangeiro. A localização dos endereços indica de onde o tráfego parecia provir, não necessariamente a nacionalidade ou a localização física do atacante.
A mesma divulgação referiu que o banco detetou 197 tentativas nos cinco anos anteriores. Somadas às 283 mais recentes, perfazem 480, e não as 510 do total acumulado mais abrangente. A diferença poderá dever-se a períodos de referência ou métodos de contagem distintos, mas estas divulgações não apresentam qualquer reconciliação.
O que ficou efetivamente demonstrado pelo alerta sobre ataques com IA
O Instituto de Segurança Financeira realizou, a 17 de setembro, um seminário sobre segurança financeira e inteligência artificial, que reuniu cerca de 160 responsáveis de segurança. Documentos obtidos pelo deputado Han Chang-min, do Partido Social-Democrata, descrevem um caso apresentado no seminário como o primeiro ataque no setor financeiro da Coreia do Sul que envolveu um agente de IA.
Um agente de IA é um software capaz de executar uma sequência de tarefas com recurso a um modelo de IA, em vez de se limitar a responder a uma pergunta. No caso descrito no seminário, um atacante instruiu um agente baseado no DeepSeek para localizar programas de servidores financeiros.
Segundo foi relatado, o agente encontrou e explorou vulnerabilidades num dia, instalou software que permitia o controlo remoto e pesquisou servidores internos. A empresa financeira visada bloqueou o ataque antes da instalação de mais programas maliciosos. A sua identidade não foi divulgada.
O instituto recomendou a monitorização contínua dos sistemas expostos à internet, alertando que inspeções realizadas uma ou duas vezes por ano poderiam não detetar este tipo de atividade. Identificou também uma lacuna na abrangência das avaliações: as interfaces de programação de aplicações, que permitem a troca de dados entre sites e aplicações, são incluídas nas verificações de vulnerabilidades, mas cabe às empresas financeiras escolher os sistemas a inspecionar.
As notícias associaram os ataques subsequentes a bancos comerciais a ferramentas de IA. As autoridades ainda estavam a investigar o papel da IA, incluindo se esta automatizou partes dos ataques. O Presidente Lee Jae Myung afirmou que a IA parecia ter estado envolvida, mas que os métodos exatos ainda não tinham sido determinados. O caso apresentado no seminário demonstra uma capacidade relatada, mas não prova que todas as intrusões recentes tenham recorrido à mesma técnica.
Clientes de bancos comerciais enfrentam exposição confirmada
Sete instituições financeiras foram identificadas na sequência recente de incidentes de pirataria informática: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank e Hyundai Capital.
O Shinhan revelou que uma entidade externa não autorizada contornou a autenticação num serviço associado à concessão de crédito e obteve informações pessoais e de crédito relativas a cerca de 25 000 clientes. Entre os dados expostos estavam nomes, números de telefone, rendimentos anuais e limites de crédito calculados.
O presidente executivo do Shinhan, Jung Sang-hyuk, pediu desculpa e prometeu indemnizar integralmente as perdas associadas ao incidente. Um escritório de advogados de Seul estava a recrutar clientes afetados para uma proposta de ação judicial por danos, com pedidos de indemnização entre 100 000 e 300 000 won por participante. Ainda não tinha sido anunciada uma data para a apresentação da ação.
No KB Kookmin, um ataque a um sistema móvel de apoio ao trabalho comprometeu informações de 119 clientes. Funcionários do KB Kookmin, do Hana, da Hyundai Capital e do Welcome Savings Bank tinham participado no seminário de segurança de setembro. O Shinhan esteve representado por um responsável do seu grupo financeiro, enquanto o BNK Busan não constava da lista de participantes.
Os registos de participação mostram que várias organizações afetadas receberam o alerta pouco antes dos respetivos incidentes. Não permitem determinar que falhas específicas possibilitaram cada intrusão, nem se uma medida preventiva em particular a teria impedido.
As verbas orçamentadas para segurança não são o mesmo que as despesas efetivas
Dados entregues pelas autoridades financeiras ao deputado Park Sung-hoon, do Partido do Poder Popular, mostram que as 20 empresas financeiras com mais falhas informáticas orçamentaram 438 mil milhões de won para segurança da informação em 2025, mas gastaram 305 mil milhões de won. A taxa de execução foi de cerca de 69,6%, deixando por gastar 133 mil milhões de won.
O Shinhan orçamentou cerca de 45,3 mil milhões de won e gastou 31,7 mil milhões, uma taxa de execução comunicada de 69,9%. A verba prevista para 2026 foi de 40,5 mil milhões de won, cerca de 10,6% abaixo do orçamento do ano anterior. O KB Kookmin orçamentou 67,6 mil milhões de won e gastou 39,3 mil milhões, uma taxa de execução de 58,1%.
Park Sung-hoon, o deputado que obteve os dados sobre as despesas, apresentou o investimento como uma questão de confiança pública:
O investimento insuficiente em segurança não pode ser descartado como uma questão de eficiência da gestão; está em causa a confiança no sistema financeiro.
Os dados divulgados pelos bancos públicos também apontam para recursos desiguais. O pessoal de segurança do KDB passou de 23 funcionários no final de 2024 para 19 no final de 2025, antes de subir para 22 em junho de 2026. O IBK tinha 46 funcionários dedicados à segurança no final de 2025, enquanto o Banco de Exportação e Importação tinha nove.
Uma medida distinta do pessoal do IBK contabilizava 72,5 trabalhadores internos e subcontratados, incluindo 53,5 funcionários internos e 19 subcontratados. Esta medida mais abrangente não deve ser confundida com os 46 funcionários dedicados à segurança. O investimento do IBK em segurança em 2025 foi de 66,1 mil milhões de won, ou 15,1% do investimento total em TI.
Os valores orçamentais do KDB apresentam uma discrepância mais significativa. Os dados em coreano indicam um orçamento de segurança de 17,231 mil milhões de won no primeiro semestre de 2026, abaixo dos 17,611 mil milhões de won de 2025. Um resumo em inglês apresenta 172,31 e 176,11 mil milhões de won, dez vezes esses valores. Ambos indicam uma redução de 2,2%.
Investimento proposto e o problema mais amplo dos fornecedores
O KB Kookmin está a ponderar um orçamento de segurança da informação superior a 100 mil milhões de won para 2027, juntamente com atualizações dos sistemas de deteção e prevenção de intrusões e das firewalls de aplicações web. A proposta diz respeito à dimensão do orçamento, não a um aumento confirmado de 100 mil milhões de won.
O Shinhan prevê investir mais em segurança e recrutar especialistas em segurança de IA e hackers éticos. O Hana está a avaliar uma arquitetura de confiança zero, que exige a verificação do acesso, em vez de confiar automaticamente num utilizador ou dispositivo por estar dentro de uma rede. O Woori está a ponderar aumentar o orçamento em mais de 20% e expandir a equipa de especialistas em mais de 10%.
Um representante de um banco público afirmou que os bancos realizam testes de intrusão na perspetiva de um atacante e tencionam continuar a reforçar o investimento e as inspeções. Não foram anunciados prazos concretos para a implementação destas medidas.
Incidentes fora do setor bancário demonstram o risco criado por prestadores de serviços e pela conservação de dados. Mais de 100 000 utilizadores de uma plataforma de formação em ética do setor público tiveram informações expostas a partir de um sistema antigo, substituído em abril de 2025. Um prestador de serviços tinha conservado os registos antigos, em vez de os eliminar após a transição. Os registos remanescentes foram posteriormente apagados.
A Oasis Security também comunicou suspeitas de exposição de dados envolvendo a Igreja do Evangelho Pleno de Yoido e a Igreja SaRang. Os dados associados a Yoido incluíam cerca de 960 000 registos de membros e 330 000 registos de donativos. Estes números não permitem determinar quantas pessoas distintas foram afetadas. Ambas as igrejas estavam a investigar.
O que continua por esclarecer
As principais questões ainda sem resposta dizem respeito à forma como os atacantes dos bancos comerciais obtiveram acesso, à contribuição da IA e à concretização do investimento previsto em trabalho efetivo de segurança. Não foi confirmada uma explicação técnica comum para as sete instituições financeiras.
Os números dos bancos também exigem uma interpretação cuidadosa. Períodos de referência diferentes, valores institucionais arredondados e critérios distintos para contabilizar o pessoal limitam as comparações diretas. A ausência comunicada de intrusões nas quatro instituições públicas é relevante, mas não elimina os indícios distintos de perturbações do site e de exposição através de fornecedores.
Os reguladores ordenaram às empresas financeiras que inspecionassem os sistemas acessíveis a partir do exterior, reforçassem a autenticação e as permissões e partilhassem informações sobre ameaças. Kang defendeu a realização de ataques simulados e exercícios coordenados. O próximo teste prático será verificar se essas medidas abrangem os serviços, as interfaces e os prestadores através dos quais se pode aceder a informações sensíveis.
Principais pontos
- O Banco da Coreia e três bancos públicos registaram 1 024 478 tentativas de pirataria informática até setembro de 2026, mais 9,6% do que o total de todo o ano de 2025.
- O IBK representou 91,9% das tentativas acumuladas comunicadas desde 2020.
- A negação de serviço foi a maior categoria de ataques, com 2 275 006 tentativas.
- As quatro instituições não comunicaram intrusões resultantes das tentativas contabilizadas, embora incidentes distintos tenham envolvido perturbações e um prestador de formação do banco central.
- Incidentes recentes em bancos comerciais expuseram informações de cerca de 25 000 clientes do Shinhan e 119 clientes do KB Kookmin.
- As autoridades ainda estavam a investigar a utilização de IA nos ataques recentes.
- Vinte empresas financeiras gastaram 305 mil milhões dos 438 mil milhões de won orçamentados para segurança em 2025.
- Vários bancos planeiam ou ponderam aumentar o investimento, mas não foram anunciados prazos firmes para a sua concretização.