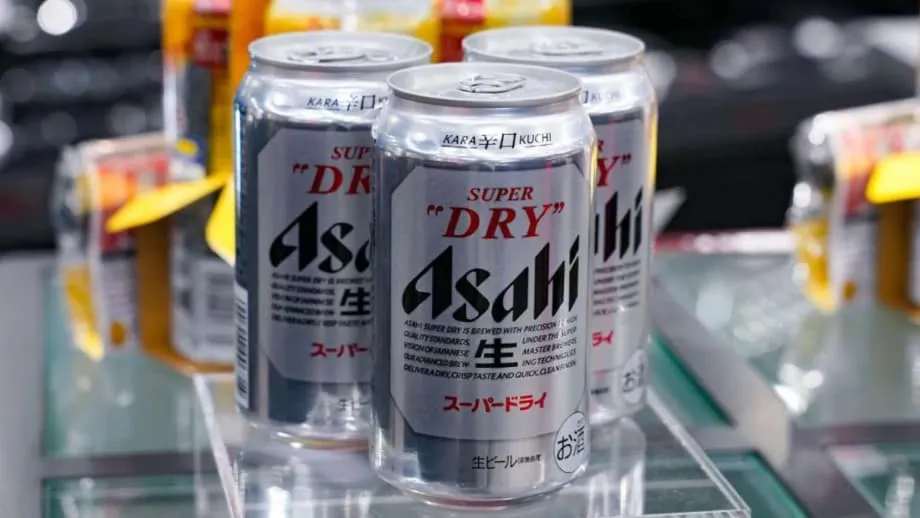
Crise de ransomware perturba fornecimento de cerveja e expõe dados pessoais
A maior produtora de cerveja do Japão, a Asahi Group Holdings, está a recuperar de um ataque de ransomware que encerrou as operações digitais em todo o país, abrandou a produção das fábricas e provocou escassez de bebidas nas prateleiras das lojas. O incidente começou a 29 de setembro, quando a empresa detetou uma perturbação num dos seus centros de dados. Os sistemas foram isolados em poucas horas, mas o intruso já se tinha movido por partes da rede, encriptado dados e desativado serviços essenciais utilizados para receber encomendas e expedir produtos. Durante dias, os funcionários voltaram a recorrer a caneta, papel e fax para manter as entregas a funcionar, e algumas lojas relataram stocks cada vez menores de cervejas e refrigerantes populares à medida que os envios paravam.
Índice
- Crise de ransomware perturba fornecimento de cerveja e expõe dados pessoais
- Como o ataque se desenrolou
- Porque a dupla extorsão aumenta os riscos
- Quem é a Qilin e porque estão os fabricantes em risco
- Que informações podem estar em risco
- Porque uma interrupção digital parou a cerveja
- Resposta e recuperação
- O Japão enfrenta uma vaga mais ampla de ransomware
- O que as empresas podem fazer agora
- O que as pessoas afetadas devem fazer
- Pontos-chave
A empresa confirmou agora que dados pessoais contidos em sistemas geridos no Japão foram, ou podem ter sido, expostos. Com base nos resultados da investigação preliminar publicados no final de novembro, informações relativas a aproximadamente 1,914 milhões de pessoas estão em risco, incluindo cerca de 1,525 milhões de clientes. A empresa afirma que a exposição pode também afetar cerca de 107 000 atuais e antigos trabalhadores, aproximadamente 168 000 familiares de funcionários e cerca de 114 000 contactos externos. Os dados potencialmente expostos incluem nomes, género, datas de nascimento, endereços postais, endereços de email e números de telefone. Os dados de cartões de crédito não parecem constar dos conjuntos comprometidos. Apenas 18 itens de informação pessoal relacionada com trabalhadores foram definitivamente confirmados como divulgados, e a empresa está a preparar notificações para os afetados.
O grupo de ransomware Qilin reivindicou a responsabilidade e listou a Asahi no seu site de fugas, alegando que roubou cerca de 27 gigabytes de ficheiros da empresa. Embora a investigação da Asahi não tenha confirmado uma divulgação pública dos dados roubados, o incidente forçou uma resposta alargada em todas as operações domésticas. Os envios estão a retomar gradualmente à medida que os sistemas voltam a ficar online, e a empresa adiou a divulgação dos resultados financeiros anuais para se concentrar na recuperação e no reforço da segurança. A Asahi afirma que a perturbação se limitou aos sistemas no Japão, e as suas marcas globais, incluindo Peroni, Pilsner Urquell, Grolsch e Fuller’s Brewery no Reino Unido, não sofreram interrupções.
Como o ataque se desenrolou
A revisão interna da Asahi descreve uma escalada rápida. Por volta das 7h00, hora do Japão, de 29 de setembro, os funcionários descobriram ficheiros encriptados na rede e isolaram um centro de dados afetado. Trabalhos forenses posteriores indicam que a violação inicial provavelmente começou com equipamento comprometido noutro local da Asahi, permitindo aos atacantes mover-se dentro da rede antes de o isolamento ocorrer. Os adversários lançaram então ransomware em vários servidores e dispositivos ligados, perturbando a entrada de encomendas, a distribuição e os sistemas de apoio ao cliente dos quais a empresa depende para gerir as operações diárias.
Porque a dupla extorsão aumenta os riscos
Os ataques modernos de ransomware envolvem frequentemente roubo de dados antes da fase de encriptação, uma tática conhecida como dupla extorsão. O atacante rouba ficheiros sensíveis, depois baralha dados ou sistemas para parar operações e, por fim, ameaça publicar o conteúdo roubado se não for pago um resgate. Neste caso, a Qilin diz que levou cerca de 9 300 ficheiros. A Asahi relata que não viu provas confirmáveis de uma divulgação pública de dados, mas a ameaça por si só pressiona as vítimas a ponderar continuidade do negócio, riscos de privacidade e danos de reputação enquanto restauram sistemas e investigam a violação.
Quem é a Qilin e porque estão os fabricantes em risco
A Qilin é uma operação de ransomware-as-a-service. Em vez de um único grupo monolítico, mantém uma plataforma que oferece malware e infraestrutura a afiliados. Esses afiliados entram nos alvos e dividem os lucros. Investigadores de segurança acompanharam centenas de ataques reivindicados pela Qilin desde o seu aparecimento em 2022. Reportagens deste ano mostram a Qilin como uma das equipas de ransomware mais ativas do mundo, com a indústria transformadora listada como um dos principais setores sob pressão. As ferramentas do grupo foram concebidas para atingir tanto ambientes de tecnologia de informação empresarial como, quando acessíveis, sistemas industriais. A base de código da Qilin inclui componentes em Rust e C, que podem ser implementados em sistemas Windows, Linux e VMware ESXi. A informação sobre ameaças também indica que a Qilin diz aos seus afiliados para evitar alvos em certos países, incluindo a Rússia e a Bielorrússia.
Os operadores de ransomware favorecem empresas que não conseguem facilmente ocultar uma interrupção. Os fabricantes inserem-se nessa categoria. Linhas de produção, agendamento de lotes, embalagem e logística estão fortemente integrados com sistemas empresariais que funcionam em centros de dados e na nuvem. Se esses sistemas digitais ficarem inoperacionais, a produção sofre, mesmo quando os controladores lógicos programáveis no chão de fábrica permanecem intactos. Analistas que acompanham ciberataques contra fabricantes estimam que o tempo de inatividade pode custar a grandes empresas perto de dois milhões de dólares por dia. Na região da Ásia-Pacífico, a atividade de ransomware reportada aumentou acentuadamente desde 2024, com os fabricantes entre as organizações mais afetadas.
Que informações podem estar em risco
A Asahi diz que a única exposição confirmada até agora envolve 18 itens de informação de trabalhadores provenientes de portáteis da empresa. No entanto, considerando o conjunto de provas, a investigação concluiu que um conjunto muito maior de dados pessoais em servidores pode ter sido acedido pelo atacante. As categorias afetadas incluem clientes que contactaram as linhas de apoio, atuais e antigos trabalhadores, os seus familiares e contactos empresariais externos que receberam mensagens cerimoniais. A empresa sublinhou que os dados de cartões de pagamento não fazem parte dos conjuntos comprometidos. A investigação continua ativa e serão enviadas notificações diretas às pessoas afetadas.
Com base no aviso da Asahi, os tipos de dados pessoais que podem ter sido expostos incluem:
- Nome completo e dados de contacto (endereço, email, telefone)
- Género e data de nascimento
- Detalhes da relação com a empresa para trabalhadores, antigos funcionários e familiares
- Informações de contacto empresarial para parceiros e contactos externos
Para quem interagiu com o serviço de apoio ao cliente da Asahi, o risco imediato é phishing direcionado. Os atacantes podem usar nomes e dados de contacto reais para redigir mensagens convincentes. Estas mensagens imitam frequentemente confirmações de encomendas, reembolsos ou avisos de entrega para levar a uma resposta ou a clicar numa ligação. Os destinatários devem desconfiar de comunicações não solicitadas e evitar abrir anexos ou introduzir credenciais em sites acedidos através de ligações de email.
Kevin Marriott, gestor sénior de cibersegurança na Immersive, diz que o roubo de dados complica a recuperação porque a confiança dos clientes e os prazos de recuperação operacional avançam em vias diferentes, criando pressão sobre a equipa que trabalha para restaurar os sistemas. Acrescentou que pode levar meses a alcançar estabilidade total. A Asahi não forneceu uma data final de recuperação.
O roubo de dados de clientes acrescenta mais pressão à equipa da Asahi, além da possibilidade de as operações poderem não ser totalmente restauradas antes de fevereiro.
Porque uma interrupção digital parou a cerveja
As fábricas de cerveja dependem de uma teia de sistemas ligados que combinam a empresa e o chão de produção. Gestão de encomendas, planeamento de matérias-primas, receitas de lotes, calendários de embalagem, armazenamento e logística são todos orquestrados por software. Se a rede empresarial for encriptada ou ficar offline, essa orquestração para. Mesmo que os tanques e as máquinas de engarrafamento permaneçam fisicamente intactos, a falta de visibilidade de encomendas e de agendamento pode parar a linha. Foi o que aconteceu nas operações domésticas da Asahi, onde a empresa disse que teve de processar encomendas à mão e recorrer ao telefone e ao fax como contingência.
As equipas de segurança que estudam incidentes industriais sublinham que os atacantes entram frequentemente através da rede empresarial e depois pivotam para equipamentos que apoiam a fábrica, como servidores que gerem partilhas de ficheiros, autenticação, agendamento ou acesso remoto. Sem segmentação de rede e autenticação forte, um comprometimento numa parte do negócio pode propagar-se por diferentes locais. O incidente da Asahi mostra como interrupções em sistemas digitais podem parar uma rede nacional de distribuição em horas. Muitos retalhistas japoneses relataram stocks cada vez menores de Asahi Super Dry, e as lojas de conveniência avisaram os clientes para esperarem atrasos. A empresa reiniciou a produção em várias fábricas e está a aumentar os envios à medida que os sistemas voltam a ficar online.
Num pedido de desculpas público, o presidente e CEO do Grupo Asahi, Atsushi Katsuki, dirigiu-se a clientes, parceiros e funcionários enquanto a empresa trabalhava para restaurar o serviço normal.
Gostaria de pedir sinceras desculpas por quaisquer dificuldades causadas às nossas partes interessadas pela recente perturbação do sistema. Estamos a fazer todos os esforços para restaurar o sistema o mais rapidamente possível, ao mesmo tempo que implementamos medidas alternativas para garantir a continuidade do fornecimento de produtos aos nossos clientes.
Resposta e recuperação
A Asahi criou uma estrutura de resposta de emergência, trouxe especialistas externos e estabeleceu um programa de vários meses para conter a violação, voltar a colocar os sistemas online e reforçar as defesas. A empresa descreve um esforço amplo para elevar o seu nível de segurança de base, incluindo controlos mais rigorosos de comunicação de rede, monitorização atualizada, novos designs de backup para reduzir o tempo de recuperação, formação mais rigorosa dos funcionários, governação mais forte e auditorias externas regulares. Os envios estão a retomar por fases, e as equipas continuam a verificar a integridade dos sistemas e a reconstruir partes da rede que foram colocadas offline durante a contenção. A empresa também adiou a divulgação dos resultados financeiros anuais para dar prioridade às tarefas de resposta e recuperação.
Líderes de segurança dizem que o caso sublinha a necessidade de reforçar a sobreposição entre a TI empresarial e os sistemas industriais. Jason Revill, responsável global de tecnologia da prática de segurança da Avanade, disse que as empresas reduzirão o raio de impacto das violações ao adotar uma abordagem de confiança zero, na qual todos os acessos são continuamente verificados.
O ciberataque à Asahi destaca um risco crescente nas redes de cobertura de tecnologia operacional e tecnologia de informação, e porque os princípios de Confiança Zero são críticos para todas as organizações.
O Japão enfrenta uma vaga mais ampla de ransomware
O ransomware está a sobrecarregar organizações em todo o Japão e na região mais ampla da Ásia-Pacífico. A Agência Nacional de Polícia do Japão reportou níveis recorde de casos de ransomware desde 2024, e inquéritos a empresas japonesas mostram que as interrupções duram frequentemente mais de uma semana, com algumas a prolongar-se muito mais e a acarretar elevados custos de recuperação. Incidentes recentes em grandes empresas no Japão, incluindo nos setores da ótica e da edição, forçaram suspensões de várias semanas e provocaram perdas materiais.
Legisladores e agências avançaram para reforçar as defesas. Um novo quadro para a defesa cibernética ativa foi parcialmente promulgado em 2025, com o objetivo de reduzir os danos de ataques em curso contra setores críticos. As empresas privadas continuam a suportar o ónus imediato da prevenção e resposta. Especialistas do setor avisam que os atacantes estão a tornar-se mais rápidos a mover-se pelas redes e a encriptar sistemas, reduzindo a janela de deteção e contenção. Essa tendência é visível nos curtos intervalos entre o comprometimento inicial e a implementação do ransomware.
Chris Dimitriadis, diretor global de estratégia da ISACA, avisa que a velocidade e a precisão dos ataques recentes deixam às organizações pouco espaço para reagir sem prática regular e investimento.
A janela para detetar e travar um ataque está a encolher, com as táticas criminosas a avançar mais depressa. As organizações precisam de prevenção proativa de cibersegurança e formação como prioridades centrais do negócio, com exercícios frequentes de resposta a incidentes e uma cultura de responsabilidade digital partilhada.
O que as empresas podem fazer agora
Produtores de cerveja, produtores alimentares e outros fabricantes que dependem de logística complexa podem reduzir o risco ao resolver os pontos fracos que as equipas de ransomware exploram. Vários passos destacam-se para líderes que reveem a sua postura de segurança após o incidente da Asahi:
- Mapear a ligação entre a TI empresarial e os sistemas fabris e, em seguida, segmentar as redes para limitar o movimento lateral. Aplicar autenticação multifator para acesso remoto e funções administrativas.
- Reforçar os sistemas de identidade e remover contas não utilizadas. Monitorizar inícios de sessão para comportamentos invulgares e exigir palavras-passe fortes com segundos fatores resistentes a phishing.
- Priorizar a aplicação de patches em equipamentos expostos à internet, gateways de acesso remoto e serviços de diretório. Monitorizar continuamente vulnerabilidades tanto em ambientes de TI como operacionais.
- Criar backups fiáveis e regularmente testados, isolados do acesso diário à rede. Garantir a capacidade de restaurar rapidamente sistemas empresariais críticos e serviços de apoio à fábrica.
- Implementar deteção e resposta em endpoints em servidores e estações de trabalho, e garantir que os alertas fluem para uma equipa capaz de fazer triagem e agir 24 horas por dia.
- Criar e ensaiar um plano de resposta a incidentes com executivos, jurídico, operações e comunicação. Exercícios de simulação e treinos ao vivo tornam os eventos reais menos caóticos.
- Melhorar a gestão do risco de fornecedores. Rever expectativas de segurança para prestadores de serviços geridos e fornecedores críticos, e exigir notificação atempada de violações.
- Inventariar tecnologia operacional e sistemas de apoio. Remover conectividade desnecessária, reduzir vias de acesso remoto e validar alterações através de controlo de alterações.
O que as pessoas afetadas devem fazer
Enquanto a investigação continua, as pessoas que interagiram com a Asahi podem reduzir a sua exposição a fraude e abuso de identidade ao tomar algumas medidas práticas:
- Ser cauteloso com chamadas, mensagens de texto ou emails não solicitados que peçam informações pessoais. Não clicar em ligações nem abrir anexos de remetentes desconhecidos.
- Tratar com cuidado qualquer mensagem que faça referência a encomendas ou entregas recentes. Verificar diretamente no site da empresa ou no serviço de apoio ao cliente através de um número de telefone de confiança.
- Alterar palavras-passe em quaisquer contas que utilizem o mesmo endereço de email usado para contactar a Asahi, especialmente se reutilizou palavras-passe. Ativar autenticação multifator sempre que disponível.
- Monitorizar extratos bancários e de cartões para detetar cobranças invulgares. Embora a Asahi diga que os dados de cartões de pagamento não foram expostos, os criminosos podem tentar fraudes relacionadas.
- Vigiar a caixa de correio e o email quanto a sinais de phishing direcionado nos próximos meses. Os atacantes reutilizam frequentemente listas de contactos violadas.
- Considerar inscrever-se em serviços de proteção de identidade ou monitorização de crédito se acreditar que os seus dados pessoais foram expostos.
Pontos-chave
- A Asahi detetou um ataque de ransomware a 29 de setembro que perturbou encomendas, envios e apoio ao cliente em todo o Japão.
- Dados pessoais ligados a cerca de 1,914 milhões de pessoas, incluindo aproximadamente 1,525 milhões de clientes, podem ter sido expostos. Os dados de cartões de crédito não parecem estar envolvidos.
- A Qilin reivindicou a responsabilidade e diz que roubou cerca de 27 gigabytes de dados da Asahi. A empresa não confirmou qualquer fuga pública de informações roubadas.
- A produção e as entregas foram prejudicadas enquanto os funcionários recorreram ao processamento manual. Lojas no Japão relataram escassez, embora os envios estejam agora a retomar.
- A Asahi limitou a perturbação aos sistemas domésticos. As marcas internacionais detidas pelo grupo não reportaram interrupções.
- A empresa está a reforçar as defesas com controlos de rede mais rigorosos, novos backups, monitorização melhorada, formação e auditorias externas.
- Especialistas avisam que as equipas de ransomware visam fabricantes porque o tempo de inatividade é dispendioso e difícil de ocultar, e que a deteção rápida e a segmentação de rede são essenciais.
- O Japão enfrenta um aumento mais amplo de ransomware, e as autoridades tomaram medidas para reforçar a defesa nacional, enquanto as empresas são instadas a melhorar a prevenção e a preparação para incidentes.