O Exército Secreto de Trabalhadores de TI da Coreia do Norte: a Fraude Global Revelada
Numa era digital em que o trabalho remoto se tornou norma, a Coreia do Norte transformou o mercado global de emprego tecnológico numa arma. Milhares de especialistas de TI norte-coreanos, a operar sob identidades falsas e histórias de cobertura elaboradas, infiltraram-se em empresas em todo os Estados Unidos, Europa e para além destes. A sua missão: gerar moeda forte para o regime, contornar as sanções internacionais e canalizar milhões — por vezes centenas de milhões — de dólares para os programas nucleares e de mísseis de Kim Jong Un.
Índice
- O Exército Secreto de Trabalhadores de TI da Coreia do Norte: a Fraude Global Revelada
- Como Funciona a Fraude: Identificações Falsas, "Laptop Farms" e Engano Global
- O Lado Humano: a Vida de um Trabalhador de TI Norte-Coreano no Estrangeiro
- Porquê Empregos de TI Remotos? a Cobertura Perfeita para Contornar as Sanções
- Dentro das Táticas: IA, Deepfakes e Engenharia Social
- Dos EUA à Europa: Alvos em Mudança e Métodos em Evolução
- O Papel dos Facilitadores Ocidentais: Cúmplices e Intermediários
- Para Além dos Salários: Espionagem, Roubo de Dados e Cibercriminalidade
- Como as Empresas Podem Proteger-se: Lições e Recomendações
- O Quadro Mais Amplo: Sanções, Ciberguerra e a Resposta Global
- Em Resumo
Esta operação clandestina, revelada através de ações das forças de segurança, investigações de cibersegurança e raros relatos em primeira mão, expõe uma sofisticada rede que combina cibercriminalidade, roubo de identidade e espionagem patrocinada pelo Estado. A escala e a audácia do esquema chocaram tanto os insiders da indústria como responsáveis governamentais, levantando questões urgentes sobre a segurança da força de trabalho digital global.
Como Funciona a Fraude: Identificações Falsas, "Laptop Farms" e Engano Global
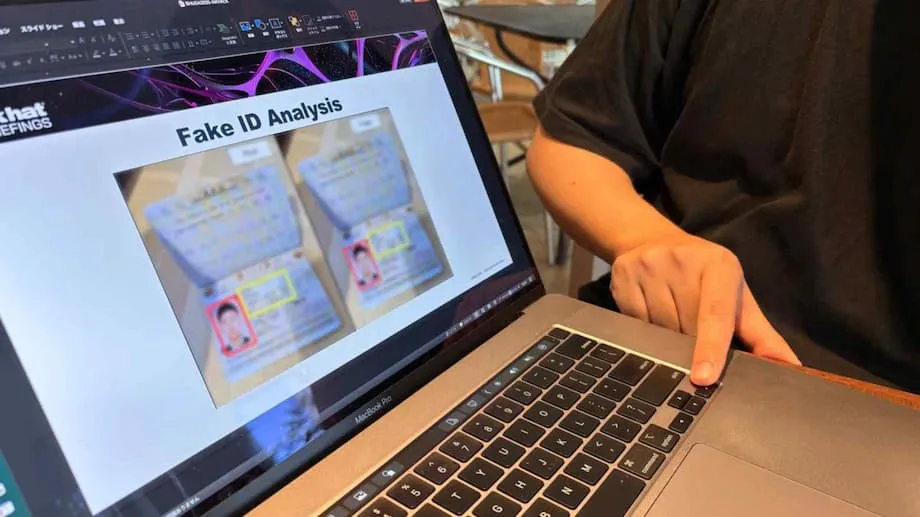
No centro da operação da Coreia do Norte está uma estratégia simples mas eficaz: personificar qualificados profissionais de TI de outros países para garantir empregos remotos em empresas estrangeiras. Para o fazer, os trabalhadores norte-coreanos utilizam uma combinação de identidades roubadas e fabricadas, documentos gerados por IA e subterfúgios digitais. Criam perfis convincentes no LinkedIn e no GitHub, falsificam registos académicos e até usam tecnologia deepfake para superar entrevistas por vídeo.
Uma vez contratados, estes operadores raramente trabalham a partir da própria Coreia do Norte. Em vez disso, estão colocados em países como a China, a Rússia e o Sudeste Asiático, onde o acesso à internet é menos restrito e a vigilância mais fácil de contornar. Alguns operam mesmo a partir de África ou do Médio Oriente. Para disfarçar ainda mais a sua origem, usam VPNs (redes privadas virtuais), ferramentas de gestão remota e cúmplices no Ocidente que atuam como intermediários — recebendo portáteis das empresas, configurando o acesso remoto e tratando da folha de pagamento.
Uma táctica notória é o uso de "laptop farms" — locais físicos nos EUA ou na Europa onde dezenas de computadores são instalados e controlados remotamente por trabalhadores norte-coreanos no estrangeiro. Estas configurações fazem parecer que os trabalhadores iniciam sessão a partir de locais domésticos legítimos, contornando as verificações básicas de segurança.
Segundo o Departamento de Justiça dos EUA, mais de 80 americanos tiveram as suas identidades roubadas para serem usadas nestas fraudes, com centenas de empresas — desde startups tecnológicas a contratantes de defesa — a empregar, sem saberem, operadores norte-coreanos. O FBI apreendeu centenas de computadores, dezenas de domínios web e milhões de dólares em criptomoedas ligados a estas operações.
O Lado Humano: a Vida de um Trabalhador de TI Norte-Coreano no Estrangeiro
Raras testemunhas de desertores como "Jin-su" revelam o custo pessoal e as realidades diárias deste trabalho nas sombras. Jin-su, que falou à BBC, descreveu o uso de centenas de identificações falsas para se candidatar a empregos remotos, muitas vezes acumulando vários postos ao mesmo tempo e ganhando até 5.000 dólares por mês — dos quais 85% eram enviados de volta ao regime. "Sabemos que é como um roubo, mas aceitamo-lo como o nosso destino", disse ele. "Ainda é muito melhor do que quando estávamos na Coreia do Norte."
A maioria dos trabalhadores de TI norte-coreanos opera em equipas, estreitamente vigilados por supervisores do governo. Embora desfrutem de mais liberdade e acesso aos meios de comunicação ocidentais do que os seus compatriotas em casa, o risco de deserção é elevado e as consequências para si próprios e para as suas famílias são graves. Apesar dos perigos, poucos escolhem fugir, pois o dinheiro que mantêm — embora uma fração dos seus ganhos — pode ser transformador segundo os padrões norte-coreanos.
Porquê Empregos de TI Remotos? a Cobertura Perfeita para Contornar as Sanções
A economia da Coreia do Norte está gravada pelas sanções internacionais, particularmente aquelas que visam os seus programas de armas. As fontes tradicionais de divisas — como trabalhadores enviados para fábricas chinesas ou obras de construção na Rússia — estão a secar. Neste contexto, o trabalho de TI remoto oferece várias vantagens:
- Bom Salário: Trabalhadores de TI qualificados podem ganhar até 300.000 dólares por ano, muito mais do que trabalhadores manuais no estrangeiro.
- Baixa Visibilidade: O trabalho remoto raramente exige reuniões presenciais, o que facilita a ocultação das verdadeiras identidades.
- Alcance Global: A internet permite aos operadores norte-coreanos visar empresas em todo o mundo, desde os EUA e a Europa até à Nova Zelândia e aos EAU.
- Acesso a Dados Sensíveis: Uma vez dentro, estes trabalhadores podem roubar propriedade intelectual, segredos empresariais e mesmo informação de defesa sensível.
Segundo estimativas das Nações Unidas, os trabalhadores de TI norte-coreanos geram entre 250 milhões e 600 milhões de dólares anuais para o regime. Este dinheiro é lavrado através de uma rede de intermediários, transações de criptomoedas e empresas de fachada, o que dificulta o seu rastreamento pelas autoridades.
Dentro das Táticas: IA, Deepfakes e Engenharia Social
Os operadores de TI norte-coreanos não são apenas programadores habilidosos — são também mestres do engano. Investigadores de cibersegurança revelaram guiões de entrevista detalhados, currículos falsificados e fotografias editadas por IA usadas para passar por profissionais ocidentais. Alguns até pagam a pessoas reais na Europa ou nos EUA para "alugar" as suas identidades, oferecendo uma percentagem dos seus ganhos em troca de acesso a documentos e contas bancárias legítimas.
A equipa de Inteligência de Ameaças da Microsoft acompanhou estas atividades sob o nome de código "Jasper Sleet". Relatam que os trabalhadores norte-coreanos usam IA para gerar personas falsas, modificar imagens para documentos de emprego e até alterar a sua voz durante as entrevistas. Facilitadores ajudam-nos a contornar a verificação de emprego, a receber equipamento e a configurar o acesso remoto. As táticas de evasão incluem o uso de VPNs, servidores privados virtuais e ferramentas de gestão remota para ocultar as suas verdadeiras localizações.
Um gestor de contratações, Rob Henley, da Ally Security, descreveu o desafio de detetar estes falsos: "Inicialmente era um jogo, até certo ponto, como tentar descobrir quem era real e quem era falso, mas tornou-se bastante chato muito rapidamente." Recorria a pedir aos candidatos que mostrassem a luz do dia durante as chamadas de vídeo — um truque simples que frequentemente expunha aqueles que trabalhavam do fuso horário errado.
Dos EUA à Europa: Alvos em Mudança e Métodos em Evolução
À medida que as empresas e as forças de segurança dos EUA se tornaram mais vigilantes, os operadores norte-coreanos deslocaram o seu foco para a Europa, onde os processos de contratação e as verificações de identidade são frequentemente menos rigorosas. O Grupo de Inteligência de Ameaças da Google e outros especialistas em cibersegurança alertam que as empresas tecnológicas europeias são agora alvos preferenciais, sobretudo aquelas com políticas de "traga o seu próprio dispositivo" (BYOD) e processos de contratação acelerados.
Nestes ambientes, os trabalhadores norte-coreanos podem integrar-se como empregados remotos normais, usando o seu próprio equipamento para aceder aos sistemas da empresa. Uma vez dentro, podem roubar dados, ameaçar divular informação sensível ou exigir pagamentos em criptomoedas em caso de demissão. O uso de identidades geradas por IA e deepfakes torna a deteção ainda mais difícil, pois os sinais de alerta tradicionais — como currículos incoerentes ou inglês pobre — são cada vez mais mascarados pela tecnologia.
O Papel dos Facilitadores Ocidentais: Cúmplices e Intermediários
O esquema de trabalhadores de TI da Coreia do Norte depende fortemente de uma rede de facilitadores no Ocidente. Estes facilitadores — por vezes sem querer, por vezes cúmplices — prestam apoio essencial ao:
- Receber e configurar portáteis da empresa para acesso remoto
- Abrir contas bancárias e empresas de fachada para receber salários
- Fornecer passaportes falsos, números de telefone locais e referências
- Orientar os operadores sobre sinais culturais e estratégias de contratação
Vários americanos foram acusados de operar "laptop farms" ou atuar como intermediários financeiros. Num caso, um cidadão dos EUA foi acusado de gerir uma laptop farm a partir da sua casa, permitindo que trabalhadores norte-coreanos controlassem dezenas de computadores e lavrassem os seus salários. Outros foram processados por ajudar a roubar e transferir criptomoedas, com milhões de dólares apreendidos pelo Departamento de Justiça.
Apesar destas ações de repressão, a mera escala e adaptabilidade da operação significam que muitos facilitadores continuam ativos, e novos são recrutados através das redes sociais e de fóruns online.
Para Além dos Salários: Espionagem, Roubo de Dados e Cibercriminalidade
Embora o objetivo principal do esquema de trabalhadores de TI da Coreia do Norte seja gerar divisas, os riscos vão muito além dos salários perdidos. Uma vez dentro de uma empresa, estes operadores podem:
- Roubar propriedade intelectual e segredos comerciais
- Aceder a dados sensíveis de contratantes de defesa, incluindo informação sujeita a controlo de exportações
- Instalar malware para futuras campanhas de ransomware ou espionagem
- Recolher informação interna para uso de grupos de hackers norte-coreanos como o infame Grupo Lazarus
Em vários casos documentados, trabalhadores de TI norte-coreanos usaram o seu acesso para roubar criptomoedas, chantagear empregadores ou facilitar ciberataques de maior dimensão. Acredita-se que o próprio Grupo Lazarus roubou mais de 3 mil milhões de dólares em cripto desde 2007, incluindo um assalto recorde de 1,5 mil milhões de dólares em 2025.
Como as Empresas Podem Proteger-se: Lições e Recomendações
A fraude dos trabalhadores de TI norte-coreanos expôs vulnerabilidades graves na forma como as empresas contratam e gerem empregados remotos. Os especialistas recomendam uma abordagem de defesa em camadas:
- Verificação Mais Rigorosa: Verificar pegadas digitais, consultar referências e usar chamadas de vídeo para confirmar identidades.
- Monitorizar Anomalias: Vigiar endereços IP suspeitos, números de telefone partilhados e uso de ferramentas de gestão remota.
- Limitar os Riscos do BYOD: Impor segurança de endpoints, restringir o acesso de dispositivos pessoais e segmentar sistemas sensíveis.
- Educar as Equipas: Formar as equipas de RH e de TI para reconhecer sinais de alerta e coordenar a verificação de identidades.
- Responder Rapidamente: Se for identificado um trabalhador de TI norte-coreano, restringir a resposta a um grupo de confiança, analisar ligações a colaboradores e preservar provas para as forças de segurança.
As autoridades alertam também as empresas para propostas de contratos anormalmente baixas, pedidos de pagamento em criptomoedas e candidatos que evitam entrevistas por vídeo ou fornecem documentação incoerente.
O Quadro Mais Amplo: Sanções, Ciberguerra e a Resposta Global
O uso de trabalhadores de TI no estrangeiro pela Coreia do Norte faz parte de uma estratégia mais ampla para contornar sanções e financiar os seus programas de armas. Segundo as Nações Unidas, os ciberataques geram atualmente cerca de metade das receitas de divisas da Coreia do Norte e 40% do financiamento das suas armas de destruição massiva. A capacidade de adaptação do regime — passando do trabalho manual ao trabalho remoto de alta tecnologia, e dos EUA à Europa — sublinha o desafio que se coloca aos reguladores internacionais.
Governos nos EUA, Japão, Coreia do Sul e Europa emitiram avisos, reforçaram a aplicação da lei e processaram tanto facilitadores estrangeiros como colaboradores nacionais. As plataformas de freelancers e as empresas tecnológicas são pressionadas para reforçar a verificação de identidades e monitorizar atividades suspeitas. Ainda assim, como notou um especialista, "as tentativas da Coreia do Norte de infiltrar empresas ocidentais para lucro e espionagem continuarão. A repressão vai perturbar as operações, mas espera-se que a Coreia do Norte se adapte."
Em Resumo
- A Coreia do Norte enviou milhares de trabalhadores de TI para o estrangeiro usando identidades falsas para se infiltrar em empresas e gerar moeda forte para o regime.
- Estes operadores usam IA, deepfakes e sofisticada engenharia social para passar por trabalhadores remotos legítimos, muitas vezes com ajuda de facilitadores ocidentais.
- Uma vez dentro, podem roubar dados, propriedade intelectual e até facilitar ciberataques, com os salários e os fundos roubados a serem canalizados de volta para os programas de armas da Coreia do Norte.
- As forças de segurança dos EUA e de outros países apreenderam milhões em ativos, processaram facilitadores e alertaram as empresas para reforçar as práticas de contratação e de cibersegurança.
- A operação deslocou o foco dos EUA para a Europa à medida que a repressão se intensifica, com empresas de todo o mundo alertadas para se manterem vigilantes face a esta ameaça em evolução.