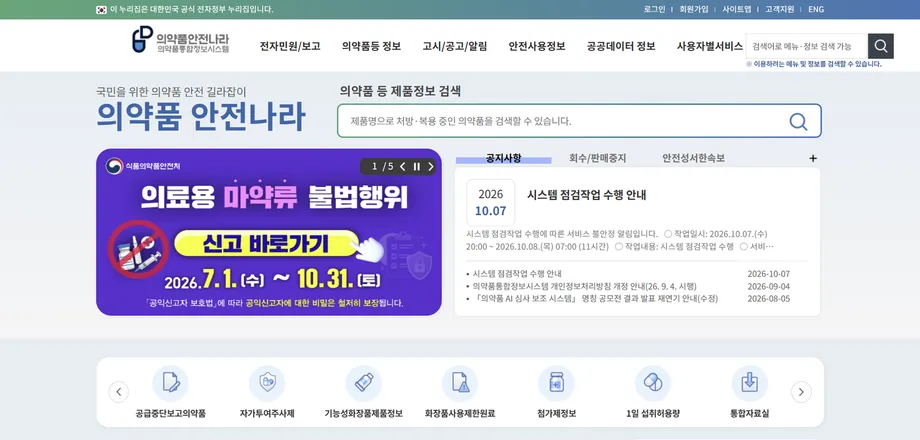
Ficheiros restritos acessíveis sem início de sessão
O Ministério da Segurança Alimentar e dos Medicamentos da Coreia do Sul está sob escrutínio depois de a deputada Lee Sohee ter afirmado que o seu gabinete descarregou 2.672 documentos de ensaios clínicos do sistema de informação sobre medicamentos do regulador através de um serviço de inteligência artificial generativa disponível ao público, sem iniciar sessão, introduzir uma palavra-passe ou aceder indevidamente a um servidor.
Índice
- Ficheiros restritos acessíveis sem início de sessão
- O que revelam os números relativos aos documentos
- O papel da IA e o que continua por esclarecer
- Uma cronologia contestada da notificação e do bloqueio
- Acesso parlamentar e exceção de interesse público
- Por que razão o caso Genencell entrou no debate
- A resposta da agência sob escrutínio
- O que a investigação tem de apurar
- Pontos principais
Os números apresentados na auditoria de 13 de outubro de 2026 da Comissão de Saúde e Bem-Estar da Assembleia Nacional revelam dois riscos distintos. Dos documentos obtidos, 839 continham informações empresariais classificadas como confidenciais, enquanto 2.208 continham os números de telemóvel dos funcionários responsáveis pelas submissões. Entre as restantes informações estavam nomes, endereços de correio eletrónico, resultados de avaliações e os grupos de participantes incluídos nas análises dos ensaios clínicos.
Lee, membro do Partido do Poder Popular e da comissão, afirmou que os documentos tinham sido submetidos por empresas farmacêuticas, hospitais, universidades e instituições de investigação. A informação parecia estar ocultada no sítio público, mas continuava acessível nos ficheiros subjacentes.
O regulador afirmou estar a investigar a causa e se a informação exposta correspondia a dados reais de resultados de ensaios clínicos. A sua comissária, Oh Yoo-kyung, disse na auditoria parlamentar que o acesso tinha sido bloqueado nessa manhã e que a agência estava a analisar o sistema mais vasto.
A questão central é a discrepância entre uma decisão de confidencialidade e a sua aplicação técnica. O gabinete de Lee afirmou que a agência tinha recusado repetidamente pedidos parlamentares de registos de ensaios clínicos e de autorizações, incluindo cinco pedidos do seu gabinete nesse ano. Documentos que não podiam ser obtidos através dos canais formais de fiscalização eram, ainda assim, recuperáveis a partir do exterior.
A forma de acesso utilizada não foi divulgada. A divulgação ocorreu depois de o regulador ter sido notificado e de ter garantido que descargas semelhantes tinham sido impedidas, pelo que a investigação se centra na dimensão da exposição e na resposta, e não em instruções para a repetir.
O que revelam os números relativos aos documentos
Os 2.672 documentos correspondem ao conjunto obtido pelo gabinete de Lee, não a uma contagem confirmada de todos os ficheiros que poderão ter estado acessíveis. Segundo os relatos da auditoria, não foi estabelecido publicamente um inventário completo do sistema afetado, nem o número total de descargas feitas por outros utilizadores.
Os 2.208 documentos com números de telemóvel representam aproximadamente 82,6% do conjunto. Os 839 que continham informações empresariais confidenciais correspondem a cerca de 31,4%. Estas categorias podem sobrepor-se, pelo que somá-las não produziria uma contagem válida de documentos distintos afetados.
Estes números referem-se a documentos, não a pessoas ou empresas. Os dados de contacto de uma pessoa podem surgir em vários ficheiros, e um único documento pode conter informações sobre mais do que uma pessoa. Desconhece-se, por isso, o número de pessoas cujos dados foram expostos.
O conteúdo descrito pelo gabinete de Lee ia além das informações de contacto. Alegadamente, os documentos incluíam conclusões sobre a eficácia de um medicamento e reações adversas graves. Também foram encontrados resultados de avaliações e informações sobre as populações analisadas em ficheiros examinados. Uma população analisada é o grupo de participantes num ensaio clínico cujos dados são incluídos num cálculo específico, como uma avaliação da eficácia ou da segurança.
Embora o incidente tenha ocorrido depois de denúncias separadas de exposição de informações de doentes e funcionários em alguns hospitais universitários nacionais, não foi estabelecida qualquer ligação técnica entre esses casos e este. Também não foi demonstrado que este incidente envolva registos identificáveis de participantes em ensaios clínicos. As informações pessoais aqui especificamente descritas dizem respeito a funcionários e contactos responsáveis pelas submissões.
O papel da IA e o que continua por esclarecer
Na auditoria, Lee identificou o ChatGPT como o serviço utilizado para obter os ficheiros da plataforma de informação sobre medicamentos conhecida como Uiyakpum Safety Korea. Outras descrições referiram-se, de forma mais genérica, à inteligência artificial generativa. Segundo o seu relato, as descargas não exigiram autenticação nem pirataria informática.
A inteligência artificial generativa pode ajudar um utilizador a interagir com serviços de informação, mas a sua utilização não prova que o sistema tenha contornado um controlo de segurança. O relato aponta, antes, para a possibilidade de recuperar ficheiros apesar de o seu acesso estar restringido no sítio. Ocultar informação na apresentação visível de uma página é diferente de impedir o acesso ao documento que a contém.
A falha técnica concreta ainda não foi apurada. O regulador não identificou publicamente se o problema estava relacionado com as permissões dos documentos, a forma como os ficheiros eram disponibilizados ou outra componente do serviço. Seria, por isso, prematuro apontar uma falha de software específica como causa confirmada.
O alerta de Lee de que concorrentes estrangeiros ou grupos de piratas informáticos poderiam ter obtido o material dizia respeito ao alcance potencial da exposição. Não constituía prova de que qualquer um desses grupos o tivesse efetivamente descarregado. Para determinar quem acedeu aos ficheiros, é necessário analisar os registos do sistema.
Uma cronologia contestada da notificação e do bloqueio
A troca de argumentos no parlamento revelou uma discrepância entre o momento em que Lee afirmou que o seu gabinete tinha notificado a agência e aquele em que a comissária disse ter tomado conhecimento do incidente. A sequência descrita na auditoria de 13 de outubro foi a seguinte:
- 11 de outubro de 2026: Lee afirmou que o seu gabinete alertou o regulador através de um pedido de informação, mas não recebeu uma resposta substantiva.
- 12 de outubro: Oh afirmou que a agência tomou conhecimento da exposição de dados. Referiu uma reunião nessa noite e instruções para contactar prontamente o gabinete da deputada.
- Início da manhã de 13 de outubro: Oh afirmou que as permissões de acesso foram bloqueadas.
- 13 de outubro: Lee apresentou os números relativos aos documentos na auditoria da Assembleia Nacional e exigiu um relato escrito da resposta.
As notícias publicadas a 13 de outubro referiram que a divulgação ocorreu depois de o regulador afirmar que tinha impedido descargas semelhantes. Essa sequência é compatível com a declaração da agência de que a medida de bloqueio foi aplicada antes da publicação, mas não confirma, por si só, a sua eficácia total.
As horas exatas da notificação, da tomada de conhecimento e do bloqueio estavam entre os detalhes que Lee pediu à agência que fornecesse por escrito antes do fim da auditoria. Esses horários são importantes para determinar durante quanto tempo o acesso continuou depois de o regulador ter sido alertado e se o aviso foi transmitido prontamente aos responsáveis pelo sistema.
Acesso parlamentar e exceção de interesse público
O incidente de segurança também acentuou a disputa sobre a aplicação das regras de confidencialidade pelo regulador. Lee afirmou que, ao longo da década anterior, tinham sido negados à Assembleia Nacional documentos sobre ensaios clínicos, autorizações e avaliações, invocando-se, entre outros motivos, objeções das empresas para rejeitar os cinco pedidos do seu gabinete em 2026.
Uma discriminação mais específica apresentada na auditoria dizia respeito a uma lista de 96 casos de divulgação ao longo de dez anos. Segundo Lee, 95 continuavam confidenciais. O único caso divulgado foi-o a pedido da empresa, e não por o regulador ter decidido de forma independente que a divulgação era necessária por razões de interesse público.
Esta distinção ajuda a explicar a diferença entre as afirmações gerais de que nenhum registo tinha sido divulgado e a contagem que indica uma divulgação. Os números da auditoria apontam para uma divulgação entre os casos enumerados, mas nenhuma com base numa decisão de interesse público. Não permitem determinar o estado de todos os registos detidos pela agência.
Lee argumentou que a Lei dos Assuntos Farmacêuticos permite a divulgação quando o interesse público o exige, mas que esta exceção praticamente nunca foi aplicada. A disputa dizia respeito a registos sobre reações adversas a medicamentos e incidentes médicos, bem como a documentos sobre autorizações e avaliações de vacinas e tratamentos solicitados pelos deputados.
Questionada sobre a existência de um documento interno que registasse a ponderação entre o sigilo comercial e o interesse público na decisão de divulgação contestada, Oh afirmou que não existia tal documento. Esta resposta dificulta a análise dos fundamentos da decisão, embora, por si só, não prove que não tenha havido qualquer ponderação.
Por que razão o caso Genencell entrou no debate
Os pedidos relativos à Genencell foram um dos principais alvos das críticas de Lee ao regulador. Segundo notícias, o fundador da empresa foi condenado, em recurso, a quatro anos de prisão, após ter sido considerado culpado de submeter informações falsas ou sem elementos essenciais para obter autorização para um ensaio clínico de um tratamento contra a COVID-19.
Lee distinguiu explicitamente essa condenação de uma conclusão de que a própria autorização do regulador fosse irregular. O objetivo declarado era analisar a forma como a agência avaliou as submissões, que informações adicionais exigiu e que provas sustentaram a decisão.
Segundo Lee, o regulador recusou os documentos de avaliação da Genencell solicitados com base no sigilo comercial. O contraste com os documentos acessíveis a partir do exterior tornou essa recusa mais controversa: a agência defendia restrições à divulgação formal enquanto enfrentava provas de que as suas proteções técnicas não tinham garantido de forma fiável a confidencialidade.
A condenação em recurso e a investigação da exposição dizem, ainda assim, respeito a questões diferentes. A condenação relaciona-se com a conduta associada a um pedido para a realização de um ensaio. A investigação de segurança incide sobre o acesso a documentos no sistema do regulador. Nenhuma permite, por si só, responder à outra questão, e não foi especificada a relação exata entre o conjunto descarregado e os registos da Genencell solicitados.
A resposta da agência sob escrutínio
Lee também contestou a comunicação do regulador após a denúncia do problema. Afirmou que funcionários da agência contactaram repetidamente um jornalista para perguntar como fora obtido o acesso e pediram um adiamento da publicação, invocando possíveis danos para os interesses nacionais, sem esclarecer prontamente os factos junto do seu gabinete.
A agência apresentou outra explicação para a sua atuação. Oh afirmou que o pedido visava evitar novas exposições, garantindo que as medidas de bloqueio estivessem em vigor antes de o problema de acesso se tornar público. Reconheceu que o gabinete da deputada deveria ter sido contactado prontamente e pediu desculpa pela explicação insuficiente.
Oh afirmou que, na reunião da noite anterior, tinham sido dadas instruções para visitar rapidamente o gabinete, mesmo que fosse tarde, e que tinha percebido que o responsável pelas relações com o parlamento lá se deslocara várias vezes. A sequência exata desses contactos continuava a fazer parte do relato escrito solicitado por Lee.
Outra troca de argumentos incidiu sobre o destino a dar ao material descarregado. Questionada por Lee sobre a possibilidade de os ficheiros serem tornados públicos, Oh respondeu que pareciam ter de ser eliminados. Lee esclareceu que não propunha a sua divulgação, mas perguntava por que razão informações consideradas tão sensíveis não tinham levado a um contacto mais rápido com o gabinete que as detinha.
Esta troca põe em evidência duas responsabilidades: limitar a circulação de informações confidenciais e pessoais e preservar as provas necessárias para apurar o sucedido. Lee exigiu separadamente a preservação imediata dos registos do sistema, que poderiam documentar os acessos sem exigir uma divulgação mais ampla dos próprios ficheiros.
O que a investigação tem de apurar
Lee pediu uma análise exaustiva dos registos de acesso ao servidor para determinar quem descarregou os documentos, quando começou a exposição e por que motivo a agência não a detetou. Pediu também que se investigasse a existência de vulnerabilidades semelhantes noutros sistemas.
Os registos de acesso podem ajudar a determinar quando foram solicitados os ficheiros e a dimensão da sua recuperação. Não permitem necessariamente identificar todas as pessoas por trás de um pedido, sobretudo quando não era necessário iniciar sessão. Um relato rigoroso terá de distinguir entre pedidos registados, descargas concluídas e identidades que os investigadores conseguem efetivamente confirmar.
O regulador continua a ter de confirmar a natureza dos registos expostos, identificar a causa e apurar a totalidade das informações afetadas. Na auditoria, não foi comunicada qualquer data confirmada para o início da exposição, qualquer número de destinatários externos ou qualquer conclusão sobre uma utilização indevida posterior.
O prazo imediato estabelecido por Lee era o fim da auditoria parlamentar, para a entrega de um relatório escrito sobre o bloqueio do acesso, o primeiro momento em que o problema foi detetado, a hora efetiva do bloqueio e os contactos com a imprensa. Os relatos não indicam uma data posterior para a divulgação de uma investigação técnica concluída.
O caso envolve dois testes distintos de responsabilização. Os registos confidenciais precisam de uma proteção de acesso eficaz, enquanto as decisões de recusar documentos a uma fiscalização legítima precisam de ter fundamentos claros. Impedir o método de descarga denunciado responde à via imediata de exposição; não determina durante quanto tempo esta existiu nem resolve a disputa sobre as decisões de divulgação.
Pontos principais
- Lee Sohee afirmou que o seu gabinete obteve 2.672 documentos de ensaios clínicos através do ChatGPT, sem iniciar sessão nem introduzir uma palavra-passe.
- Dos documentos, 839 continham informações empresariais confidenciais e 2.208 continham números de telemóvel de funcionários. As categorias podem sobrepor-se.
- O regulador afirmou ter bloqueado o acesso na manhã de 13 de outubro de 2026 e estar a investigar a causa e a natureza das informações expostas.
- Lee afirmou que o seu gabinete notificou a agência a 11 de outubro; a comissária Oh Yoo-kyung disse que a agência tomou conhecimento a 12 de outubro.
- Uma lista de divulgações ao longo de dez anos, citada na auditoria, incluía 96 casos: 95 mantiveram-se confidenciais e um foi divulgado a pedido de uma empresa.
- O período de exposição, o número de destinatários externos e qualquer utilização indevida continuam por confirmar. Lee exigiu a preservação dos registos e uma análise exaustiva dos acessos.